会社のドメイン名・DNS・SSL証明書はどう守る?一度手放したドメインは原則取り戻せないという現実と、証明書の有効期間200日化・費用ゼロでできる7つの手順【中小企業向け】

結論から申し上げます。
会社のドメイン名は、うっかり更新を忘れて手放してしまうと、原則として二度と取り戻せません。
しかもそのドメイン名は第三者に登録され、アダルトサイトやオンラインカジノの入口として、御社の名前とともに使われ続けます。
更新料は年に数千円です。その数千円を払い忘れたために失うものと、取り戻すためにかかる費用は、まったく釣り合いません。
この記事では、サーバーやパソコンと違って「台帳にすら載っていないことが多い」ドメイン名・DNS・SSL証明書という資産について、日本レジストリサービス(JPRS)・デジタル庁・フィッシング対策協議会の一次資料をもとに、何が起きるのか/いつまで持っていればよいのか/費用をかけずに今日できることは何かを整理します。
そもそもドメイン名・DNS・SSL証明書は、何が違う?
この3つは毎日使っているのに、社内で説明できる人がほとんどいません。まず役割を分けておきます。
| 名前 | 役割(たとえると) | 止まると何が起きるか |
|---|---|---|
| ドメイン名 | インターネット上の住所と表札。会社名そのもの | Webサイトもメールも、まとめて使えなくなる |
| DNS | 住所から「実際の建物」を案内する案内板 | 住所はあるのに誰もたどり着けない。書き換えられると別の建物に案内される |
| SSL/TLSサーバー証明書 | この建物が本物だと示す身分証明書 | ブラウザに警告が出て、お客様がサイトを開けなくなる |
重要なのは、この3つが一列につながっていることです。
ドメイン名を失えばDNSも証明書も無意味になり、DNSを書き換えられればドメイン名を持っていても偽サイトに案内されます。
そして3つとも、パソコンやサーバーと違って「目に見える機械」がないため、資産台帳から抜け落ちます。
▶ 関連記事:IT資産管理ツールの比較|法人向けおすすめ製品と費用相場・クラウド型の選び方【中小企業向け】
ドメイン名が使えなくなると、社内の何が止まる?
「Webサイトが見られなくなるだけ」と思われがちですが、実際に止まるのはそれだけではありません。
| 止まるもの | 具体的に起きること |
|---|---|
| 会社のWebサイト | トップページも採用ページも表示されなくなる |
| 会社のメール | 送受信が全面的に止まる。取引先からのメールは届かず、送ったメールも戻ってくる |
| 各種SaaSのログイン | 会社のメールアドレスをIDにしているサービスに入れなくなる |
| パスワード再発行 | 再発行メールが届かないため、締め出されたアカウントを復旧できない |
| 見積書・請求書のやりとり | 添付ファイルの送受信が止まり、支払いや入金の確認が滞る |
| 名刺・パンフレット・看板 | 印刷済みのURLとメールアドレスが、すべて「他人のもの」を指すようになる |
いちばん見落とされるのが「メールアドレスを使ったパスワード再発行」です。ドメイン名を失うと、そのメールアドレスは第三者のものになります。JPRSは「メールアドレスを利用したパスワードの初期化などにより、SNSアカウントを乗っ取られたり、登録している情報を盗み見られたりする可能性があります」と明記しています。
▶ 関連記事:会社のSNS公式アカウントが乗っ取られたら?不正アクセスの4分の3が「人とパスワードの管理」という現実と、なりすましを7日以内に削除申請できる情報流通プラットフォーム対処法【中小企業向け】
▶ 関連記事:サプライチェーン攻撃とは?中小企業が「踏み台」にされる手口と国内の被害事例・取引停止や損害賠償のリスクと対策【中小企業向け】
なぜ会社のドメイン名が狙われる?──「優良中古ドメイン」という価値
攻撃者がわざわざ他社の古いドメイン名を欲しがるのは、そのドメイン名に「信用の残り香」があるからです。
何年も使われてきたドメイン名には、他社サイトからのリンク、検索エンジンの評価、そして「このURLは安全だ」という利用者の記憶が残っています。
新しく取ったドメイン名にはないその資産を、そっくり引き継げるのが中古ドメインの価値です。
「廃止したドメイン名であっても、他のWebサイトからのリンクや、検索エンジンによるドメイン名の評価に関する情報は残り、アクセス数などが見込めることなどから、そのドメイン名が関係のない第三者に登録され悪用される可能性があります。悪用される例:詐欺サイト、誹謗中傷サイトなど」
(JPRS「ドメイン名の廃止に関する注意」より)
廃止のタイミングを狙って登録する行為は「ドロップキャッチ」と呼ばれます。
フィッシング対策協議会は「特に正規サービスで使用されていたものは『優良中古ドメイン名』としての価値があるため、オークションにかけられたり、不審なサイトを運営されたりするリスクがある」と記しています。
実際に何が起きているか──自治体で35件
2025年12月19日の中日新聞の報道によると、愛知県が2018年4月以降に廃止したサイトの旧ドメイン名を調べたところ、これまでに計35件の第三者取得が判明しました。
新型コロナ対策を飲食店に促す事業の特設サイト用だった旧ドメイン名は、アダルトサイトにつながっていたと報じられています。
このサイトは新型コロナの5類移行に伴い2023年6月に閉鎖され、ドメイン名が手放されたものです。
これは自治体だけの話ではありません。キャンペーンサイト、周年記念サイト、特定商品のブランドサイト、以前使っていた旧社名のドメイン名──中小企業にも「役目を終えたドメイン名」は必ずあります。愛知県の35件は「調べたから分かった」数字であり、調べていない組織では今も気づかれていません。
うっかり失効したら、何日で他人のものになる?
JPドメイン名には決まったライフサイクルがあり、廃止されてから第三者が登録できるようになるまでの期間は、ドメイン名の種類によって大きく違います。ここを知らないと、危険度の判断を間違えます。
| 種類 | 例 | 廃止後に他人が取れるまで | 登録回復できる期間 |
|---|---|---|---|
| 汎用・都道府県型JP | example.jp/example.tokyo.jp | 約1か月(廃止の翌日から月末まで) | その月の1日〜20日 |
| 属性型・地域型JP | example.co.jp/example.or.jp | 約6か月(廃止の翌日から6か月間) | その月の1日〜20日 |
つまりco.jpは半年の猶予があるのに対し、汎用JP(.jp)は1か月で消えて誰でも取れる状態になります。
キャンペーン用に取った「.jp」のドメイン名ほど、失効に気づく前に他人のものになりやすいということです。
なお、更新期限を過ぎて意図せず廃止になってしまった場合でも、JPRSは廃止から20日以内であれば登録回復申請ができるとしています。
ただし回復の取り扱いや受付期間は指定事業者(ドメイン名を申し込んだ会社)によって異なり、通常は手数料が必要です。
気づいてから動けるのは、実質「20日以内」です。更新通知メールが退職者のアドレスに届いていた場合、20日はあっという間に過ぎます。いま、御社のドメイン名の更新通知が「誰のメールアドレス」に届いているかを、この記事を読み終える前に確認してください。
いったん他人に取られたら、取り戻せますか?
ここが、この記事でいちばんお伝えしたい部分です。答えは「原則として取り戻せない」です。
「廃止されたドメイン名を第三者が新たに登録したとしても、商標の侵害などドメイン名紛争処理方針(DRP)に該当する事由がない限り、第三者によるそのドメイン名の登録・使用を差し止めることはできません。」
(JPRS「ドメイン名の廃止に関する注意」より)
「うちの会社が昔から使っていたドメイン名なのだから、返してもらえるはずだ」と考えたくなりますが、それは通りません。
フィッシング対策協議会の「フィッシング対策ガイドライン 2026年度版」(2026年6月1日公開)は、さらに踏み込んで次のように書いています。
「『ドメイン名紛争処理方針(DRP)』に基づく申立を行い、その紛争処理を通じて、ドメイン名を取り戻す(=「移転裁定」を得る)方法もあるが、過去に当該ドメイン名の登録者であったことをもって移転裁定を得ることは、極めて難しい点にも留意が必要である。」
(フィッシング対策協議会「フィッシング対策ガイドライン 2026年度版」4.1.3より)
| 取り戻す方法 | 実際のところ | 費用と時間 |
|---|---|---|
| 相手と話し合う/訴訟 | 応じるかどうかは相手次第 | ドメイン名の更新よりもはるかに高額。確実に取り戻せる保証はない |
| DRP(紛争処理)を申し立てる | 商標権の侵害など、該当する事由が必要 | 「昔の持ち主だった」だけでは移転裁定を得るのは極めて難しい |
| そもそも手放さない | 更新料を払い続けるだけ | 年に数千円 |
この表が、この記事の結論です。年数千円の更新料を払い続けることが、いちばん安く、いちばん確実な対策です。そして失ったあとに払う費用は、金額が大きいだけでなく「払っても戻ってこない可能性が高い」という性質を持っています。
サイトを閉じるとき、ドメイン名はいつ捨てていい?
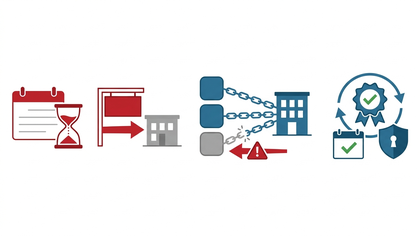
「もう使っていないサイトのドメイン名は、いつまで持てばいいのか」──これに公的な基準があることは、ほとんど知られていません。
| 出典 | 基準 | 位置づけ |
|---|---|---|
| デジタル庁 ドメイン管理ガイドライン(DS-900) |
運用停止後も1年以上保持してから廃止 | 国の府省庁が守るルール。地方公共団体も準用 |
| フィッシング対策協議会 フィッシング対策ガイドライン 2026年度版 |
最も有効なのは継続保有。やむを得ず廃止するならサービス終了後 最低10年程度 | 民間のWebサイト運営者向けの推奨 |
| 実務の落としどころ | 最低でも1年、メールで使っていたなら数年〜10年 | 下に理由を書きます |
デジタル庁のガイドラインは、理由まで明記しています。
「当該ドメインの運用停止後も1年以上当該ドメインを保持し、第三者の組織が当該ドメインを早期に取得することによる、国民等利用者の困惑を避けるよう対策を講じた上で、廃止手続を行うものとする。」
(デジタル庁「Webサイト等の整備及び廃止に係るドメイン管理ガイドライン」DS-900 2.3より)
中小企業にとっての判断の目安はシンプルです。
Webサイトだけに使っていたドメイン名なら1年以上、メールアドレスとしても使っていたドメイン名なら数年以上持ち続けてください。
メールで使っていた場合は、前述のとおりパスワード再発行の乗っ取りにつながるため、リスクの持続期間が長くなります。
閉じるときに、サイトに書いておくべき5つのこと
デジタル庁のガイドラインは、サイトを閉じる前に掲載しておくべき案内の要素まで示しています。そのまま自社サイトに転用できます。
| 案内に書くこと | 趣旨 |
|---|---|
| ① 現在のドメイン名の運用停止時期 | いつまでで終わるかを明示する |
| ② 停止後はこのドメイン名から一切情報提供しないこと | 停止後の情報を信じさせない |
| ③ 情報の移転先(新しいサイト) | 利用者を正規の場所へ誘導する |
| ④ なりすまし防止のため一定期間ドメイン名を保持すること | すぐには手放さないと宣言する |
| ⑤ 運用停止後に、そのドメイン名が第三者に取得される可能性があること | 将来その名前で怪しいサイトが出ても本物ではないと予告する |
⑤をあらかじめ書いておくことが、何年か後に「あのURLで変なサイトが出ている」と言われたときの、唯一の説明材料になります。
あわせて、デジタル庁は「廃止するWebサイト等について、他のWebサイト等(ソーシャルメディア等の民間サービスを含む)にリンク先等の関連情報を掲載している場合は、運用停止に合わせて関連情報の削除を行うものとする」としています。
SNSのプロフィール欄、業界団体の会員名簿、取引先サイトのリンク集に旧URLが残っていないかを確認してください。
「使っていないサブドメイン」が乗っ取られる──ダングリングレコードとは?
ドメイン名そのものを持ち続けていても、安心はできません。
キャンペーン用にレンタルサーバーやCDNを借りて、終わったあとにDNSの設定だけ消し忘れる──これが、いま中小企業でいちばん見落とされている穴です。
JPRSは2025年1月21日に、この問題について注意喚起を公開しています。
「Webサイトの公開を終了する際に公開時に追加したDNS設定を削除・変更せず、事業者のサーバーを参照したままになっている場合、残っているDNS設定がサブドメインの乗っ取りに利用され、意図しないWebサイトの設定、フィッシング、個人情報の窃取など、さまざまなサイバー攻撃に利用される可能性があります。」
(JPRS「サービス終了後に残っているDNS設定を利用したサブドメインの乗っ取りについて」2025年1月21日より)
参照先が無効になったまま残っているDNS設定を「ダングリングレコード」と呼びます。
攻撃者はそこへ自分のサーバーを再設定することで、御社のドメイン名の一部(サブドメイン)を自分のものにできます。
これがサブドメインテイクオーバー/NSテイクオーバーと呼ばれる攻撃です。
最も怖いのは、この穴は外から見つけられることです。JPRSは「ダングリングレコードはDNS検索により、外部から検出可能です」と明記しています。つまり攻撃者は、御社の中に入り込まなくても、インターネット側から機械的に探し出せます。
乗っ取られた場合の影響として、JPRSは「そのドメイン名を使った意図しないWebサイトの公開・フィッシング・個人情報の窃取・マルウェアの注入・クッキーの改変・なりすましメールの送信など」を挙げています。
御社の正規ドメイン名の下でこれらが行われる、というのがこの攻撃の性質です。
サービスをやめるときに消すべきDNSレコードは?
デジタル庁のガイドラインは、2025年の改定で「DNSレコードの削除」を明記し、具体的なレコードの種類まで挙げました。外部サービスを解約するときは、この4種類の消し忘れを確認してください。
| レコードの種類 | 何の設定か |
|---|---|
| CNAMEレコード | 「このサブドメインは、あの会社のサーバーを見に行く」という転送の設定。CDNやレンタルサーバーで使う |
| A/AAAAレコード | 「このサブドメインの実体は、このIPアドレス」という直接の設定 |
| NSレコード | 「このサブドメインの管理は、あの会社のDNSに任せる」という委任の設定。乗っ取られると影響が大きい |
| MXレコード | 「このドメイン宛のメールは、このサーバーへ」という設定。メールサービスを乗り換えたときに残りやすい |
「DNSレコード情報の管理者とDNSサーバーの管理者が異なる場合、DNSサーバーの管理者はDNSレコード情報の管理者に対してレコード情報の確認を定期的に依頼し、使用していないドメインのDNSレコードが残存していないか確認することなどを含む。」
(デジタル庁 DS-900 2.3より)
中小企業の実務に翻訳すると、「制作会社さんに、いま設定されているDNSレコードの一覧をください、と依頼する」という1つの作業になります。これは費用ゼロで、メール1通で終わります。
▶ 関連記事:Webサイト改ざんとは?報告が2倍に増えた2026年の手口と「自分では気づけない」理由・検知と復旧の実務【中小企業向け】
ドメイン名が乗っ取られる入り口は、どこですか?
失効させてしまうケースとは別に、使っている最中に奪われるケースがあります。JPRSは乗っ取りの手法を大きく2つに整理しています。
| 入り口 | やり方 | 効く対策 | 優先度 |
|---|---|---|---|
| DNSサーバーを狙う | DNSの応答を不正なものに書き換え、正しいURLから偽サイトへ案内させる | DNSの管理画面のアクセス制御、設定変更の通知監視 | 中 |
| 管理権限を奪う | レジストラ(ドメイン名を申し込んだ会社)の管理画面に不正ログインし、登録情報やDNS設定を書き換える/他社への移管を申請する | 強固なパスワード+多要素認証、レジストリロック、Whoisの定期確認 | 高 |
JPRSは「企業のWeb担当者など、ドメイン名の管理に関わる立場においては、特に後者によるドメイン名の乗っ取りを防ぐために適切な管理を行う必要があります」としています。
そして、その原因はきわめて素朴です。
「ドメイン名管理サービスを利用するためのパスワードが安易であったために第三者による不正なログインが行われ、ドメイン名の登録情報やDNS情報が書き換えられてしまうという事例が発生しています。」
(JPRS「ドメイン名の乗っ取りに関する注意」より)
乗っ取られた場合に何が起きるかも、JPRSが3つ挙げています。
- 正しいURLでWebにアクセスしているのに、偽のWebサイトが表示される
- 企業宛ての電子メールが盗まれ、機密情報や顧客情報が流出する
- ドメイン名の名義が第三者のものに書き換えられてしまう
2つ目の「企業宛ての電子メールが盗まれ」に注意してください。MXレコードを書き換えられると、取引先から届くメールが丸ごと攻撃者のサーバーに配送されます。自社のパソコンには何の異常もなく、ウイルス対策ソフトにも何も出ません。「メールが来ないな」と思っているうちに、見積書も請求書も読まれています。
▶ 関連記事:インフォスティーラー(情報窃取型マルウェア)とは?ブラウザ保存のパスワードとCookieが盗まれる手口・多要素認証が突破される理由と対策【中小企業向け】
レジストラのアカウント、いま誰が持っていますか?
ドメイン名を申し込んだ会社(レジストラ/JPドメイン名では指定事業者)の管理画面は、実質的に会社の看板を付け替えられる権限です。
ところが多くの中小企業では、この管理画面のID・パスワードが次のような状態になっています。
- 10年前にサイトを作った制作会社が持っていて、自社には控えがない
- 退職した担当者の個人メールアドレスで登録されている
- 他のサービスと同じパスワードを使い回している
- 共有のパスワード一覧(エクセルや紙)に平文で書かれている
- 多要素認証を設定していない
この5つのうち1つでも当てはまるなら、それはサーバーの管理者パスワードを付箋で貼っているのと同じ状態です。しかも、ドメイン名の管理画面のほうが被害範囲は広くなります。
▶ 関連記事:法人向けパスワード管理ツールの比較|1Password Business等おすすめ製品の選び方・料金相場【中小企業向け】
自社に似たドメイン名が、すでに取られていませんか?
乗っ取りや失効とは別に、最初から他人が「そっくりな名前」を取るという手口があります。
1文字だけ違う名前、ハイフンの有無が違う名前、そして末尾(トップレベルドメイン)だけ違う名前です。
これらはドッペルゲンガードメイン、あるいはタイポスクワッティングと呼ばれます。
とくに末尾違いは簡単です。御社がco.jpを使っているなら、同じ文字列の「.com」「.net」「.xyz」などは誰でも取れます。フィッシング対策協議会は、この点を明確に書いています。
「”com”、”net”、”org”あるいは”xyz”、”site”などの特定の国と関連しないドメイン名は、登録申請者に対する実在確認を行わないことも多いことから類似の文字列のドメイン名の登録をフィッシャーが行いやすく、Webサイト運営者が安定したサービスを提供する上では注意が必要である。」
(フィッシング対策協議会「フィッシング対策ガイドライン 2026年度版」4.1.3より)
裏を返すと、co.jpは日本国内で法人登記していないと取得できないため、攻撃者が御社と同じco.jpを取ることはできません。
これはco.jpを使っている会社の強みです。
同ガイドラインも「特にco.jpは日本国内での法人登記が必要というルールとなっており、グローバルにも日本企業が利用するドメイン名として認知されている」としています。
実務としては、次の2つのどちらかです。
- 守りで取る:主要な末尾(.com/.jp など)と、間違えられやすい表記を先に自社で取得しておく。1つあたり年に数千円です
- 気づけるようにする:全部は取れないので、似た名前が登録されていないかを定期的に確認する。外側から自社ブランドの露出を見る仕組み(EASM)が該当します
「うちの会社名で検索したら知らないサイトが出てきた」という相談は珍しくありません。自社名+主要なTLDで実際に検索し、他人のサイトが出ないかを一度確認してください。これも費用ゼロでできます。
「ドメイン移管の承認をお願いします」というメールが来たら?
見落とされがちな乗っ取りの入り口が、移管申請の誤承認です。
汎用・都道府県型JPドメイン名の指定事業者変更は、「変更先の事業者から申請し、変更元の事業者が承認/不承認を回答する」という仕組みで動きます。
つまり、担当者が意味を分からないまま「承認」してしまうと、それだけでドメイン名が他社の管理下へ移ります。身に覚えのない移管や登録情報変更の通知が来たときのルールは、1つだけ決めておけば十分です。
身に覚えのない移管・変更の通知は、必ず「不承認」にする。そのうえで、契約している会社に電話で確認する。急かすような文面であっても、承認してから確認するのではなく、不承認にしてから確認してください。不承認にして困るのは自社の手続きが1回やり直しになるだけですが、誤って承認すると取り戻せません。
▶ 関連記事:多要素認証(MFA)ツール比較|法人向けおすすめ製品と料金・認証方式の選び方【中小企業向け】
「ロック」をかけていますか?──レジストリロックと指定事業者変更ロック
JPドメイン名には、勝手に書き換えられないようにする仕組みが2種類あります。両方とも、ほとんどの中小企業が使っていません。
| 仕組み | 何を止められるか | 申し込み先 |
|---|---|---|
| レジストリロックサービス | 登録情報変更/ドメイン名変更/ドメイン名移転/ドメイン名廃止/指定事業者変更/ホスト情報変更の受付を制限する | JPRSから指定事業者へ提供。詳細は管理している指定事業者へ問い合わせ |
| 指定事業者変更ロック (2020年12月導入) |
汎用・都道府県型ならドメイン名移転申請と指定事業者変更申請、属性型・地域型なら指定事業者変更申請を受け付けなくする | 同上 |
レジストリロックは「ドメイン名廃止」も止められる点が重要です。つまり不正ログインされても、乗っ取りだけでなく「勝手に廃止される」ことも防げます。ただしJPRSは「指定事業者による本サービスの提供方法及び提供範囲は、指定事業者によって異なります」「指定事業者によっては本サービスの取り扱いを行っていない場合があります」としています。まずは契約している会社に「レジストリロックは使えますか」と1問聞くところからです。
フィッシング対策協議会も、2026年度版のガイドラインで同じ趣旨を推奨しています。
「意図しないレジストラー変更を防ぐためのサービスや、ドメイン名の登録情報が意図せず書き換えられることを防ぐためのサービスを提供しているレジストラーがある。
これらのサービスは、悪意ある第三者からドメイン名の乗っ取りを防ぐための対策として有効である」としています。
▶ 関連記事:会社の電話(ビジネスフォン・IP-PBX)が乗っ取られたら?不正利用された国際通話料は自社負担という現実と、無料で止められる仕組み・費用ゼロでできる7つの手順【中小企業向け】
Whoisの連絡先は、いまも届く宛先になっていますか?
ドメイン名の登録情報(Whois)には、連絡先のメールアドレスが登録されています。更新期限のお知らせも、移管申請の確認も、登録情報が変更されたという通知も、すべてこのアドレス宛に届きます。
「ドメイン名の登録者は、その連絡を正しく受け取ることができるように、届け出ている連絡先情報を常に最新に保ち、登録しているドメイン名に関する連絡があった場合には、必ず内容を確認し、適切な対応を行えるように気を付けておく必要があります。」
(JPRS「ドメイン名の乗っ取りに関する注意」より)
そのうえでJPRSは、Whoisでの定期的な登録状態の確認と、登録情報変更通知メールの一元的な確認を、意図しない変更を素早く見つける手法として挙げています。次の5点を、いま確認してください。
| 確認すること | よくある状態 |
|---|---|
| 登録者名(組織名) | 旧社名・合併前の名前のまま |
| 連絡先メールアドレス | 退職者の個人アドレス、または誰も見ていない共有アドレス |
| 連絡先の電話番号・住所 | 移転前のオフィスのまま |
| 有効期限 | 自動更新になっているか。クレジットカードの期限切れで更新に失敗していないか |
| ネームサーバーの設定 | 身に覚えのないDNSサーバーが設定されていないか |
クレジットカードの有効期限切れによる自動更新の失敗は、中小企業で非常に多い失効原因です。「自動更新にしてあるから大丈夫」は、支払い方法が生きていて、かつ失敗通知が届くアドレスが生きている場合にだけ成り立ちます。
▶ 関連記事:退職者のアカウント、ちゃんと削除していますか?情報漏洩リスクを解説
SSL証明書の有効期間が短くなっている──2026年3月から200日
ドメイン名と並ぶもう1つの期限が、SSL/TLSサーバー証明書です。そしてここで、2026年から段階的に大きな変更が始まっています。
認証局の業界団体であるCA/ブラウザフォーラムは2025年4月11日に、証明書の最大有効期間を段階的に短縮する議案を可決しました。すでに2026年3月15日から適用が始まっています。
| 発行日 | 証明書の最大有効期間 | ドメイン検証データの再利用期間 | 実務上の意味 |
|---|---|---|---|
| これまで | 398日 | 398日 | 1年に1回の更新でよかった |
| 2026年3月15日〜 | 200日 | 200日 | 年2回の更新が必要になった(適用済み) |
| 2027年3月15日〜 | 100日 | 100日 | 約3か月に1回。手作業では現実的でない |
| 2029年3月15日〜 | 47日 | 10日 | 約1か月半に1回。自動化が前提 |
すでにこの変更は始まっています。
たとえばGMOグローバルサインは2026年3月14日から最大有効期間を199日へ短縮し、「1年契約の場合は有効期間199日のSSLサーバー証明書を2枚ご提供する形式となります」としています(2枚目の更新は追加料金なし)。
見落としやすいのは「ドメイン検証データの再利用期間」も一緒に短くなることです。これは「このドメイン名の持ち主であることを、前回いつ確認したか」の有効期間で、これが切れると更新のたびにドメイン認証をやり直す必要があります。従来のように「前回の審査を流用して、すぐ発行」とはいかなくなります。
中小企業にとっての実務的な結論は次の3つです。
- 証明書の期限をカレンダーではなく仕組みで管理する。年2回、やがて年4回になると、人の記憶では必ず落とす
- 更新作業を誰がやるのかを決めておく。制作会社に任せているなら、契約に含まれているかを確認する
- ACME(証明書の取得・更新を自動化する仕組み)に対応した証明書サービスやサーバーに移行できないかを検討する
証明書が切れると、お客様のブラウザに警告画面が出て、Webサイトが実質的に開けなくなります。商品が売れないだけでなく、「この会社は大丈夫か」という印象を直接与えてしまいます。
▶ 関連記事:ECサイト・ネットショップのセキュリティ対策は何が義務?EC加盟店の脆弱性対策5項目と、対策しないとカード決済が止まる理由【中小企業向け】
▶ 関連記事:WAF(Web Application Firewall)とは?費用相場と法人向けクラウド型WAFの選び方・製品比較【中小企業向け】
使っていないドメイン名こそ、なりすましメールに使われる
「このドメイン名はもう使っていないから、放っておいても大丈夫」ではありません。持っているだけで使っていないドメイン名(パークドメイン)は、なりすましメールの差出人として最も使いやすいからです。
フィッシング対策協議会は2026年度版のガイドラインで、次のように明記しています。
「管理下のドメイン名はなりすましメール送信などに不正利用されないよう、DMARCで保護する。特にメールを送らない(Webサービスでのみ利用など)ドメイン名や、保有しているだけのパークドメイン名は、rejectポリシーにする。」
(フィッシング対策協議会「フィッシング対策ガイドライン 2026年度版」重要項目4の解説より)
メールを一切送らないドメイン名であれば、DMARCのポリシーを最初から reject(受信拒否)にしても、自社の業務に影響は出ません。
むしろ何も設定しないでおくと、そのドメイン名を差出人に偽装したメールが、そのまま相手に届いてしまいます。
DNSにレコードを1行追加するだけで、費用はかかりません。
▶ 関連記事:なりすましメールを防ぐ「SPF・DKIM・DMARC」を簡単に解説
ドメイン名は「ブランド」として管理する──国が示す位置づけ
フィッシング対策協議会の2026年度版ガイドラインは、Webサイト運営者が守るべき重要5項目を挙げていますが、そのうちの1つが「重要項目4:ドメイン名は自己ブランドと認識して管理し、利用者に周知すること」です。
第3章では要件6として「◎(考慮を必須とする項目)」に位置づけられています。
「Webサイト運営者は、ドメイン名を自社のブランド戦略の一貫として考え、自社のブランドガイドラインに含めるとともに、内部統制のプロセスの中に含めることを関係部署等に要求することを推奨する。」
(フィッシング対策協議会「フィッシング対策ガイドライン 2026年度版」要件6より)
つまりドメイン名は、情報システム部門だけの話ではなく、社名やロゴと同じ「会社のブランド」として扱うべき資産だと位置づけられています。
社名を勝手に変えられない会社が、ドメイン名を誰にも管理されないまま放置しているのは、本来おかしな状態です。
▶ 関連記事:ネットワークカメラ・防犯カメラのセキュリティ対策はどこまで必要?9割が「外から見えるつもりはなかった」という現実と、映像を覗かれる仕組み・費用ゼロでできる7つの手順【中小企業向け】
ドメイン名の台帳には、何を書けばいい?
ここまで見てきた対策は、ほとんどが「どのドメイン名を持っているかを把握していること」を前提にしています。ところが、そこがいちばん抜けています。JPRSはその理由をはっきり書いています。
「組織内の複数の部門からそれぞれの利用目的のために勝手に複数のドメイン名管理サービスが利用されるような状況であると、その全容把握ができず、セキュリティ配慮に欠けた運用がなされたり、管理が放置されたりするドメイン名が発生し、ドメイン名の乗っ取りにつながるリスクが大きくなります。」
(JPRS「ドメイン名の乗っ取りに関する注意」より)
営業部がキャンペーン用に取ったドメイン名、採用担当が採用サイト用に取ったドメイン名、以前の代理店が取ったままのドメイン名──これらは情報システムの担当者が存在すら知りません。
デジタル庁のガイドラインが示す管理項目が、そのまま中小企業の台帳のひな形になります。
| 台帳に書く項目 | 確認のポイント |
|---|---|
| ドメイン名 | サブドメインも含めて書き出す |
| 外部(インターネット向け)公開の有無 | 社内専用なのか、お客様が見るのか |
| トップページのURL・サイト名 | そのドメイン名で何を公開しているか |
| 保有組織・担当者・連絡先 | いま在籍している人の名前になっているか |
| 取得時期 | 更新時期の見通しを立てる |
| 使用目的・業務分類 | やめてよいドメイン名かを判断する材料 |
| 契約している指定事業者・レジストラ | どこにログインすれば設定を変えられるか |
デジタル庁のガイドラインには、見落とされがちな一文があります。「廃止ドメイン及び移管されたドメインについては、ドメイン管理簿上から削除せず、廃止済・移管済ドメインとして管理するものとする」。つまりやめたドメイン名こそ台帳に残しておくということです。数年後に「そのURLで妙なサイトが出ている」と言われたとき、いつ手放したどのドメイン名なのかを説明できるのは、この記録だけです。
そもそも、誰が管理する仕事なのか?
ドメイン名の管理が抜け落ちる構造的な理由は、担当がまたがることにあります。
取得・更新・DNS設定といった技術面は情報システム、サイトの内容は広報やマーケティング、名前やブランドの保護は法務や知的財産──と関わる部署が分かれ、結果として「全体を見ている人がいない」状態になります。
中小企業なら、部署を新設する必要はありません。
「ドメイン名と証明書の一覧を持っているのは誰か」を1人決めて、その人の名前を台帳に書くだけで十分です。
JPRSも「組織としてドメイン名の管理を担当する部門・要員、及び管理のためのルール・手順を社内で確立しておくことが必要です」としています。
また同ガイドラインは、ドメイン管理の手順を「ドメイン取得・運用時の手順」「ドメイン廃止時の手順」「ドメイン確認(年次)の手順」の3要素で構成するよう求めています。
中小企業なら、年1回の棚卸しを決算や保険の更新と同じタイミングに固定してしまうのが現実的です。
▶ 関連記事:Active Directory(ドメインコントローラ)が乗っ取られると何が起きる?ランサムウェアが一晩で全社に広がる仕組みと、費用ゼロでできる7つの守り方【中小企業向け】
もし乗っ取られた・失効に気づいたら、何をすればいい?
備えと同じくらい大事なのが、気づいたときの初動です。ドメイン名のトラブルには、他のインシデントにはない特徴が1つあります。
連絡は、メールではなく電話でしてください。MXレコードを書き換えられている場合、御社が指定事業者へ出したメールも、その返信も、攻撃者のサーバーを経由します。「おかしい」と気づいた時点で、会社のメールは信用できる連絡手段ではなくなっている可能性があります。
そのうえで、次の順番で動きます。
- 指定事業者・レジストラに電話する。失効なら登録回復申請が間に合うか(廃止から20日以内か)、乗っ取りならアカウントの凍結と登録情報の巻き戻しを依頼する
- いまの状態を記録に残す。Whoisの表示、DNSの設定画面、管理画面のログイン履歴をスクリーンショットで保存する。あとから「いつ書き換えられたか」を示す材料になる
- 管理画面のパスワードを変える。レジストラ、DNS、レンタルサーバー、そして同じパスワードを使い回していた他のサービスもすべて
- DNSの設定を確認して戻す。とくにMXレコード(メールの宛先)とNSレコード(管理の委任先)。身に覚えのない値になっていないかを見る
- 取引先に連絡する。「弊社のドメイン名で不審なサイト/メールが出る可能性がある」と先に伝えておく。連絡は電話や別のメールアドレスで行う
- 個人情報が漏れた可能性を評価する。メールが攻撃者に配送されていた期間があるなら、その間に届いた個人データが対象になり得る
6番目については、報告義務の判断が必要になります。
不正の目的による漏えいは1人分でも個人情報保護委員会への報告対象となり、速報はおおむね3〜5日以内、確報は60日以内です。
判断に迷う場合は、証拠を保全したうえで専門家にご相談ください。
▶ 関連記事:サイバー攻撃を受けたら報告義務はある?個人情報の漏えい等報告(速報3〜5日・確報30日/60日)と2026年10月施行のサイバー対処能力強化法【中小企業向け】
▶ 関連記事:「社長からの指示メール」に要注意!BEC詐欺の手口と対策
費用をかけずに、今日できることは?
ドメイン名・DNS・証明書の対策は、その大半がお金ではなく「確認」で済みます。まずここから始めてください。
| やること | なぜ効くか | 費用 |
|---|---|---|
| 保有しているドメイン名をすべて書き出す | 把握していないドメイン名は守れない | 0円 |
| Whoisで登録者名・連絡先を確認する | 更新通知が届かないと、気づかないまま失効する | 0円 |
| 連絡先を在籍者のアドレス(できれば共有)に変更する | 退職・異動で通知が途切れるのを防ぐ | 0円 |
| 自動更新の設定と支払い方法の期限を確認する | カード期限切れによる失効を防ぐ | 0円 |
| レジストラの管理画面のパスワードを変更する | 使い回し・単純なパスワードによる不正ログインを防ぐ | 0円 |
| 同じ管理画面に多要素認証を設定する | パスワードだけでは入れなくする | 0円(多くのレジストラで無料) |
| レジストリロック/指定事業者変更ロックの可否を問い合わせる | 勝手な移管・廃止を受け付けなくする | 問い合わせは0円 |
| 終了したサービスのDNS設定を制作会社に確認する | ダングリングレコードによる乗っ取りを防ぐ | 0円 |
| 使っていないドメイン名にDMARC reject を設定する | なりすましメールの差出人に使われるのを防ぐ | 0円 |
| SSL証明書の有効期限を全部書き出す | 2026年3月以降は年2回の更新になっている | 0円 |
| 閉じる予定のサイトに「運用停止のお知らせ」を掲載する | 将来のなりすましに対する説明材料を残す | 0円 |
| やめたドメイン名も台帳に残す | 何年か後に問い合わせが来たときに答えられる | 0円 |
この12項目のうち、お金が必要なものは1つもありません。そして、この12項目をやっていない状態で製品を導入しても、守るべき対象が分かっていないので効果が出ません。
何にお金をかけるべき?──仕組みで支える部分
費用ゼロでできることをやり切ったうえで、人の記憶に頼らない部分だけを仕組みにします。当社が取り扱う製品では、次の5つがこのテーマに関係します。
| 項目 | Sophos Cyber Risk Management | 1Password Business | GMOトラスト・ログイン | LANSCOPE エンドポイントマネージャー | セキュリオ |
|---|---|---|---|---|---|
| 役割 | 自社ドメイン名から公開資産を自動発見(EASM) | レジストラ等のアカウント情報を安全に共有・管理 | 管理画面へのログインを多要素認証で守る | ドメイン名・証明書を資産台帳に載せる | 担当者への教育と訓練 |
| このテーマで担う部分 | 知らないサブドメイン・放置サーバーの発見 | ID・パスワードの属人化解消 | 不正ログインの防止 | 台帳と期限の管理 | フィッシングで奪われない |
| 主な機能 | Tenable技術によるEASM+IASM、AIベースの優先順位付け(VPR)、24/7の専門アナリスト監視 | AES-256のゼロナレッジ暗号化、共有ボルト、Watchtower(漏えい・使い回し検知) | 約8,800サービスと連携、FIDOパスキー/OTP/IP制限、AD・Entra ID連携 | ハードウェア/ソフトウェア自動取得、エージェントを入れられない機器も任意項目で登録可(最大10,000件) | eラーニング、標的型攻撃メール訓練、セキュリティアウェアネス |
| 料金(税別) | 要見積り(資産数・ユーザー数に応じた年額) | 標準価格 年15,017円/ユーザー(20ライセンス以上) | 無料プランあり/プロ 月300円/ID(30ID〜・12か月契約) | 初期30,000円/契約+ライトA 月300円/台(年3,600円) | 初期100,000円+ARライト 50名以下 月18,000円 |
| 試用 | 評価トライアルあり(自社ドメインの簡易スキャン) | 14日間の無料トライアル | 無料プランあり | 60日間の体験 | 2週間のお試し |
| 向いている会社 | 自社が外からどう見えているか把握できていない会社 | 管理画面のID・PWが属人化している会社 | レジストラ等のログインを一元管理したい会社 | ドメイン名・証明書の期限管理を仕組みにしたい会社 | 担当者の入れ替わりが多い会社 |
| 詳細 | 詳細を見る | 詳細を見る | 詳細を見る | 詳細を見る | 詳細を見る |
とくに効くのは「自社が外からどう見えているか」を知ること
この記事で挙げた穴のうち、把握していないサブドメインと放置されたダングリングレコードは、社内から探しても見つかりません。攻撃者と同じ「外側から」見ないと分からないからです。
Sophos Cyber Risk Management(Sophos Managed Risk)は、企業ドメイン名から自動的にインターネット公開資産を発見する仕組み(EASM)を持っています。
Webサイト・API・公開されたVPNゲートウェイ・クラウドストレージなどに加え、「気づかないうちに公開されていた開発用サーバ」や「残っているサブドメイン」といったシャドーITも網羅的に洗い出します。
Tenableの技術をもとに、実際に悪用されている脆弱性かどうかまで加味して優先順位を付け、重大なものはSophosの専門アナリストが24時間365日体制で能動的に通知します。
Sophos Cyber Risk Management の詳細
▶ 関連記事:脆弱性診断・脆弱性管理サービスの費用相場と選び方|脆弱性診断(Webアプリ・ペネトレ)とマネージド脆弱性管理の違いを中小企業向けに解説
費用はどのくらいかかる?
従業員30名・パソコン30台・ドメイン名3つ(本体のco.jp+キャンペーン用2つ)・サーバー証明書1枚という規模を想定した目安です(いずれも税別)。
| 項目 | 費用の目安 |
|---|---|
| ドメイン名の更新料(3つ分) | 年 数千円〜1万円台 |
| SSL/TLSサーバー証明書 | 年 数千円〜数万円(種類による) |
| LANSCOPE ライトA 30台 | 初期30,000円+年108,000円 |
| 1Password Business 20ライセンス | 年300,340円 |
| GMOトラスト・ログイン プロ 30ID | 年108,000円 |
| まず台帳と鍵だけなら | 初年度 約438,000円(月約36,500円) |
| ログインの保護まで含めると | 初年度 約546,000円(月約45,500円) |
対比として、事故が起きたあとの費用を置きます。当社のマルウェア感染調査サービスは300台までで298,000円、詳細レポートは別途500,000円で合計798,000円です。そしてドメイン名を取り戻す費用には、そもそも定価がありません。相手が売ってくれるかどうかで決まり、フィッシング対策協議会が書くとおり「確実に取り戻せる保証はない」のです。
整理すると、年に数千円の更新料を払い続ければ守れたものを、失ったあとはお金を積んでも戻ってこないかもしれない、というのがこのテーマの費用構造です。
セキュリティ投資としては、これほど割の良いものはほとんどありません。
▶ 関連記事:ISMS・Pマーク・SECURITY ACTION・SCS評価制度はどれを取るべき?4制度の違いと費用・期間・有効期限の比較【中小企業向け】
補助金は使えますか?
ドメイン名の更新料そのものは補助の対象になりませんが、台帳管理・パスワード管理・多要素認証・脆弱性管理といったITツールは、デジタル化・AI導入補助金の対象になる場合があります。
| 枠 | 補助額 | 補助率 |
|---|---|---|
| 通常枠 | 5万〜450万円 | 原則1/2(小規模事業者は最大4/5) |
| セキュリティ対策推進枠 | 5万〜150万円 | 小規模2/3・中小1/2(サービス利用料は最大2年分) |
申請にはSECURITY ACTIONの自己宣言IDとGビズIDが必要で、交付決定前に発注したものは対象外になります。補助額・補助率・要件は年度ごとに変わるため、検討時点の公募要領を必ず確認してください。詳しくは当社にご相談ください。
▶ 関連記事:セキュリティ対策の費用は補助金で抑えられる?デジタル化・AI導入補助金2026の対象・補助率・申請の流れ【中小企業向け】
▶ 関連記事:サイバーセキュリティ経営ガイドラインとは?経営者の3原則・重要10項目と、社長が最初にやる7つのこと【中小企業向け】
何から始めればいいですか?──7つの手順
| 順番 | やること | 具体的に | 費用 |
|---|---|---|---|
| 1 | 持っているドメイン名を全部書き出す | 経理に「ドメイン」「サーバー」名目の支払いを洗い出してもらうのが最短。営業部・採用担当にも聞く | 0円 |
| 2 | Whoisで登録情報を確認する | 登録者名・連絡先メールアドレス・有効期限・ネームサーバーの4点を見る | 0円 |
| 3 | 連絡先を在籍者のアドレスに直す | 個人アドレスではなく、複数人が見る共有アドレスにする | 0円 |
| 4 | 管理画面のパスワードを変えて多要素認証を入れる | レジストラ・DNS・レンタルサーバーの3つ。使い回しをやめる | 0円 |
| 5 | 終了したサービスのDNS設定を確認する | 制作会社に「現在のDNSレコード一覧をください」とメール1通 | 0円 |
| 6 | 証明書の期限とロックの可否を確認する | 証明書の期限を一覧化し、指定事業者にレジストリロックの可否を問い合わせる | 0円 |
| 7 | 台帳と年1回の棚卸しを仕組みにする | IT資産管理ツールに載せる。年次の確認日を決算などに合わせて固定する | ここから有料 |
1から6までは、すべて費用ゼロです。そして順番に意味があります。1〜3で「失効させない」状態を作り、4〜6で「奪われない」状態を作り、7で「忘れない」仕組みにするという流れです。いきなり7から始めても、台帳に載せるドメイン名を把握していなければ意味がありません。
よくある質問
Q. 従業員10名の会社でも、ここまで必要ですか?
A. 必要なのは12項目の確認作業だけで、費用はかかりません。
むしろ小さい会社ほど、ドメイン名を取った人がすでに退職していたり、制作会社に任せきりで自社に控えがなかったりします。
「うちのドメイン名の更新通知は、いま誰のところに届いていますか」に即答できないなら、規模に関係なく確認すべき状態です。
Q. 制作会社に任せているので、自社では何もしなくてよいのでは?
A. 契約の中身によります。
よくあるのは「サイトの制作と保守は契約に入っているが、ドメイン名の更新や証明書の更新は入っていない」というケースです。
また、制作会社の名義でドメイン名が登録されていると、取引をやめるときに自社へ移せるかどうかの問題が生じます。
ドメイン名の登録者名義が自社になっているかと、更新作業が契約に含まれているかの2点を、今日中に確認してください。
Q. うっかり失効させてしまいました。どうすればいいですか?
A. すぐに指定事業者(ドメイン名を申し込んだ会社)に連絡してください。
JPRSは廃止から20日以内であれば登録回復申請ができるとしています(通常は手数料が必要で、受付期間は指定事業者によって異なります)。
20日を過ぎると、汎用JP(.jp)なら約1か月、co.jpなら約6か月で第三者が登録できる状態になります。時間との勝負です。
Q. 使っていない古いドメイン名は、解約してよいですか?
A. すぐに解約するのはおすすめしません。
デジタル庁のガイドラインは運用停止後1年以上、フィッシング対策協議会は最低10年程度の継続保有を挙げています。
とくにメールアドレスとして使っていたドメイン名は長めに持ってください。
年に数千円の更新料と、第三者に取得されて自社名で詐欺サイトが運営されるリスクを比べれば、判断は明らかです。
Q. サブドメインが乗っ取られているかどうか、自分で確認できますか?
A. 完全な確認は専門のサービスが必要ですが、まずは制作会社や外部サービスの事業者に「現在設定されているDNSレコードの一覧」を出してもらい、すでに解約したサービスを参照しているレコードがないかを突き合わせてください。
これは費用ゼロでできます。
外側からの網羅的な確認を仕組みにしたい場合は、EASM(外部攻撃対象領域管理)のサービスが該当します。
Q. SSL証明書の期限が切れると、何が起きますか?
A. お客様のブラウザに「この接続はプライベートではありません」といった警告画面が出て、Webサイトが実質的に開けなくなります。
ECサイトなら売上が止まり、問い合わせフォームも使えません。
2026年3月15日から最大有効期間が200日に短縮されているため、これまで年1回でよかった更新が、すでに年2回になっています。
カレンダーではなく仕組みで管理してください。
Q. ドメイン名を乗っ取られたら、個人情報保護委員会への報告は必要ですか?
A. MXレコードを書き換えられて取引先からのメールが攻撃者に配送されていた場合など、個人データが漏えいした(またはそのおそれがある)状態であれば報告対象になり得ます。
不正の目的による漏えいは1人分でも報告対象で、速報はおおむね3〜5日以内、確報は60日以内です。
まずは事実関係の確認と証拠の保全を行い、判断に迷う場合は専門家にご相談ください。
Q. IT担当者がいませんが、運用できますか?
A. この記事の1〜6の手順は、IT担当者でなくてもできます。
実際、多くが「メールを1通書く」「管理画面にログインして1か所直す」という作業です。
難しいのは継続することなので、年1回の棚卸しを決算や保険更新と同じ月に固定し、台帳をIT資産管理ツールに載せてしまうのが現実的です。
当社では台帳づくりから設定の代行まで支援しています。
Q. まず何から相談すればよいですか?
A. 「保有しているドメイン名の一覧が作れない」「誰が管理しているか分からない」という状態からで結構です。
支払い履歴の洗い出し、Whoisの確認、DNS設定の棚卸し、証明書の期限の一覧化までを一緒に進め、そのうえで必要な範囲だけを製品で仕組み化するご提案をします。
補助金が使える場合は申請もあわせて支援します。
まとめ
会社のドメイン名は、サーバーやパソコンと違って「壊れる」ことがないため、資産として意識されにくいまま何年も使われます。
しかし止まったときの影響は、Webサイトとメールと各種SaaSのログインが一度に使えなくなるという、どの機器よりも広いものです。
そして最大の特徴は、失うと取り戻せないことです。
JPRSは商標侵害などの事由がない限り第三者の使用を差し止められないとし、フィッシング対策協議会は「過去に登録者であったことをもって移転裁定を得ることは極めて難しい」と明記しています。
パソコンは買い直せますが、ドメイン名は買い直せません。
今日やるべきことは、製品の検討ではありません。
持っているドメイン名を書き出し、Whoisの連絡先が在籍者になっているかを確認する──この2つです。
費用はかかりませんし、1時間もかかりません。
そこで「更新通知が退職者のアドレスに届いている」と分かれば、それはこの記事を読んだ最大の成果です。
そのうえで、2026年3月から始まっている証明書の有効期間短縮(200日、2027年3月からは100日)に備え、期限の管理を人の記憶から仕組みに移してください。
アーデントでは、ドメイン名の棚卸しから台帳づくり、外側からの資産可視化、補助金の活用まで、中小企業の実情に合わせてご支援しています。
▶ 関連記事:クラウドメールセキュリティサービスとは?仕組み・導入方法・対応環境と費用を中小企業向けに解説
▶ 関連記事:サイバー攻撃を受けたら報告義務はある?個人情報の漏えい等報告(速報3〜5日・確報30日/60日)と2026年10月施行のサイバー対処能力強化法【中小企業向け】
▶ 関連記事:ひとり情シス・情シス不在の会社はセキュリティをどう回す?中小企業の約7割が「各自の対応」という現実と、優先順位・費用・外部の使い方【中小企業向け】
株式会社アーデント 代表取締役。2006年にオフィス専門不動産会社アーデントを創業。その後、オフィス賃貸仲介、ワークプレイス作りに10年以上携わり、合計500社以上のオフィス移転をサポート。2018年よりクラウドPBXを中心にネットワーク、通信分野を専門に400社以上の電話、ネット環境づくりをサポート。2022年より100以上のクラウドサービスの販売を開始。
デジタル化・AI導入補助金を使って、150社以上にクラウドツールを提供。IT活用による業務改善のDXコンサルを提供。ノーコードツールを使ったExcelやAccessからの基幹システム移行によるDX実績多数。サイバーセキュリティ対策の導入も50社以上を担当実績あり。
アマゾンで出版している書籍はこちら!
「AppSheetで作る中小企業の基幹システム」 ~Excel限界からの脱出。GoogleWorkspaceを使って、失敗しない業務アプリ導入を解説~
「Google Workspace完全活用マニュアル」 ~Google Workspaceをフル活用する方法を徹底解説!~
amzn.to/3w5zWfT
「中小法人向け サイバーセキュリティ完全ガイド」~サイバーセキュリティ対策で、特に中小企業が 守るべきポイントを網羅!~
amzn.to/3Y9Nm5n