EDRとは?ウイルス対策ソフト(AV)・NGAVとの違いと、被害企業の88%がAVを入れていたという現実【中小企業向け】
「ウイルス対策ソフトは入れているのに、EDRも必要だと言われました。何が違うのですか」。ここ数年、もっとも多くいただくご質問のひとつです。
結論を先に申し上げます。
ウイルス対策ソフト(AV)とNGAVは「入れさせない」ための道具、EDRは「入られたあとに気づいて、止めて、何をされたか追う」ための道具です。
役割が違うので、どちらかがあればもう一方は要らない、という関係ではありません。
そして、この話には数字の裏づけがあります。
警察庁が公表した令和7年の統計によると、ランサムウェアの被害に遭った企業の88.2%はウイルス対策ソフトを導入していました。
それにもかかわらず、実際に異常を検出できたのは28.1%だけです。
7割以上の会社は、ウイルス対策ソフトが入っていたのに、何も鳴らないまま被害に遭っています。
本記事では、AV・NGAV・EPP・EDR・XDR・MDRという紛らわしい6つの言葉を1枚の表で整理したうえで、「自社はどこまで必要か」を判断するための軸を、公的な統計と実際の製品価格をもとに整理します。
EDRとは何ですか?
EDRは Endpoint Detection and Response(エンドポイント・ディテクション・アンド・レスポンス)の略で、日本語にすると「端末における検知と対応」です。
エンドポイントとは、パソコン・サーバー・スマートフォンなど、人が実際に触る機器のことを指します。
この言葉は、調査会社ガートナーのアナリストが2013年7月に名付けたものです。原文の定義はこうです。
Endpoint Threat Detection & Response – tools primarily focused on detecting and investigating suspicious activities (and traces of such) on hosts/endpoints.
(端末上の疑わしい活動と、その痕跡を、検知し調査することに主眼を置いたツール)
(Anton Chuvakin, 2013年7月26日)
ここで注目していただきたいのは、定義のどこにも「防ぐ」「止める」という言葉が入っていないことです。
最初から「検知」と「調査」の道具として生まれています。
もともと「侵入されることを前提にした道具」なのです。
この一点を押さえておくと、以降の話がすべてつながります。ウイルス対策ソフトは「入らせない」ための道具、EDRは「入られたあとに気づく」ための道具。守る場面がそもそも違います。
従来のウイルス対策ソフト(AV)は、何をしていたのですか?
従来型のウイルス対策ソフト(AV=アンチウイルス)は、「知っている悪者のリスト」と照らし合わせて止めるという方式でした。このリストをパターンファイル、あるいはシグネチャと呼びます。
空港の入国審査で、手配書の写真と見比べて止めるようなものだとお考えください。写真がある相手は確実に止められます。ただし、手配書に載っていない相手は素通りします。
この方式が苦しくなった理由は、単純に数の問題です。
第三者評価機関のAV-TESTは、毎日45万件以上の新しいマルウェアと不要なアプリケーションを登録していると公表しています。
1日45万件を手配書に載せ続けても、載る前に使われてしまえば意味がありません。
さらに、攻撃する側は同じマルウェアを少し書き換えるだけで、リストに一致しない別物にできます。「知っているものしか止められない」という方式の限界が、ここにあります。
▶ 関連記事:法人向けの無料セキュリティソフトは危険?「タダ」のリスクとなぜ有料が必要か・最安の選び方と費用相場【中小企業向け】
NGAV(次世代アンチウイルス)は、従来のAVと何が違う?
そこで登場したのがNGAV(Next Generation Anti-Virus=次世代アンチウイルス)です。リストと照合するのをやめて、「そのプログラムが何をしようとしているか」で判断します。
たとえば「短時間に大量のファイルを次々と書き換えている」「バックアップの復元ポイントを消そうとしている」といった動きは、正規のソフトではまず起きません。
名前も見た目も知らないプログラムでも、こうした振る舞いをした瞬間に止められます。
| 従来型のAV | NGAV(次世代アンチウイルス) | |
|---|---|---|
| 判断のしかた | 既知のパターンと一致するか | そのプログラムが何をしようとしているか |
| 使う技術 | パターンファイル(シグネチャ) | 振る舞い検知・機械学習・AI |
| 未知のマルウェア | 基本的に止められない | 止められる可能性がある |
| 更新の必要 | パターンファイルの定期更新が必須 | 更新に依存しにくい |
| 得意なこと | 既知の脅威を確実に、軽い動作で止める | 見たことのない脅威に反応する |
誤解されやすい点をひとつ。現在の法人向け製品は、ほぼすべてがパターンファイルとNGAVの両方を積んでいます。「AVかNGAVか」という二択ではなく、既知の脅威は軽いパターンファイルで手早く落とし、そこをすり抜けたものを振る舞いで捕まえる、という二段構えになっています。
EPPとNGAVは同じものですか?──紛らわしい言葉を整理すると
ここで言葉を整理します。EPP(Endpoint Protection Platform)は「端末を守るソフト」という製品カテゴリの総称で、従来型のAVもNGAVもこのEPPに含まれます。
つまり、NGAVはEPPの中身の話、EPPは箱の名前です。
「EPP対EDR」という言い方をされたときのEPPは、実務上ほぼ「NGAVを積んだウイルス対策ソフト」を指しているとお考えいただければ、話が通じなくなることはありません。
NGAVがあれば、EDRは要らないのでは?
これがいちばん重要な問いです。答えは「NGAVは必要ですが、それだけでは足りません」となります。理由を、感覚ではなく数字で申し上げます。
被害企業の88.2%は、ウイルス対策ソフトを入れていた
警察庁が令和8年3月に公表した「令和7年におけるサイバー空間をめぐる脅威の情勢等について」の統計から、ランサムウェア被害に遭った企業の実態を抜き出すと、次のようになります。
| 調べた項目 | 結果 | 割合 |
|---|---|---|
| ウイルス対策ソフト等を導入していたか | 導入有105件/導入無14件(計119件) | 導入率 88.2% |
| そのソフトがウイルスや異常を検出したか | 検出有25件/検出無64件(計89件) | 検出できたのは 28.1% |
| 侵入経路の機器にパッチは当たっていたか | 適用済31件/未適用有40件(計71件) | 未適用が 56.3% |
ウイルス対策ソフトを入れていなかったから被害に遭った、のではありません。9割近くが入れていて、それでも7割以上は何も鳴らないまま暗号化されています。「うちはウイルス対策ソフトを入れているから大丈夫」という判断が、統計の上では成立していないということです。
そもそも、攻撃者はウイルス対策ソフトの前を通っていない
もう1つ、見落とされやすい数字があります。同じ統計の感染経路です。
| 感染経路 | 件数 | 割合 |
|---|---|---|
| VPN機器 | 61件 | 66.3% |
| リモートデスクトップ | 19件 | 20.7% |
| 不審メールやその添付ファイル | 2件 | 2.2% |
| その他 | 10件 | 10.9% |
VPN機器とリモートデスクトップを合わせると87.0%です。つまり多くの場合、攻撃者はウイルスの付いたファイルを送りつけてくるのではなく、正規のIDとパスワードで、正面から入ってきています。
正規の入口から、正規のアカウントで入ってきた相手に対して、ウイルス対策ソフトは何も反応しません。
ウイルスではないからです。
入ったあとに社内を調べ回り、権限を奪い、バックアップを探し、最後に暗号化する——この一連の動きに気づける道具が、別に要ります。それがEDRです。
▶ 関連記事:Active Directory(ドメインコントローラ)が乗っ取られると何が起きる?ランサムウェアが一晩で全社に広がる仕組みと、費用ゼロでできる7つの守り方【中小企業向け】
AV・NGAV・EPP・EDR・XDR・MDRを1枚で整理すると?
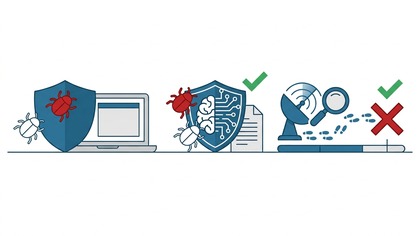
6つの言葉を、役割の順に並べます。上から下へ足していくものであって、下を選んだら上が要らなくなる、という関係ではありません。
| 言葉 | 何をするものか | 守る場面 | たとえると |
|---|---|---|---|
| AV(従来型ウイルス対策) | 既知のパターンと照合して止める | 入られる前 | 手配書と照らす入国審査 |
| NGAV(次世代アンチウイルス) | 振る舞いや機械学習で未知も止める | 入られる前 | 挙動が不審な人を止める審査官 |
| EPP | 上の2つを含む「端末を守るソフト」の総称 | 入られる前 | 空港の保安検査場そのもの |
| EDR | 入られたあとの動きを検知し、記録し、止める | 入られたあと | 館内の防犯カメラと警備員 |
| XDR | EDRの視野を、メールやクラウドや通信まで広げる | 入られたあと | 建物の外の監視カメラまで含める |
| MDR | EDR/XDRの見張りを外部の専門家に任せる | 入られたあと | 警備会社に監視を委託する |
中小企業がまず判断すべきなのは、この表の上4行です。XDRとMDRは「EDRを入れたあとに、視野を広げるか、運用を任せるか」という次の段階の話になります。XDRの詳細は別記事で整理していますので、必要になった段階でご覧ください。
▶ 関連記事:SIEM/XDR/SOARの違いを図解|中小企業に必要なのはどれ?
EDRは具体的に何ができるのですか?
EDRは端末の中で起きたことを常時記録し、クラウド側の頭脳と照らし合わせて「これは普通の動きではない」と判断します。できることは、大きく4つです。
| できること | 具体的には |
|---|---|
| 検知する | 正規のアカウントによる不審な操作、権限の奪取、バックアップの削除などに気づく |
| 止める | あやしい動きをしているプログラムを強制終了し、その端末をネットワークから自動で切り離す |
| 追える | いつ、どこから入られ、どのファイルに触られ、どこへ広がろうとしたかを時系列で並べる |
| 戻す | 製品によっては、書き換えられたファイルを被害前の状態に巻き戻す |
「不審な動き」と言われてもぴんとこないかもしれませんので、EDRが実際に反応する例を挙げます。いずれも、ファイルとしては何も悪いものが存在していない点が共通しています。
- 深夜に、普段使っていないアカウントで管理者権限が使われた
- Windowsに最初から入っている正規のツール(PowerShellなど)が、普段と違う使われ方をしている
- 1台のパソコンから、社内の他のパソコンへ次々と接続を試みている
- バックアップの復元ポイント(シャドウコピー)が一括で削除された
- 大量のファイルが短時間で次々と書き換えられている
このうち、中小企業にとって実際にいちばん効いてくるのは3つ目の「追える」です。理由を次の章で説明します。
EDRのいちばんの価値は「記録が残ること」?
事故が起きたあと、会社が最初に聞かれるのは「何を持っていかれましたか」です。取引先にも、顧客にも、場合によっては個人情報保護委員会にも、これを答える必要があります。
ところが、答えられない会社がほとんどです。同じ警察庁の統計には、被害企業のログ(操作の記録)がどうなっていたかという項目があります。
| ログの保全状況 | 件数 | 割合 |
|---|---|---|
| 全て保全できていた | 25件 | 24.5% |
| 一部が利用できなかった | 64件 | 62.7% |
| 利用できなかった | 8件 | 7.8% |
| そもそもログを取得していなかった | 5件 | 4.9% |
記録を全部残せていた会社は、4社に1社しかありません。そして、使えなくなった原因の内訳がさらに重要です。
| ログが使えなくなった原因 | 件数 | 割合 |
|---|---|---|
| 犯人による削除 | 20件 | 29.4% |
| 暗号化 | 20件 | 29.4% |
| 保存期間の経過 | 18件 | 26.5% |
| 誤削除 | 3件 | 4.4% |
| その他 | 7件 | 10.3% |
犯人による削除と暗号化を足すと58.8%です。つまり、記録が消えた原因の6割は事故でも不注意でもなく、攻撃者が意図的に消しに来た結果です。攻撃者は、自分が何をしたかを調べられないようにしてから去ります。
ここがEDRの本質的な価値です。
EDRは端末の中の出来事をクラウド側へ送って保存するため、端末上の記録を消されても、消される前の記録がクラウドに残ります。
攻撃者が触れる範囲の外に、証拠が置かれるということです。
「何を持っていかれたか分からない」という状態は、報告もできず、取引先にも説明できず、再発防止策も立てられません。
EDRは、事故そのものを防ぐ道具であると同時に、事故のあとに会社が説明責任を果たすための道具でもあります。
▶ 関連記事:セキュリティログの保持期間は6か月で十分?主要製品のデフォルト保持期間と延長オプションを徹底比較
逆に、EDRを入れても「できないこと」は?
導入をご検討いただく前に、正直にお伝えしておきたいことがあります。EDRは万能ではありません。
| EDRにできないこと | なぜか | では何で埋めるか |
|---|---|---|
| 侵入そのものを完全に防ぐ | もともと「入られたあと」に働く道具だから | NGAVを含むEPP、VPN機器のパッチ適用、多要素認証 |
| OSやソフトの弱点を塞ぐ | 穴を見張ることはできても、埋めることはできない | 更新プログラムの適用(パッチ管理) |
| アラートを誰かが見なくても機能する | 検知しても、判断して動く人がいなければ止まらない | 社内の担当者を決めるか、MDRで外部に任せる |
| 誤検知をゼロにする | 振る舞いで判断する以上、正常な業務を止めてしまうことがある | 導入直後の調整期間を見込む。除外設定を運用に組み込む |
とくに3つ目は、中小企業でもっとも起きやすい失敗です。EDRを入れたものの、アラートのメールが誰にも見られないまま溜まっていく——この状態では、費用を払っているのに守りは増えていません。導入を決めるときは、製品の機能よりも先に「鳴ったとき、誰が、いつ見るのか」を決めてください。
▶ 関連記事:ひとり情シス・情シス不在の会社はセキュリティをどう回す?中小企業の約7割が「各自の対応」という現実と、優先順位・費用・外部の使い方【中小企業向け】
EPPとEDRは、別々に買う必要がありますか?
昔は別々の製品でした。
現在はほとんどの法人向け製品が、1つのソフトの中にEPP(NGAVを含む)とEDRの両方を持っています。
端末に入れるプログラムは1つで、契約するプランによってEDRの機能が有効になる、という形が主流です。
たとえば当社が取り扱っている製品でいうと、ESET PROTECTはEliteというプランからEDR(ESET Inspect)が使えるようになり、それより下のプランはEPPまでです。
SentinelOneやCrowdStrikeは、最初からEPPとEDRが一体になっています。
見積書を見るときの確認点は1つです。「このプランに、EDRは含まれていますか」と聞いてください。同じ製品名でも、プランによって入っていたり入っていなかったりします。
中小企業にEDRは、どこまで必要ですか?
「全部の会社に必要です」とは申し上げません。判断の軸は4つです。2つ以上当てはまるなら、EDRを検討する段階に来ています。
| 判断の軸 | EDRを検討すべき状態 | EPPで足りる可能性がある状態 |
|---|---|---|
| 社外から社内につながる仕組みがあるか | VPN・リモートデスクトップで社外から入れる | 全員が社内からしか使わない |
| 止まると困る業務があるか | 生産・受発注・顧客管理がシステムに乗っている | 紙と電話でも数日は回せる |
| 預かっている情報があるか | 取引先の図面・顧客の個人情報・カード情報を扱う | 自社の情報しか持っていない |
| 取引先から求められているか | チェックシートや評価制度でEDRを聞かれた | 求められていない |
とくに1つ目は重要です。
感染経路の87.0%がVPN機器とリモートデスクトップだったという先ほどの統計を踏まえると、社外から社内につながる仕組みを持っている時点で、当事者だとお考えいただいたほうが安全です。
テレワークを導入した会社、複数拠点をつないでいる会社は、ここに当てはまります。
なお、4つ目の「取引先から求められているか」については、聞かれる形が年々具体的になっています。最近は次のような聞かれ方が増えました。
- エンドポイントにEDRを導入していますか(はい/いいえ)
- 検知した際のアラートは、誰が、どの時間帯に確認していますか
- ログは何か月分保存していますか
- インシデント発生時に、外部の支援を受けられる契約はありますか
製品を入れているかどうかだけでなく、運用の体制まで聞かれるようになっている点にご注意ください。導入を決めるときに、あわせて答えを用意しておくと、あとで慌てずに済みます。
▶ 関連記事:サプライチェーン攻撃とは?中小企業が「踏み台」にされる手口と国内の被害事例・取引停止や損害賠償のリスクと対策【中小企業向け】
EDRを入れても運用できないときは、どうすればいい?
情報システムの担当者がいない、あるいは1〜2名という会社では、EDRのアラートを24時間365日見張ることは現実的ではありません。
攻撃は夜間や休日に始まることが多く、平日の日中だけ見ていても間に合わないためです。
その場合の選択肢がMDR(Managed Detection and Response)です。EDRの見張りと初動対応を、外部の専門チーム(SOC)に任せる契約形態を指します。
| EDRを自社で運用する | MDRで外部に任せる | |
|---|---|---|
| アラートを見る人 | 自社の担当者 | 外部の専門チームが24時間365日 |
| 夜間・休日 | 翌営業日まで気づけないことがある | その場で対応が始まる |
| 判断の質 | 経験の蓄積が要る | 他社の事例を踏まえた判断 |
| 向いている会社 | 情シスが複数名いる | 情シスが0〜2名 |
| 費用 | 製品費用のみ | 製品費用+監視費用 |
当社のお客様でも、情報システムの専任者がいない会社では、EDR単体ではなく最初からSOC監視が付いたサービスを選ばれるケースがほとんどです。
入れただけで終わらせないための、現実的な選び方だとお考えください。
▶ 関連記事:セキュリティ運用は外部に任せられる?MSS・SOC・MDRの違いと費用相場・選び方【中小企業向け】
Microsoft 365を使っていれば、追加費用なしで使えますか?
使える場合があります。
Microsoft 365 Business Premium を契約している会社は、Microsoft Defender for Business というEDRが追加費用なしで含まれています。
上限は300ユーザーです。
すでにBusiness Premiumをお使いなら、まずこれを有効にして使い倒すのが、費用対効果の面でもっとも合理的です。有効化されていないまま放置されている会社が少なくありません。
ただし注意点があります。Defender for Business は製品としては十分ですが、アラートを見る人は付いてきません。前の章の話と同じで、誰が見るかを決めないと機能しません。また、サーバーを守る場合は別ライセンス(Defender for Business servers)が必要です。
▶ 関連記事:Microsoft Defender for Business 完全ガイド|M365 Business Premium で『追加コストなし』のEDRをどこまで使えるか
段階ごとに、費用はどのくらい違いますか?
守りの段階を1つ上げるごとに、1ユーザーあたりの月額がどのくらい変わるかの目安です。金額は税別で、契約本数や期間によって変動します。
| 守りの段階 | 何ができるか | 1ユーザーあたり月額の目安 |
|---|---|---|
| EPP(NGAV込み)だけ | 入らせない。既知も未知も止める | 400〜900円 |
| EPP+EDR | 入られたあとに気づき、記録が残る | 1,000〜1,400円 |
| EPP+EDR+SOC監視(MDR) | 24時間365日、専門チームが見張る | 1,600円〜 |
金額の差だけを見ると倍以上に感じますが、1人あたり月600円の差であれば、30名の会社で年間およそ21万円です。
これに対して、実際に被害が起きたときの調査費用は、先ほどの警察庁の統計で1,000万円以上が51.7%(89件中46件)を占めています。
当社で扱っている製品を段階に当てはめると
製品同士の細かい機能比較は別記事で行っていますので、ここでは「どの段階に対応する製品か」だけを並べます。
| 項目 | ESET PROTECT | SentinelOneデータお守り隊 | CrowdStrike | Sophos MDR |
|---|---|---|---|---|
| 対応する段階 | EPP中心(Elite以上でEDR) | EPP+EDR+SOC監視 | EPP+EDR | EDR+SOC監視 |
| NGAV | ◎ | ◎ | ◎ | ◎ |
| EDR | △(Eliteプラン以上) | ◎ | ◎ | ◎ |
| 24時間365日の監視 | ✕ | ◎(SOCが標準) | △(上位プラン) | ◎(世界8拠点のSOC) |
| 料金の目安(税別・1ユーザー月額) | 495円〜1,117円 | 1,000円〜1,660円 | 1,104円〜 | 要見積り |
| 向いている会社 | まず費用を抑えて土台を作りたい | 情シスがいない・運用ごと任せたい | EDRを自社で使いこなしたい | 既存の製品を活かして監視だけ足したい |
| ESET PROTECT | SentinelOneデータお守り隊 | CrowdStrike | Sophos MDR | |
|---|---|---|---|---|
| 詳細 | 詳細を見る | 詳細を見る | 詳細を見る | 詳細を見る |
費用の相場をもう少し細かく比べたい場合や、製品ごとの機能を横並びで見たい場合は、それぞれ専用の記事を用意しています。
他社の製品も含めて横並びで比較して選びたい方は、法人向けセキュリティソフト7社一括比較もあわせてご覧ください。
▶ 関連記事:エンドポイントセキュリティの費用はいくら?EPP・EDR・MDRの料金相場と補助金で抑える方法
▶ 関連記事:EDR徹底比較|CrowdStrike vs SentinelOne vs Sophos Intercept X|中小企業に最適なのは?
補助金は使えますか?
| 枠 | 補助額 | 補助率 |
|---|---|---|
| 通常枠 | 5万円〜450万円 | 原則1/2(小規模事業者は最大4/5) |
| セキュリティ対策推進枠 | 5万円〜150万円 | 小規模2/3・中小1/2(サービス利用料は最大2年分) |
デジタル化・AI導入補助金2026では、EDRやMDRのようなセキュリティサービスが補助の対象になり得ます。申請にはSECURITY ACTIONの自己宣言IDとGビズIDが必要です。
交付決定の前に発注してしまうと対象外になります。「先に契約してしまったが、あとから補助金を申請したい」というご相談をよくいただきますが、この順番では通りません。要件は年度ごとに変わりますので、最新の公募要領をご確認いただくか、専門家にご相談ください。
▶ 関連記事:セキュリティ対策の費用は補助金で抑えられる?デジタル化・AI導入補助金2026の対象・補助率・申請の流れ【中小企業向け】
導入の進め方は?──5つの手順
いきなり製品を選ぶのではなく、次の順番で進めると失敗しません。手順1と2は費用がかかりません。
| 順番 | やること | だれが | 費用の目安 |
|---|---|---|---|
| 1 | 社外から社内につながる入口(VPN・リモートデスクトップ)を洗い出し、パッチが当たっているか確認する | 総務・情報システム担当 | 0円 |
| 2 | アラートが鳴ったときに誰が見るのかを決める。決められないならMDRを前提にする | 経営者が決める | 0円 |
| 3 | いま入っているウイルス対策ソフトのプランに、EDRが含まれているか見積書で確認する | 担当者+販売店 | 0円 |
| 4 | まず数台に入れて、業務ソフトが誤検知で止まらないかを確かめる | 情報システム担当 | 試用期間は0円のことが多い |
| 5 | 問題がなければ全台に広げ、補助金の申請と並行して進める | 外部(当社など)と相談 | 月1,000円/台〜 |
手順1をとばさないでください。統計上、侵入経路の87.0%はVPN機器とリモートデスクトップです。入口のパッチが当たっていない状態でEDRだけを入れても、鳴る回数が増えるだけで、根本は変わりません。
▶ 関連記事:Windows 11のサポート終了はバージョンごとに来る|24H2は2026年10月13日・バージョン別の期限一覧と「管理しているパソコンほど期限切れになる」理由【中小企業向け】
よくあるご質問
Q. 従業員10名の会社にもEDRは必要ですか?
A. テレワークや社外からのリモート接続をしているなら、規模にかかわらず検討の対象です。
攻撃する側は会社の規模を見て狙いを定めているわけではなく、「入れる入口が開いている機器」を機械的に探しています。
一方、全員が社内からしかパソコンを使わず、預かっている個人情報も少ないのであれば、まずEPP(NGAV込み)をきちんと入れて、パッチを当て、バックアップを外に置く——この3つを先に固めるほうが費用対効果は高くなります。
Q. ウイルス対策ソフトは解約して、EDRだけにしてもよいですか?
A. その必要はありませんし、多くの場合できません。
現在の法人向け製品は1つのソフトの中にEPPとEDRの両方が入っているため、EDRを契約するとEPPも一緒に付いてきます。
むしろ、既知の脅威を軽い処理で確実に落とすEPPの層があるからこそ、EDR側が本当に見るべきものに集中できます。
Q. EDRを入れると、パソコンは重くなりませんか?
A. 現在の製品は端末側の処理を最小限にし、判断はクラウド側で行う設計になっているため、以前ほど重くはありません。
ただし、古いパソコンや、メモリの少ない端末では体感に差が出ることがあります。
導入前の試用期間に、実際に業務で使っている端末で確かめることをおすすめします。
Q. 誤検知で業務ソフトが止まってしまうのが心配です。
A. 実際に起こり得ます。
とくに自社開発の業務ソフトや、古い基幹システムは、正規のソフトでありながら「あやしい振る舞い」と判定されることがあります。
対策は、導入直後に数台だけで動かす調整期間を設けることと、除外設定を入れる手順を運用に組み込んでおくことです。
この調整を販売店に任せられるかどうかも、選定時の確認点になります。
Q. EDRを入れれば、バックアップは要らなくなりますか?
A. なりません。
EDRは検知と対応の道具であり、暗号化されてしまったデータを必ず元に戻せるわけではありません。
実際、警察庁の統計ではバックアップを取っていた会社が90.5%あるにもかかわらず、そこから復元できたのは20.2%だけでした。
EDRとバックアップは、どちらも欠かせない別々の備えです。
▶ 関連記事:バックアップの基本「3-2-1ルール」とは
Q. 取引先からEDRの導入を求められました。何を答えればよいですか?
A. まず、いま契約しているプランにEDRが含まれているかを見積書で確認してください。
含まれていれば「導入済み」と回答できます。
含まれていない場合は、いつまでに導入するかの予定を示すことで、当面の回答としては成立することが多いです。
取引先のチェックシートには、あわせて「アラートを誰が確認しているか」を問う欄があることも多いので、運用体制まで決めておくと話が早く進みます。
Q. 情報システムの担当者がいなくても運用できますか?
A. EDR単体では難しいのが正直なところです。
その場合は、最初からSOC監視が付いたサービス(MDR)を選んでください。
月額は上がりますが、「入れたのに誰も見ていない」という状態を避けられます。
費用の差は1人あたり月数百円程度で、被害が起きたときの調査費用と比べれば小さな金額です。
Q. まず何から相談すればよいですか?
A. 「いま何のソフトを入れているか分からない」という状態からで構いません。
ご契約中の製品名と台数、テレワークの有無をお知らせいただければ、EDRがすでに含まれているのか、足すとしたらいくらかかるのか、補助金は使えるのかを整理してお返しします。
まとめ
ウイルス対策ソフト(AV・NGAV)は「入らせない」ための道具、EDRは「入られたあとに気づいて、止めて、追う」ための道具です。守る場面が違うので、どちらかで置き換えられる関係ではありません。
警察庁の統計では、ランサムウェア被害に遭った企業の88.2%がウイルス対策ソフトを導入しており、それでも実際に検出できたのは28.1%でした。
そして感染経路の87.0%はVPN機器とリモートデスクトップで、そもそもウイルス対策ソフトが見ている場所ではありません。
EDRのもう1つの価値は、記録がクラウド側に残ることです。
被害企業でログを全部残せていたのは24.5%だけで、消えた原因の58.8%は攻撃者による削除と暗号化でした。
「何を持っていかれたか分からない」という状態を避けられるかどうかが、事故のあとの説明責任を大きく分けます。
まずは手順1、社外から社内につながる入口を洗い出すところから始めてください。0円で、今日できます。
この記事の対策に使える当社取扱製品
| SentinelOneデータお守り隊(料金・機能) | CrowdStrike(料金・機能) |
| Sophos MDR(料金・機能) | ESET PROTECT(料金・機能) |
株式会社アーデント 代表取締役。2006年にオフィス専門不動産会社アーデントを創業。その後、オフィス賃貸仲介、ワークプレイス作りに10年以上携わり、合計500社以上のオフィス移転をサポート。2018年よりクラウドPBXを中心にネットワーク、通信分野を専門に400社以上の電話、ネット環境づくりをサポート。2022年より100以上のクラウドサービスの販売を開始。
デジタル化・AI導入補助金を使って、150社以上にクラウドツールを提供。IT活用による業務改善のDXコンサルを提供。ノーコードツールを使ったExcelやAccessからの基幹システム移行によるDX実績多数。サイバーセキュリティ対策の導入も50社以上を担当実績あり。
アマゾンで出版している書籍はこちら!
「AppSheetで作る中小企業の基幹システム」 ~Excel限界からの脱出。GoogleWorkspaceを使って、失敗しない業務アプリ導入を解説~
「Google Workspace完全活用マニュアル」 ~Google Workspaceをフル活用する方法を徹底解説!~
amzn.to/3w5zWfT
「中小法人向け サイバーセキュリティ完全ガイド」~サイバーセキュリティ対策で、特に中小企業が 守るべきポイントを網羅!~
amzn.to/3Y9Nm5n