能動的サイバー防御(サイバー対処能力強化法)とは?2026年10月1日に主要部分が施行|対象事業者・届出とインシデント報告の義務・罰則と、中小企業に波及する3つの経路【中小企業向け】
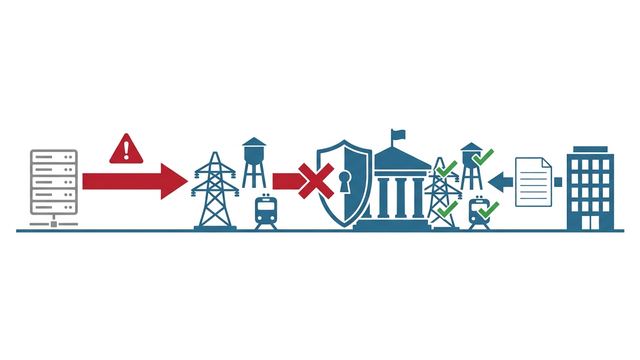
2026年10月1日、サイバー対処能力強化法(いわゆる「能動的サイバー防御」の法律)の主要部分が施行されます。本記事の公開時点(2026年9月19日)で、あと12日です。
この法律でいちばん多い誤解は2つあります。
ひとつは「国が国内の通信を自由に見られるようになる」というもの。
もうひとつは「うちは基幹インフラではないから関係ない」というものです。
どちらも正確ではありません。
この記事では、内閣官房 国家サイバー統括室が公表している説明資料(令和7年9月)をもとに、法律が何を定めたのか、直接の義務を負うのは誰なのか、そして中小企業に何が波及するのかを、条文の言い回しをそのまま引きながら整理します。
能動的サイバー防御(サイバー対処能力強化法)とは?
「能動的サイバー防御」は法律の名前ではなく、政策の呼び名です。実際に制定されたのは、次の2本の法律です。
| 通称 | 正式名称 | 法律番号 |
|---|---|---|
| サイバー対処能力強化法 | 重要電子計算機に対する不正な行為による被害の防止に関する法律 | 令和7年法律第42号 |
| サイバー対処能力整備法 | 重要電子計算機に対する不正な行為による被害の防止に関する法律の施行に伴う関係法律の整備等に関する法律 | 令和7年法律第43号 |
どちらも2025年(令和7年)5月16日に成立し、5月23日に公布されました。
国会での審議時間は衆議院21時間・参議院18時間20分の合計39時間20分で、内閣委員会の参考人質疑や連合審査も行われています。
法律の目的は、第1条にこう書かれています。
「サイバーセキュリティが害された場合に国家及び国民の安全を害し、又は国民生活若しくは経済活動に多大な影響を及ぼすおそれのある国等の重要な電子計算機のサイバーセキュリティを確保する重要性が増大していることに鑑み、重要電子計算機に対する不正な行為による被害の防止を図ることを目的として規定」
(内閣官房 国家サイバー統括室「サイバー対処能力強化法及び同整備法について」令和7年9月 より)
平たく言えば、攻撃を受けてから対処する「受け身の防御」から、攻撃の兆候をつかんで先に手を打つ「能動的な防御」へ、国の体制を切り替えるための法律です。
なぜこの法律ができた?
背景として政府が挙げている数字は、かなり具体的です。
| 指標 | 内容 |
|---|---|
| サイバー攻撃関連通信の発信元 | 令和6年中に警察庁が観測した通信の99.4%が海外のIPアドレス |
| 観測された通信量の推移 | 2015年 632億パケット → 2024年 6,862億パケット(約11倍) |
| 1つのIPアドレスあたりの攻撃試行 | 約13秒に1回 |
政府が例として挙げている実際の被害には、2021年の米コロニアルパイプラインの業務停止、2022年の大阪急性期・総合医療センターの業務停止、2023年の名古屋港の業務停止が並びます。
国内で実際に社会インフラが止まった事例が、立法の直接の引き金になっています。
この「99.4%が海外発信」という数字が、あとで出てくる「通信情報の利用は国外に関係する通信に限る」という設計に直結しています。国内どうしの通信を見るための法律ではなく、海外から来る攻撃の実態をつかむための法律、という立て付けです。
▶ 関連記事:IPA「情報セキュリティ10大脅威 2026」を中小企業向けに解説|初登場のAIリスクと優先すべき対策
法律は「4つの柱」でできている
解説記事によっては「3つの柱」と書かれていますが、政府の説明資料では4つに整理されています。どの法律に入っているかも分かれます。
| 柱 | 内容 | どちらの法律か |
|---|---|---|
| ① 官民連携の強化 | 基幹インフラ事業者の届出・報告義務、協議会、脆弱性情報の提供 | 強化法 |
| ② 通信情報の利用 | 攻撃サーバー等を検知するため、法的根拠を設けたうえで通信情報を利用 | 強化法 |
| ③ アクセス・無害化措置 | 確認された攻撃サーバー等に対し、必要に応じて無害化 | 整備法 |
| ④ 政府体制整備 | 司令塔組織の新設、戦略本部の改組、内閣サイバー官の設置など | 整備法 |
中小企業に直接関係してくるのは①です。②③は国の権限の話、④は政府の組織の話になります。
いつから何が始まる?施行スケジュール
この法律は一度に全部が動き出すわけではなく、段階的に施行されます。
| 施行日 | 施行される内容 | 状態 |
|---|---|---|
| 2025年7月1日 | 第1章(総則)など | 施行済み |
| 2026年4月1日 | サイバー通信情報監理委員会の設置(第10章第1節) | 施行済み |
| 2026年10月1日 | 本則=届出・インシデント報告(第2章)、分析情報の提供(第8章)、協議会(第9章) | 12日後 |
| 2027年11月22日まで | 通信情報の利用(第3〜7章、第10章第2節) | 日付は未定 |
「【強化法】一部を除き、公布の日から起算して1年6月を超えない範囲内において政令で定める日
☆ サイバー通信情報監理委員会の設置については1年を超えない範囲内において政令で定める日、通信情報の利用については一部を除き2年6月を超えない範囲内において政令で定める日。」
(強化法附則第1条/同説明資料より)
つまり「もっとも話題になった通信情報の利用は、2026年10月1日にはまだ始まりません。」10月1日に動き出すのは、基幹インフラ事業者の届出・報告義務と、官民の情報共有の仕組みです。ニュースの印象と、実際に10月から変わることは、かなり違います。
対象は誰?「基幹インフラ事業者」と「特別社会基盤事業者」
直接の義務を負うのは、政府の説明資料でいう「基幹インフラ事業者」です。
ただし法律の条文では「特別社会基盤事業者」という呼び方になっています。
制度の資料や契約書でどちらの言葉が出てきても同じものを指します。
対象となるのは、電気・ガス・石油・水道・鉄道・貨物自動車運送・外航貨物・港湾運送・航空・空港・電気通信・放送・郵便・金融・クレジットカードといった分野のうち、政令で指定された事業者です。
分野に属していれば全社が対象になるわけではありません。
| 立場 | 直接の義務 | 実務で何が起きるか |
|---|---|---|
| 政令で指定された基幹インフラ事業者 | あり | 届出とインシデント報告が法的義務になる |
| 同じ分野だが指定されていない事業者 | なし | 業界の水準が上がるため、実質的に同等の体制を求められる |
| 基幹インフラ事業者の取引先・委託先 | なし | 契約や監査を通じて報告・ログ提供を求められる |
| それ以外の中小企業 | なし | 直接の義務はないが、協議会や情報提供の対象になり得る |
対象事業者に課される2つの義務とは?
強化法第2章が定めているのは、次の2つです。
① 資産届出(設備を入れたときの届出)
「基幹インフラ事業者は、特定重要電子計算機(☆)を導入したときは、その製品名等を事業所管大臣に届け出なければならないこととするとともに、当該事業所管大臣は当該届出に係る事項を内閣総理大臣に通知することとする(資産届出)。」
(同説明資料より)
ここでいう「特定重要電子計算機」は、次のように定義されています。
「そのサイバーセキュリティが害された場合に、特定重要設備の機能が停止し、又は低下するおそれがある一定の電子計算機。」
② インシデント報告
「基幹インフラ事業者は、不正アクセス行為等により特定重要電子計算機(☆)のサイバーセキュリティが害されたこと又はその原因となり得る一定の事象を認知したときは、その旨及び一定の事項を事業所管大臣及び内閣総理大臣に報告しなければならないこととする。」
注目したいのは「又はその原因となり得る一定の事象を認知したとき」という部分です。実際に被害が出ていなくても、その原因になり得る事象を認知した時点で報告の対象になります。「何も壊れていないから報告しなくてよい」とはならない設計です。
▶ 関連記事:サイバー攻撃を受けたら報告義務はある?個人情報の漏えい等報告(速報3〜5日・確報30日/60日)と2026年10月施行のサイバー対処能力強化法
守らなかったらどうなる?罰則一覧
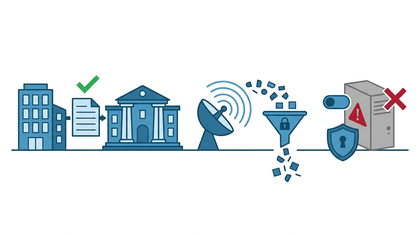
罰則は強化法第12章に定められています。中小企業向けの解説記事では金額まで書かれていないことが多いので、ここに整理します。
| 対象となる行為 | 罰則 |
|---|---|
| 基幹インフラ事業者がインシデント報告等を行わず、是正命令を受けてもなお対応しない場合 | 200万円以下の罰金 |
| 基幹インフラ事業者がインシデント報告等に関連し、資料提出等を求められても対応しない場合 | 30万円以下の罰金 |
| 行政職員および協議会構成員等による秘密の不正な利用・漏えい | 2年以下の拘禁刑または100万円以下の罰金 |
| 通信情報を取り扱う行政職員による不正な利用・漏えい(データベース提供) | 4年以下の拘禁刑または200万円以下の罰金 |
| 同(データベース提供以外) | 3年以下の拘禁刑または100万円以下の罰金 |
| 通信情報を保有する行政機関の管理を侵害して通信情報を取得する行為 | 3年以下の拘禁刑または150万円以下の罰金 |
報告を1回忘れたらすぐ罰金、という構造ではありません。報告を怠り、是正命令が出て、それにも従わなかった場合に200万円以下の罰金です。一方で、協議会に参加した企業の担当者も守秘義務の対象になり、違反すれば拘禁刑があり得る点は見落とされがちです。
「うちは基幹インフラじゃないから関係ない」は本当?
直接の届出義務・報告義務がないのは事実です。ただし、この法律が中小企業に何の影響も与えないかというと、そうではありません。波及する経路は3つあります。
経路①:取引先からの要求が具体的になる
基幹インフラ事業者は、インシデントを国に報告する義務を負います。
ところが、その会社のシステムを実際に作り、運用し、保守しているのは委託先や協力会社であることがほとんどです。
報告に必要な情報は、委託先から上がってこなければ書けません。
結果として、契約に「インシデントを検知したら○時間以内に通知すること」「ログを○か月保持し、求めに応じて提供すること」といった条項が入ってきます。
▶ 関連記事:サプライチェーン攻撃とは?中小企業が「踏み台」にされる手口と国内の被害事例・取引停止や損害賠償のリスクと対策
経路②:業界のセキュリティ水準が引き上げられる
整備法によってサイバーセキュリティ基本法も改正され、サイバーセキュリティ戦略本部の所掌事務に「重要社会基盤事業者等のサイバーセキュリティ確保に関する国の基準の作成」が追加されました。
あわせて、IPA(情報処理推進機構)の事務に「重要社会基盤事業者等のサイバーセキュリティの確保の状況の調査」が加わっています。
国が基準を作り、IPAが状況を調べる、という枠組みが法律に書き込まれたということです。
▶ 関連記事:ISMS・Pマーク・SECURITY ACTION・SCS評価制度はどれを取るべき?4制度の違いと費用・期間・有効期限の比較
経路③:IT機器・ソフトウェアを供給する会社への責務規定
これは中小のIT事業者・販売店・受託開発会社に直接関わる論点ですが、ほとんど報じられていません。
「電子計算機やプログラム等の供給者に対する責務規定(利用者のサイバーセキュリティ確保のための設計・開発、情報の継続的な提供等に努める旨)を設ける。」
(強化法第8章第42条、サイバーセキュリティ基本法第7条/同説明資料より)
ここでいう「供給者」は、説明資料に「電子計算機等の生産者、輸入者、販売者及び提供者」と明記されています。
つまり自社で開発していなくても、機器やソフトを仕入れて売っている会社も含まれます。
努力義務ではありますが、「売ったあとの脆弱性情報を継続的に提供する」という考え方が法律に書かれた意味は小さくありません。
さらに、基幹インフラ事業者が使う機器に脆弱性が見つかった場合、所管大臣が供給者に対して被害防止に必要な措置を講ずるよう要請できることになりました。自社が納めた機器やソフトについて、国から直接連絡が来る可能性が生まれた、ということです。
▶ 関連記事:脆弱性診断・脆弱性管理サービスの費用相場と選び方
協議会には中小企業も入れる?
入れる可能性があります。ここは「義務」ではなく「メリット」の側の話です。
「内閣総理大臣は、サイバー攻撃による被害の防止のため、重要電子計算機を使用する者等(あらかじめ同意を得た者に限る。)を構成員とする協議会を設置し、構成員に対し、守秘義務を伴う被害防止に資する情報を共有するとともに、必要な資料提出等を求めることができることとする(サイバーセキュリティ協議会を廃止し、強化・新設)。」
(強化法第9章/同説明資料より)
読みどころは2つです。
ひとつは対象が「基幹インフラ事業者」ではなく「重要電子計算機を使用する者等」と広く書かれていること。
もうひとつは「あらかじめ同意を得た者に限る」という点で、強制ではなく参加の意思が前提になっていることです。
つまりこの協議会は、一般には出回らない攻撃情報を、守秘義務と引き換えに受け取れる仕組みです。
参加すれば守秘義務が課され、違反すれば罰則の対象にもなりますが、逆に言えばそれだけ踏み込んだ情報が共有される場だということでもあります。
なお、自社に情報を受け取る体制があるかどうかは別の話です。他社の製品も含めて横並びで比較して選びたい方は、法人向けセキュリティソフト7社一括比較もあわせてご覧ください。
国に通信を見られるようになる?──ここが一番の誤解
「政府が国民の通信を監視できるようになる」という受け止めが広がりましたが、法律の設計はかなり限定的です。正確に整理します。
| よくある理解 | 法律の実際 |
|---|---|
| 国内の通信も見られるようになる | 対象は外外通信・外内通信・内外通信(国外関係通信)のみ。国内どうしの通信は対象外 |
| 職員がメールの中身を読む | 人が読む前に「自動選別」で機械的情報だけを選び、それ以外は直ちに消去 |
| どんな内容でも取得される | 選別の対象は「アイ・ピー・アドレス、指令情報等の意思疎通の本質的な内容ではない情報」 |
| 政府の判断だけで実施できる | 独立機関「サイバー通信情報監理委員会」の承認が必要 |
| 2026年10月から始まる | 通信情報の利用はまだ施行されていない(2027年11月22日までに政令で定める日) |
さらに、衆議院での修正により次の条文が加えられています。
「法の適用に当たっては、第1条に規定する目的を達成するために必要な最小限度において、この法律に定める規定に従って厳格にその権限を行使するものとし、いやしくも通信の秘密その他日本国憲法の保障する国民の権利と自由を不当に制限するようなことがあってはならない旨を規定」
(強化法第2条の2/同説明資料より。※衆議院での修正項目)
サイバー通信情報監理委員会とは
通信情報の利用が適正かを監督する独立機関で、いわゆる3条委員会です。
委員長および委員4人で構成され、両議院の同意を得て内閣総理大臣が任命します。
所掌事務の処理状況を国会に報告し、概要を公表する義務も負っています。
報告には、承認の求めと承認の件数、検査の結果の概要、勧告の件数と概要などが含まれます。
中小企業の実務に照らせば、「国内の社内メールが見られる」ということは起きません。一方で、海外の攻撃サーバーと自社の端末がやり取りしていれば、それは国外関係通信として分析の対象になり得ます。気にすべきは監視されることではなく、自社の端末が海外の攻撃サーバーと通信していないかどうかです。
▶ 関連記事:ノーウェアランサム(暗号化しないランサムウェア)とは?バックアップだけでは守れない理由と「盗ませない・気づく」対策
攻撃元のサーバーを止める「アクセス・無害化措置」とは?
整備法によって、警察官職務執行法と自衛隊法が改正され、国が攻撃元のサーバーに対して措置を取れるようになりました。実施主体は警察と自衛隊で、民間企業が自分で攻撃者に反撃してよいという話ではありません。
政府の説明資料では、措置の流れが3段階で示されています。
- アクセス:攻撃に使用されているサーバー等が持つ脆弱性を利用するなどして、遠隔からログインを実施
- 攻撃のためのプログラム等の確認:インストールされているプログラム一覧、作動している攻撃のためのプログラム等を確認
- 無害化:攻撃のためのプログラムの停止・削除、攻撃者がアクセスできないよう設定変更など
実施には事前にサイバー通信情報監理委員会の承認が必要です(承認を得るいとまがない特段の事由がある場合は、措置後すみやかに同委員会へ通知)。
対象のサーバーが国内に設置されていると認める相当な理由がない場合は、あらかじめ外務大臣との協議も必要とされています。
中小企業にとって関係があるのは、「自社のサーバーが踏み台にされていた場合、そのサーバーが措置の対象になり得る」という点です。放置された古い機器がボットネットに組み込まれていれば、攻撃元として扱われます。自社が被害者であると同時に加害側の経路になっていないか、という視点が必要になります。
▶ 関連記事:Windows Server 2012・2012 R2 のESUは2026年10月13日で完全終了|「4年目」が存在しない理由と移行先
中小企業がいま備えるべきことは?
直接の義務がない会社でも、取引先から求められる内容はおおむね共通しています。しかも、その多くは費用をかけずに始められます。
| やること | なぜ必要か | 費用 |
|---|---|---|
| 社内のIT資産(サーバー・PC・ネットワーク機器)を数えて一覧にする | 「どの機器で何が起きたか」を答えられないと報告が書けない | 0円 |
| インシデントに気づいたときの連絡先と手順を1枚にする | 取引先への通知期限は契約で決まる。探しているうちに期限が来る | 0円 |
| ログの保存期間を確認し、足りなければ延ばす | 報告の「原因」欄はログがないと埋まらない | 0円〜 |
| 取引先との契約書に通知義務・ログ提供の条項がないか確認する | 法律の義務ではなく契約の義務として先に来る | 0円 |
| サポートが終了したOS・機器が残っていないか確認する | 踏み台にされると措置の対象になり得る | 0円 |
| 検知の仕組み(EDR)と監視を用意する | 「気づけない」と報告義務そのものを果たせない | 1台あたり月1,000円〜 |
このうち最初にやるべきは、いちばん上の「数えて一覧にする」です。
基幹インフラ事業者に課された「資産届出」も、結局は同じことを国に対して行う仕組みです。
自社の機器を把握できていない会社は、取引先にも国にも、何も答えられません。
▶ 関連記事:IT資産管理ツールの比較|法人向けおすすめ製品と費用相場・クラウド型の選び方
報告できる体制は、どの製品で作れる?
「インシデントを認知したら報告する」という義務は、裏を返せば「認知できなければ果たせない」ということです。気づく仕組みと、記録を残す仕組みの両方が要ります。
| 項目 | SentinelOne データお守り隊 | Sophos MDR | LANSCOPE エンドポイントマネージャー | マルウェア感染調査 |
|---|---|---|---|---|
| この記事で担う役割 | 検知と24時間365日の監視 | 専門チームによる検知・対応の代行 | 資産の一覧化と操作ログ | 報告に必要な原因究明 |
| 初期費用(税別) | 0円 | 要見積り | 30,000円/契約 | - |
| 費用(税別) | 1ユーザー月1,000円〜 | 要見積り | 1台 月300円〜500円 | 300台まで298,000円 |
| 24時間365日の監視 | 〇(AIによる監視) | 〇(世界8拠点のSOC) | - | - |
| ログの保持 | 脅威侵入後1年 | 90日(365日に延長可) | 標準2年(最大5年) | - |
| 報告書 | - | - | - | 約10日でレポート |
| そのほか | サイバー保険最大50万円/SOCが導入を支援 | 平均応答38分/連絡は原則英語 | エージェント非対応機器も登録可(最大10,000件) | 17時までの注文で翌日対応 |
| 詳細 | 詳細を見る | 詳細を見る | 詳細を見る | 詳細を見る |
情シス担当が1人か、あるいは不在という会社では、検知の仕組みだけを入れてもアラートを誰も見られません。その場合は監視まで任せられる形を選ぶほうが現実的です。
▶ 関連記事:セキュリティ運用は外部に任せられる?MSS・SOC・MDRの違いと費用相場・選び方
▶ 関連記事:セキュリティログの保持期間は6か月で十分?主要製品のデフォルト保持期間と延長オプションを徹底比較
費用はどれくらいかかる?
従業員30名・PC30台という想定で、「気づける・記録が残る」状態を作る費用を試算します(税別)。
| 内訳 | 初年度 | 2年目以降 |
|---|---|---|
| SentinelOne データお守り隊(30台) | 年360,000円 | 年360,000円 |
| LANSCOPE ライトA(30台・操作ログと資産管理) | 初期30,000円+年108,000円 | 年108,000円 |
| 合計 | 約498,000円(月約41,500円) | 年468,000円(月39,000円) |
一方、実際に事故が起きてから原因を調べる場合、マルウェア感染調査サービスで300台まで298,000円、詳細レポートが別途500,000円で合計798,000円です。
そして費用以上に問題なのは、ログが残っていなければ、798,000円を払っても「特定できませんでした」という結論しか出ないことです。取引先にも国にも、そう報告するしかなくなります。記録は、事故が起きてからさかのぼって作ることができません。
▶ 関連記事:サイバー保険は本当に必要?補償範囲・保険料相場・選び方を徹底解説
補助金は使える?
EDRやIT資産管理ツール、セキュリティ運用サービスの利用料は、デジタル化・AI導入補助金の対象になり得ます。
| 枠 | 補助額 | 補助率 |
|---|---|---|
| 通常枠 | 5万円〜450万円 | 原則1/2(小規模事業者は最大4/5) |
| セキュリティ対策推進枠 | 5万円〜150万円 | 小規模2/3・中小1/2(サービス利用料は最大2年分) |
注意点は3つです。①交付決定前に発注したものは対象外になります。先に契約してしまうと補助が受けられません。②申請にはSECURITY ACTIONの自己宣言IDとGビズIDが必要です。取得に時間がかかるため早めに手続きしてください。③補助率や要件は年度ごとに変わります。最新の公募要領を確認し、判断に迷う場合は専門家にご相談ください。
▶ 関連記事:セキュリティ対策の費用は補助金で抑えられる?デジタル化・AI導入補助金2026の対象・補助率・申請の流れ
よくある質問
Q. うちは中小企業です。2026年10月1日から何か手続きが必要ですか?
A. 政令で指定された基幹インフラ事業者でなければ、この法律にもとづく届出・報告の手続きは発生しません。
ただし、基幹インフラ事業者と取引がある場合は、契約や監査を通じて通知義務やログ提供を求められる可能性があります。
先に動くのは法律ではなく契約です。
Q. 自社が基幹インフラ事業者に該当するか、どう確認すればいいですか?
A. 分野に属しているだけでは対象になりません。
政令で指定された事業者かどうかで決まります。
該当の可能性がある場合は、所管する省庁や業界団体からの通知を確認するのが確実です。
すでに経済安全保障推進法の「特定社会基盤事業者」に指定されている場合は、関連して確認しておくべき立場にあります。
Q. 社内のメールや通信が国に見られるようになりますか?
A. なりません。
取得の対象は外外通信・外内通信・内外通信といった国外に関係する通信に限られ、国内どうしの通信は対象外です。
さらに、人が内容を読む前に自動選別が行われ、IPアドレスなど「意思疎通の本質的な内容ではない情報」以外は直ちに消去されます。
加えて、この通信情報の利用に関する規定は2026年10月1日にはまだ施行されていません。
Q. 報告を1回忘れたら、すぐに罰金ですか?
A. いいえ。報告を怠ったうえで是正命令を受け、それにも従わなかった場合に200万円以下の罰金が科される構造です。ただし、資料提出等の求めに応じない場合には30万円以下の罰金があります。
Q. 協議会に参加するデメリットはありますか?
A. 守秘義務が課され、違反した場合は2年以下の拘禁刑または100万円以下の罰金の対象になります。社内で情報を扱える人を限定し、取り扱いのルールを決めてから参加するのが前提になります。
Q. 当社が売ったIT機器に脆弱性が見つかったら、責任を問われますか?
A. 供給者に課されたのは努力義務としての責務規定で、直ちに罰則があるわけではありません。
ただし、基幹インフラ事業者が使う機器に関する脆弱性であれば、所管大臣から対応を要請される可能性があります。
販売した機器・ソフトの一覧と、そのメーカーのサポート状況を把握しておくことが実務上の備えになります。
Q. IT担当者がいません。何から手をつければいいですか?
A. 「社内にどんな機器があるか」を数えて一覧にするところからです。これは担当者がいなくても進められます。そのうえで、検知と監視は外部に任せる形を検討してください。
▶ 関連記事:ひとり情シス・情シス不在の会社はセキュリティをどう回す?中小企業の約7割が「各自の対応」という現実
Q. まず何から相談すればいいですか?
A. 取引先から受け取っているセキュリティチェックシートや、契約書のセキュリティ条項があればお持ちください。
そこに書かれている要求を満たすために、いま何が足りないのかを一緒に洗い出します。
補助金が使える範囲もあわせてご提案します。
▶ 関連記事:取引先から「セキュリティ対策の証明を求められた」ときの対応法
まとめ
サイバー対処能力強化法は、2025年5月16日に成立し、5月23日に公布されました。
2026年10月1日に施行されるのは、基幹インフラ事業者の届出・インシデント報告義務と、分析情報の提供、そして協議会の仕組みです。
話題になった通信情報の利用は、この日にはまだ始まりません(2027年11月22日までに政令で定める日)。
通信情報の取得は国外に関係する通信に限られ、自動選別のあとは直ちに消去され、独立機関の承認が必要です。
直接の義務を負うのは政令で指定された基幹インフラ事業者ですが、その取引先・委託先には契約を通じて要求が届きます。
見落とされやすいのは、IT機器やソフトを供給する会社にも責務規定が置かれた点です。
罰則は、報告を怠り是正命令にも従わない場合で200万円以下、協議会構成員の秘密漏えいで2年以下の拘禁刑または100万円以下です。
中小企業が備えるべきことは、資産を数え、連絡手順を決め、ログを残し、気づける仕組みを持つという4点に集約されます。
今日ひとつだけやるなら、取引先との契約書を開いて、セキュリティに関する条項に「通知」「報告」「ログ」という言葉が入っていないかを確認することです。
この法律の影響は、法令の条文よりも先に、契約書の文面として現れます。
▶ 関連記事:サイバーBCPはどう作る?事業継続力強化計画(ジギョケイ)にサイバー攻撃を書く手順と、認定10万件・補助金の加点
この記事の対策に使える当社取扱製品
| SentinelOne データお守り隊(料金・機能) | Sophos MDR(料金・機能) |
| LANSCOPE エンドポイントマネージャー(料金・機能) | マルウェア感染調査サービス(料金・内容) |
株式会社アーデント 代表取締役。2006年にオフィス専門不動産会社アーデントを創業。その後、オフィス賃貸仲介、ワークプレイス作りに10年以上携わり、合計500社以上のオフィス移転をサポート。2018年よりクラウドPBXを中心にネットワーク、通信分野を専門に400社以上の電話、ネット環境づくりをサポート。2022年より100以上のクラウドサービスの販売を開始。
デジタル化・AI導入補助金を使って、150社以上にクラウドツールを提供。IT活用による業務改善のDXコンサルを提供。ノーコードツールを使ったExcelやAccessからの基幹システム移行によるDX実績多数。サイバーセキュリティ対策の導入も50社以上を担当実績あり。
アマゾンで出版している書籍はこちら!
「AppSheetで作る中小企業の基幹システム」 ~Excel限界からの脱出。GoogleWorkspaceを使って、失敗しない業務アプリ導入を解説~
「Google Workspace完全活用マニュアル」 ~Google Workspaceをフル活用する方法を徹底解説!~
amzn.to/3w5zWfT
「中小法人向け サイバーセキュリティ完全ガイド」~サイバーセキュリティ対策で、特に中小企業が 守るべきポイントを網羅!~
amzn.to/3Y9Nm5n