Linuxサーバーにセキュリティソフトは必要?法人向けLinux対応ウイルス対策・EDRの比較と選び方|ウイルスバスター ビジネスセキュリティサービスは非対応【中小企業向け】
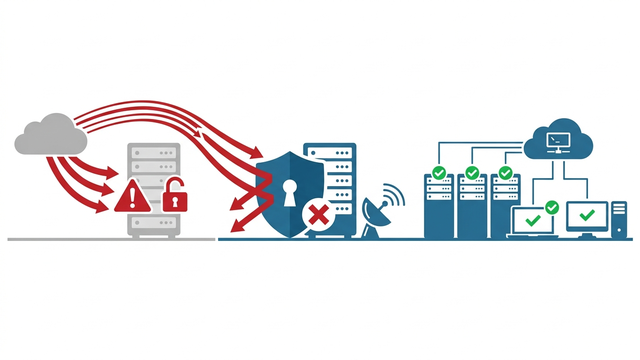
「うちのWebサーバーやファイルサーバーはLinuxだから、ウイルス対策はいらないよね?」──中小企業のサーバー管理でよく聞く言葉です。
結論から言うと、業務で使っているLinuxサーバーには、セキュリティソフトが必要です。
Linuxは今や、Webサイト・NAS・クラウドのサーバー・社内システムの土台として当たり前に使われており、攻撃者にとっても「狙う価値のある場所」になっています。
さらに注意したいのが、普段PCに入れている製品がLinuxに対応していないケースです。
たとえば当社でも多くの会社にご案内しているウイルスバスター ビジネスセキュリティサービス(VBBSS)は、Linuxには対応していません。Linuxを守るには、Linuxに対応した別の製品を選ぶ必要があります。
結論を先にお伝えします。
・Linuxサーバーにもセキュリティソフトは必要です。「Linuxは安全」は、個人のデスクトップ利用の話です。
・ウイルスバスター ビジネスセキュリティサービスはLinux非対応です。トレンドマイクロでLinuxを守るなら Trend Vision One Endpoint Security の「サーバー向け(SWP)」を選びます。
・ほかに ESET Server Security、Microsoft Defender for Business servers、LANSCOPE サイバープロテクション(Aurora Protect) などがLinuxに対応しています。
・サポートが終わった古いLinux(CentOS 7など)が残っている会社は、とくに急いでください。
Linuxは安全だから、ウイルス対策はいらないのでは?
「Linuxはウイルスに感染しない」という話は、個人がパソコンとしてLinuxを使う場合に、狙われにくかった時代の名残です。会社のサーバーとして使うLinuxは、事情がまったく違います。
| よくある思い込み | 実際のところ |
|---|---|
| Linux向けのウイルスは存在しない | ランサムウェア(データを暗号化して身代金を要求するウイルス)の多くの攻撃グループが、Linux版を用意しています。仮想化基盤(VMware ESXi)やNASを狙う例も増えています。 |
| 外から見えないサーバーだから大丈夫 | 社内のPCが1台感染すると、そこから社内ネットワークのLinuxサーバーへ侵入が広がります。 |
| 管理者がしっかりしているので大丈夫 | 2024年3月には、Linuxで広く使われる圧縮ソフト「XZ Utils」にバックドア(裏口)が仕込まれていたことが発覚しました(CVE-2024-3094・深刻度は最高の10.0)。管理者が正しく更新していても、配布元そのものが汚染されることがあります。 |
| LinuxにはWindowsのウイルスは関係ない | LinuxのファイルサーバーにWindows向けのウイルスが置かれたままになると、それを開いた社員のPCが感染します。Linux自身が感染しなくても、「感染を広げる中継地点」になってしまいます。 |
とくに中小企業で問題になるのは、Linuxサーバーの存在を把握している人が1人しかいない、または制作会社や前任者が作ったまま誰も触っていないというケースです。
更新が止まったLinuxサーバーは、攻撃者にとって最も入りやすい入口になります。
▶ 関連記事:仮想化基盤(VMware ESXi・Hyper-V)のセキュリティ対策はどこまで必要?
Linuxサーバーは、どんな攻撃を受けている?
| 攻撃の種類 | 何が起きるか | 主な対策 |
|---|---|---|
| SSHの総当たり攻撃 | パスワードを総当たりで試され、管理者として乗っ取られる | 鍵認証への切り替え・接続元の制限・ログイン失敗の遮断 |
| Webアプリの脆弱性を突いた侵入 | WordPressやプラグインの穴から侵入され、Webシェル(遠隔操作の仕掛け)を置かれる | 更新・WAF・改ざん検知 |
| ランサムウェア(Linux版) | サーバーのデータや仮想マシンが暗号化され、業務が止まる | EDR・バックアップの分離保管 |
| 暗号資産の不正採掘(マイニング) | サーバーの処理能力を勝手に使われ、動作が遅くなる・クラウド費用が跳ね上がる | ふるまい検知・CPU使用率の監視 |
| ソフトの配布元の汚染 | 正規の更新に悪意あるコードが混ざる(XZ Utilsの例) | ふるまい検知・EDRでの異常な通信の発見 |
| Windows向けウイルスの中継 | 共有フォルダに置かれたウイルスを社員が開いて感染する | ファイルのスキャン(オンアクセス検索) |
一覧で分かるとおり、「パターンファイルでウイルスを見つける」だけで防げるのは一部です。
侵入された後の不審な動き(ふるまい)を見つける機能や、脆弱性(ソフトの弱点)を突く通信を止める機能があるかどうかで、守れる範囲が大きく変わります。
▶ 関連記事:Webサイト改ざんとは?報告が2倍に増えた2026年の手口と「自分では気づけない」理由
Linuxの標準機能や無料ソフトだけで守れる?
Linuxには、最初から使える守りの機能がいくつもあります。これらは費用ゼロなので必ず使うべきですが、それだけで会社のサーバーを守りきるのは難しいのが実情です。
| 標準機能・無料ソフト | できること | 足りないこと |
|---|---|---|
| SELinux/AppArmor | プログラムが触れるファイルや操作を制限する | 設定が難しく、無効化されたまま運用されていることが多い |
| firewalld/ufw(ファイアウォール) | 不要な通信の入口を閉じる | 許可した通信の中に紛れた攻撃は止められない |
| 自動更新(dnf-automatic/unattended-upgrades) | セキュリティ更新を自動で当てる | 更新が出るまでの間は無防備。再起動が必要な更新は当たらないこともある |
| fail2ban | ログイン失敗が続く接続元を自動で遮断する | 正しいパスワードを盗まれていたら防げない |
| ClamAV(無料のウイルス対策) | ウイルスをパターンで検出する | ふるまい検知・EDR・管理画面がない。常駐させるとメモリを多く使う |
無料のClamAVには注意点があります。
ClamAVは常駐させるとメモリを多く使うため、メモリの少ないサーバーでは、データベースなど本来の業務ソフトの動作に影響が出ることがあります。
また、どのサーバーで何が検出されたかを一覧で確認する管理画面がないため、台数が増えるほど「誰も結果を見ていない」状態になりがちです。
会社のLinuxサーバーでは、標準機能で入口を固めたうえで、法人向けのセキュリティソフトで「気づく」「止める」「記録する」を補う、という組み合わせが現実的です。
ウイルスバスター ビジネスセキュリティサービスは、Linuxに入れられる?
入れられません。ウイルスバスター ビジネスセキュリティサービス(VBBSS)の対応OSは、Windows・Windows Server・Mac・iOS・Androidで、Linuxは対象外です。
| 製品 | Windows PC | Mac | Windows Server | Linux |
|---|---|---|---|---|
| ウイルスバスター ビジネスセキュリティサービス(VBBSS) | 〇 | 〇 | 〇 | × |
| Trend Vision One Endpoint Security(デスクトップ向け=SEP) | 〇 | 〇 | 〇 | × |
| Trend Vision One Endpoint Security(サーバー向け=SWP) | 〇 | 〇 | 〇 | 〇 |
トレンドマイクロでLinuxを守る場合は、Trend Vision One Endpoint Securityを使います。
ここで注意したいのは、同じ製品の中に「SEP(Standard Endpoint Protection=PC・基本サーバー向け)」と「SWP(Server & Workload Protection=サーバー・ワークロード向け)」の2種類のモジュールがあり、Linuxに対応しているのはSWPだけという点です。
「VBBSSをすでに使っているから、Linuxもそのうち入れられるだろう」は誤りです。
PCはVBBSSのまま、LinuxサーバーだけTrend Vision One Endpoint Security(SWP)を追加する、という組み合わせになります。管理画面が分かれる点も含めて、導入前に構成を決めておきましょう。
▶ 関連記事:ウイルスバスター ビジネスセキュリティサービス(VBBSS)とは?プラン・対応OS・料金とオンプレ版からの移行
Trend Vision OneのCore・Essentials・Proは、Linuxで何が違う?
Trend Vision One Endpoint Securityには Core・Essentials・Pro の3つのプランがあり、Linuxを守る場合はそれぞれのSWPを使います。
Linuxで使えるSWPの機能を、プラン別に並べます。
| 機能(SWP) | Core | Essentials | Pro |
|---|---|---|---|
| 向いている用途 | 基本的なサーバー | 基本的なサーバー+EDR | 重要なサーバー・ワークロード |
| 不正プログラム対策(ふるまい検知・機械学習型検索) | 〇 | 〇 | 〇 |
| Webレピュテーション(危険なサイトへの通信を止める) | 〇 | 〇 | 〇 |
| ファイアウォール | 〇 | 〇 | 〇 |
| アプリケーションコントロール | 〇 | 〇 | 〇 |
| デバイスコントロール | 〇 | 〇 | 〇 |
| 仮想環境の保護 | 〇 | 〇 | 〇 |
| EDR/XDR(侵入後の記録と調査) | — (オプションで追加可) |
〇 | 〇 |
| IPS(OS)(OSの弱点を突く攻撃を止める=仮想パッチ) | — | — | 〇 |
| IPS(サーバーアプリケーション) | — | — | 〇 |
| 変更監視(重要ファイルの改ざんを検知) | — | — | 〇 |
| セキュリティログ監視 | — | — | 〇 |
| DLP(情報漏えい対策) | — | — | — |
| 必要クレジット(1台・年) | 45 | 65 | 300 |
| 料金の目安(1台・年/税別) | 7,650円 | 11,050円 | 51,000円 |
| 詳細 | 詳細を見る | 詳細を見る | 詳細を見る |
※料金はTrendAI Flexの1クレジット=170円(税別)で換算した目安です。機能の対応可否は契約形態や時期で変わることがあるため、見積り時に最新の情報をご確認ください。
Linuxサーバーで押さえておきたいのは次の3点です。
- 「更新をすぐ当てられないサーバー」はProが候補。IPS(仮想パッチ)でOSやサーバーソフトの弱点を突く攻撃を止められるのはProだけです。業務システムの都合で更新を止めているLinuxサーバーでは効果が大きい機能です。
- 改ざんに気づきたいWebサーバーもPro。変更監視とセキュリティログ監視はProのみです。
- DLP(情報漏えい対策)はSWPにはありません。DLPはPC向け(SEP)の機能です。サーバーからの持ち出し対策は、アクセス権やログで別途考えます。
設定ひとつで「Pro」の料金になることがあります。
サーバー向けの初期設定のポリシーでは「推奨設定の継続的な検索」が有効になっていることがあり、そのまま使うとCoreで契約したつもりでもProの機能を使っていると判定され、1台あたりのクレジットが45から300に跳ね上がる場合があります。
導入時には、使う機能とポリシーの設定を必ずそろえてください。
▶ 関連記事:Trend Vision One(TrendAI)の価格はいくら?クレジット制の料金の決まり方と台数別の費用シミュレーション
ServerProtect for Linuxを使っている会社は、どうすればいい?
古くからトレンドマイクロ製品を使っている会社では、LinuxサーバーにServerProtect for Linuxが入っていることがあります。
| 項目 | 内容 |
|---|---|
| 新規販売の終了 | 2026年3月31日(ServerProtect for Linux ダウンロード版など) |
| すでに契約している会社 | 2026年3月31日までに購入・契約済みなら、4月以降も追加・更新が可能 |
| トレンドマイクロが推奨する移行先 | Trend Vision One Endpoint Security/Trend Vision One File Security |
| Deep Security とのセット品 | 後継のDeep Security製品は、ServerProtectを同梱しない仕様に変わる |
更新は続けられますが、ServerProtectはウイルス対策が中心の製品で、ふるまい検知やEDR、仮想パッチまでは持っていません。
次の更新のタイミングで、Trend Vision One Endpoint Security(SWP)へ移すかどうかを判断するのが現実的です。
▶ 関連記事:Trend Micro Deep Securityとは?ServerProtectとの違いと後継Trend Vision Oneへの移行
▶ 関連記事:トレンドマイクロ製品のサポート終了はいつ?後継製品と移行先の一覧
Linuxに対応した法人向けセキュリティソフトは、どれを選べばいい?
当社で取り扱う製品を中心に、Linuxに対応した代表的な製品を並べます。
| 項目 | Trend Vision One Endpoint Security(SWP) | ESET Server Security | Microsoft Defender for Business servers | LANSCOPE サイバープロテクション(Aurora Protect) |
|---|---|---|---|---|
| 提供元 | トレンドマイクロ(日本) | ESET(キヤノンMJが国内販売) | マイクロソフト | エムオーテックス(日本) |
| 主な対応Linux | 主要なディストリビューション | Red Hat系・SUSE・Ubuntu など | 主要なディストリビューション(x64/ARM64) | Ubuntu LTS・SUSE・CentOS・Red Hat Enterprise Linux 等 |
| 得意なこと | Windows・Mac・Linuxを1つの画面で管理。Proなら仮想パッチ・変更監視 | 軽い動作・国内サポート | Microsoft 365と同じ画面で管理できる | パターンファイル不要のAI検知。古いOSにも対応 |
| EDR | Essentials以上 | 上位製品と組み合わせ | 〇 | Aurora Focusを追加 |
| 料金の目安(1台) | 年7,650円〜(Core) | 年2万円前後〜 | 月約3米ドル〜 | 要見積り(PC向けは月500円〜) |
| 向いている会社 | トレンドマイクロで社内を統一したい | Linuxサーバーを少ない費用で守りたい | Microsoft 365 Business Premiumを使っている | サポートが切れた古いLinuxが残っている |
| 詳細 | 詳細を見る | 詳細を見る | Microsoft 365で完結 | 詳細を見る |
※料金は税別・目安です。サーバー向けのライセンスは台数や契約年数で変わるため、最新の価格はお見積りでご確認ください。対応ディストリビューションとバージョンは各社の最新の動作環境をご確認ください。
このほか、EDRの専門製品であるCrowdStrikeやSentinelOneもLinuxに対応しています。
24時間の監視まで含めて任せたい場合の選択肢になります。
▶ 関連記事:法人向けサーバーセキュリティソフトの選び方|Windows/Linuxサーバーを守る製品比較と費用相場
サポートが終わった古いLinuxは、どう守る?
Linuxにもサポート期限があります。期限が切れると、弱点が見つかっても修正が配られません。
| ディストリビューション | 標準サポートの終了 |
|---|---|
| CentOS 7 | 2024年6月30日(終了済み) |
| CentOS 8 | 2021年12月31日(終了済み) |
| Red Hat Enterprise Linux 7 | 2024年6月30日(以降は有償の延長サポート) |
| Ubuntu 20.04 LTS | 2025年5月31日(以降は有償の延長保守) |
業務システムの都合ですぐに入れ替えられない場合は、次の順番で守りを固めます。
- どのサーバーが古いLinuxかを一覧にする。OSのバージョン・用途・管理者・外部に公開しているかを書き出します。
- 外部からの入口を閉じる。不要なポートを閉じ、管理用のSSHは社内や特定の場所からだけ接続できるようにします。
- 古いOSに対応したセキュリティソフトを入れる。Aurora Protectのように古いLinuxに対応する製品や、Trend Vision One(Pro)の仮想パッチで、修正が出ない弱点への攻撃を止めます。
- バックアップをネットワークから切り離して取る。ランサムウェアに備え、サーバーから直接書き換えられない場所に保管します。
- 入れ替えの期限を決める。セキュリティソフトは「移行までの時間を買う」ための対策です。
▶ 関連記事:Windows Server 2016のサポート終了は2027年1月12日|移行までの守り方
Linux向けのセキュリティソフトは、何を基準に選ぶ?
- 自社のディストリビューションとバージョンに対応しているか。同じ「Linux」でも対応状況は製品ごとに違います。まず自社のサーバーのOSを一覧にしてから選びます。
- WindowsやMacと同じ画面で管理できるか。担当者が1〜2名の会社では、管理画面が分かれるだけで運用の手間が倍になります。
- サーバーに負担をかけないか。常駐させたときのメモリやCPUの使用量を、評価版で確認します。
- 更新できないサーバーを守る機能があるか。仮想パッチ(IPS)や古いOSへの対応が必要かを確認します。
- 侵入後に気づけるか。EDRや変更監視、ログの保管期間を確認します。見る人がいなければ監視つきのサービスを選びます。
LinuxサーバーとPCをまとめて守ると、費用はいくら?
PC30台・Linuxサーバー3台(うちWebサーバー1台)の会社を例に、年間の費用を試算します(税別・目安)。
| 構成 | 内訳 | 年間の目安 |
|---|---|---|
| A:PCはVBBSS、LinuxはVision One(Core) | VBBSS 30台×6,600円+Core 3台×7,650円 | 約221,000円 |
| B:すべてVision One(Core)で統一 | Core 33台×7,650円 | 約252,000円 |
| C:Bのうち、Webサーバー1台だけPro | Core 32台×7,650円+Pro 1台×51,000円 | 約296,000円 |
Aは最も安い組み合わせですが、PCとLinuxで管理画面が分かれます。
Bは少し費用が上がる代わりに、すべての端末とサーバーを1つの画面で確認できます。
外部に公開しているWebサーバーだけProにするCのように、重要度に応じてサーバーごとにプランを変えるのが、費用を抑えるコツです。
導入費用は補助金で抑えられる?
Linux対応のセキュリティソフトの利用料は、デジタル化・AI導入補助金の対象になり得ます。
通常枠は5万〜450万円で補助率は原則1/2(小規模事業者は最大4/5)、セキュリティ対策推進枠は5万〜150万円で補助率は小規模事業者2/3・中小企業1/2、サービス利用料は最大2年分が対象です。
補助金の注意点
・交付申請にはSECURITY ACTIONの宣言IDとGビズIDが必要です。
・交付決定前に発注・契約したものは対象外になります。
・サーバー本体などのハードウェアは対象にならない場合があります。対象や要件は年度・公募回ごとに変わるため、最新の公募要領の確認と専門家への相談をおすすめします。
▶ 関連記事:セキュリティ対策の費用は補助金で抑えられる?デジタル化・AI導入補助金2026の対象・補助率・申請の流れ
Linuxのセキュリティソフトに関するよくある質問
Q. 社員が使うLinuxのパソコンにも必要ですか?
A. 業務で使うなら必要です。ブラウザやメールから攻撃を受ける点はWindowsと同じです。ただしVBBSSは対象外なので、Linuxに対応した製品を選んでください。
Q. クラウド(AWS・Azure)上のLinuxサーバーも対象ですか?
A. 対象です。
クラウド事業者が守るのは設備や基盤までで、サーバーの中のOSやデータを守るのは利用する会社の責任です。
Trend Vision OneやDefenderはクラウド上のサーバーにも導入できます。
Q. 無料のClamAVではだめですか?
A. ウイルスの検出はできますが、ふるまい検知・EDR・管理画面がありません。検証用や小さなサーバーでの補助としては使えますが、業務の中心となるサーバーでは法人向け製品をおすすめします。
Q. セキュリティソフトを入れるとサーバーが重くなりませんか?
A. 常駐による負荷はゼロではありません。検索の対象から除外するフォルダを設定したり、評価版で1〜2週間試したりして、業務ソフトへの影響を確認してから本番に入れます。
Q. ServerProtect for Linuxはすぐに使えなくなりますか?
A. いいえ。2026年3月31日までに契約していれば、4月以降も追加・更新ができます。ただし機能が限られるため、次の更新時にVision Oneへの移行を検討してください。
Q. Linuxサーバーが何台あるか分からないのですが。
A. まず台数とOSの確認から始めましょう。IT資産管理ツールで社内の機器を一覧にすると、制作会社が作ったまま忘れられているサーバーが見つかることもあります。
▶ 関連記事:IT資産管理ツールの比較|法人向けおすすめ製品と費用相場・クラウド型の選び方
まとめ:Linuxサーバーも「守る対象」に入れて、対応製品を選ぶ
Linuxサーバーは、Webサイト・ファイル共有・業務システムの土台として、いまや攻撃者に狙われる場所です。
標準機能で入口を固めたうえで、Linuxに対応した法人向けのセキュリティソフトで「気づく」「止める」「記録する」を補いましょう。
とくに、ウイルスバスター ビジネスセキュリティサービスはLinuxに対応していないため、トレンドマイクロで統一したい会社は Trend Vision One Endpoint Security(SWP)を、Microsoft 365中心の会社はDefender for Business serversを、古いLinuxが残る会社はAurora Protectを軸に検討するのが近道です。
他社の製品も含めて横並びで比較して選びたい方は、法人向けセキュリティソフト7社一括比較もあわせてご覧ください。
この記事の対策に使える当社取扱製品
| Trend Vision One Endpoint Security/TrendAI Flex(料金・機能) | ESET(料金・機能) |
| LANSCOPE サイバープロテクション(料金・機能) | CrowdStrike(料金・機能) |
株式会社アーデント 代表取締役。2006年にオフィス専門不動産会社アーデントを創業。その後、オフィス賃貸仲介、ワークプレイス作りに10年以上携わり、合計500社以上のオフィス移転をサポート。2018年よりクラウドPBXを中心にネットワーク、通信分野を専門に400社以上の電話、ネット環境づくりをサポート。2022年より100以上のクラウドサービスの販売を開始。
デジタル化・AI導入補助金を使って、150社以上にクラウドツールを提供。IT活用による業務改善のDXコンサルを提供。ノーコードツールを使ったExcelやAccessからの基幹システム移行によるDX実績多数。サイバーセキュリティ対策の導入も50社以上を担当実績あり。
アマゾンで出版している書籍はこちら!
「AppSheetで作る中小企業の基幹システム」 ~Excel限界からの脱出。GoogleWorkspaceを使って、失敗しない業務アプリ導入を解説~
「Google Workspace完全活用マニュアル」 ~Google Workspaceをフル活用する方法を徹底解説!~
amzn.to/3w5zWfT
「中小法人向け サイバーセキュリティ完全ガイド」~サイバーセキュリティ対策で、特に中小企業が 守るべきポイントを網羅!~
amzn.to/3Y9Nm5n