店舗のクレジットカード・キャッシュレス決済のセキュリティ対策は何が義務?決済端末の「全てIC対応」とカード情報の非保持化・QRコード貼り替えへの備え【中小企業向け】

クレジットカードやQRコード決済に対応しているお店には、実は法律で決められたセキュリティ対策の義務があります。
「うちは小さな飲食店だから」「決済端末は決済会社から借りているだけだから」と思っていても、義務を負っているのは端末を置いているお店のほうです。
しかも、対策が不十分なまま放置すると、罰金ではなくカード決済そのものが使えなくなる——つまり明日からお客様がカードで払えなくなる、という形で跳ね返ってきます。
この記事では、飲食店・小売店・サービス業など「お店でお客様のカードを扱う会社」に向けて、割賦販売法で何が義務なのか、決済端末とレジまわりで具体的に何をすればよいのか、費用はいくらかかるのかを、できるだけ平易な言葉で整理します。
お金をかけずに今日からできることも多いので、そこから始めてください。
この記事はお店での対面決済が対象です。ネットショップ(ECサイト)の義務は別に定められており、内容もかなり違います。ネットショップの方は次の記事をご覧ください。
▶ 関連記事:ECサイト・ネットショップのセキュリティ対策は何が義務?EC加盟店の脆弱性対策5項目と、対策しないとカード決済が止まる理由【中小企業向け】
結論:お店に課されている義務は2つだけです
細かい話に入る前に、結論から書きます。カード決済を受け付けているお店(対面取引の加盟店)に求められている対策は、大きく分けて次の2つです。
| 義務 | 内容 | 平たく言うと |
|---|---|---|
| ① カード情報保護対策 | カード情報を保持しない「非保持化」(非保持と同等/相当を含む)、または保持する場合はPCI DSSに準拠する | お客様のカード番号を、自分の店のパソコンやレジに残さない・通さない |
| ② 不正利用対策 | IC取引を可能とするため、設置する決済端末の全てをIC対応にする | 磁気で読み取る古い端末を1台も残さない |
この2つはどちらも、経済産業省が所管する割賦販売法(かっぷはんばいほう)にもとづく義務です。
そしてこの2つ以外に「レジまわりの日々の運用」——QRコードの掲示物を確認する、決済が終わったことを自分の端末で確かめる、レジのパソコンを最新に保つ——が実務として必要になります。
逆に言えば、難しい認証を取れとは言われていません。多くの中小規模のお店は、すでに条件を満たしているか、あと1〜2歩で満たせる状態にあります。まずは自分の店がどこにいるかを確認しましょう。
そもそも自分の店は「対面取引の加盟店」に当たる?
対面取引とは、ざっくり言えばお客様が目の前にいて、その場でカードやスマートフォンを使って支払う取引です。
飲食店、小売店、理美容、整備工場、クリニックの窓口など、店頭でカードを受け付けていればここに当たります。
迷いやすいのが次のようなケースです。クレジットカード・セキュリティガイドラインのFAQでは、それぞれ次のように整理されています。
| ケース | 対面か非対面か | 注意点 |
|---|---|---|
| 店頭でカードを預かって端末に通す | 対面取引 | IC対応の決済端末が必要 |
| 自動精算機・セルフレジでカードを読み取る | 対面取引 | 「カードを読み取る端末内蔵型の機器でカード取引を行うことから、対面取引と整理されます」(FAQ)。IC対応が必要 |
| 月額サービスの登録時に、店頭で有効性チェックだけ行い、翌月以降はその登録情報で請求する | 非対面取引 | ただし初回分の決済も一緒に行う場合は対面取引となり、IC対応が必要 |
| 店舗でQRコード決済(コード決済)だけを扱っている | 直接の対象外だが要注意 | カード決済を扱っていなければ割賦販売法の義務は生じないが、QRコード特有のリスクは別にある(後述) |
自動精算機はカードを読み取る端末内臓型の機器でカード取引を行うことから、対面取引と整理されます。割賦販売法で規定されているクレジットカード番号等の不正利用の防止のために必要な措置として、IC対応されていることが必要です。
(クレジットカード・セキュリティガイドライン FAQ)
つまり券売機や自動精算機、セルフレジも「対面」です。人が対応していないから対象外、ということにはなりません。
法律では何が義務になっている?
根拠は割賦販売法の2つの条文です。
| 条文 | 内容 |
|---|---|
| 第35条の16 第1項 | クレジットカード番号等取扱業者は、経済産業省令で定める基準に従い、クレジットカード番号等の漏えい、滅失又は毀損の防止その他の適切な管理のために必要な措置を講じなければならない |
| 第35条の17の15 | クレジットカード等購入あつせん関係販売業者等は、経済産業省令で定める基準に従い、利用者によるクレジットカード番号等の不正な利用を防止するために必要な措置を講じなければならない |
ここで大事なのは、法律の条文には「ICにしろ」とも「この機器を買え」とも書かれていないことです。国はこれを「性能規定」という考え方で運用しています。
法令においてはセキュリティ確保に不可欠な機能のみを定め、その実現手段及び方法については、各事業者の創意工夫に基づく多様な手法に対してオープンなものとする「性能規定」の考えの下、加盟店に対して必要かつ適切な措置を講ずることを求めている。この「必要かつ適切な措置」については、最新の技術動向等を踏まえて毎年見直しが行われるガイドラインに掲げられる措置が実務上の指針となるものであり、ガイドラインに掲げる措置又はそれと同等以上の措置を講じている場合には「必要かつ適切な措置」が講じられているものと認められる。
(経済産業省「割賦販売法(後払分野)に基づく監督の基本方針」令和7年9月)
この「ガイドライン」というのが、クレジット取引セキュリティ対策協議会(事務局=日本クレジット協会)がまとめている「クレジットカード・セキュリティガイドライン」で、最新版は2026年3月公表の【6.1版】です。
つまり、法律の条文を読んでも具体的にやることは分かりません。
実務上の答えはこのガイドラインに書いてある、という構造になっています。
しかもガイドラインは毎年見直されるので、数年前に調べた内容が今も正しいとは限りません。
なお、監督の基本方針にはもうひとつ見落としやすい義務が書かれています。
クレジットカード番号等の管理者を限定する等、自社の役職員によるクレジットカード番号等の不正な取扱いを防止するための措置を講じていること。
(同「監督の基本方針」)
外からの攻撃だけでなく、従業員による持ち出しを防ぐ仕組みも法令上求められている、ということです。誰がカード情報に触れられるのかを決めておくことが、そのまま義務の履行になります。
▶ 関連記事:内部不正による情報漏えいとは?退職者の情報持ち出しの実際の手口と対策・営業秘密の守り方【中小企業向け】
義務①「決済端末は全てIC対応」──例外は2つだけ?
ガイドラインの対面取引加盟店の項には、指針対策として次の一文が置かれています。
【指針対策】IC取引を可能とするため、設置する決済端末の全てをIC対応にする。
(クレジットカード・セキュリティガイドライン【6.1版】5-2-1-2)
ポイントは「全て」です。
1台でも磁気しか読めない端末が現役で残っていれば、その時点で条件を満たしていません。
「メインのレジはIC対応だが、忙しいときだけ出す予備の端末は昔のまま」という状態が、いちばんよくある抜けです。
では例外はあるのでしょうか。FAQでは、対象外となるのは次の2つだけと明示されています。
| 区分 | 扱い |
|---|---|
| 店頭でお客様のカードを処理する端末(自動精算機・セルフレジを含む) | すべてIC対応が必要 |
| 例外① 非対面取引に使用する端末 | IC対応の対象外 |
| 例外② カードの継続課金登録などで、対面で有効性チェックのみに使う端末 | IC対応の対象外 |
全てIC対応する必要があります。ただし、①非対面取引に使用する端末、②クレジットカード継続課金の登録等に対面でカードを使う端末(有効性チェックのみに使用)はIC対応の対象外と整理されます。
(クレジットカード・セキュリティガイドライン FAQ 項番60)
ここで言う「IC対応」は、端末にICチップの読み取り口があることだけを指すのではありません。ICチップを読み込んで、原則として暗証番号(PIN)で本人確認する取引ができること、が求められています。読み取り口はあるのに運用上いつも磁気で通している、というのは対応したことになりません。
磁気のカードリーダーは撤去しないといけない?
撤去までは求められていません。FAQでは「磁気カードリーダーの撤去を求めているわけではありません」とされています。海外発行のカードなど、ICで処理できない場面が残るためです。
ただし、磁気で読み取ったカード情報を自分の店の機器に残す運用をしているなら、それは後述の「カード情報の保持」に当たり、別の義務が発生します。
ガソリンスタンドや自動精算機は特別扱いがある?
あります。ガソリンスタンドのフルサービス(乗車したまま決済する形態)や、オートローディング式の自動精算機は、構造上、国際的なセキュリティ基準に沿った暗証番号パッドの設置が難しいという課題があります。
このためガイドラインでは、これらの業界向けに別の指針(附属文書)を用意し、当面はその指針にもとづいて対応することとされています。
該当する業種の方は、契約しているカード会社に「自社の業態向けの指針はどれか」を確認してください。
対面の不正はもう終わった話?──偽造被害は前年比22%増
「ICにしたから偽造カードの被害はなくなった」と言われてきました。数字を見ると、その理解は半分だけ正しく、半分は逆です。
日本クレジット協会が公表している2025年(暦年)のクレジットカード不正利用被害額は、次のようになっています。
| 区分 | 2025年の被害額 | 前年比 |
|---|---|---|
| 合計 | 510.5億円 | ▲8.0%(減少) |
| 番号盗用被害 | 475.4億円(全体の93.1%) | ▲7.4%(減少) |
| 偽造被害 | 7.2億円 | +22.0%(増加) |
| その他不正利用被害 | 27.9億円 | ▲21.6%(減少) |
全体は減っているのに、対面と関係の深い「偽造」だけが2割以上増えています。金額としては7.2億円と小さいので業界全体では目立ちませんが、増加に転じている事実のほうが重要です。
偽造カードは、IC対応していない端末でしか通りません。
逆に言えば、IC非対応の端末が残っている店にだけ被害が集中する構造になっているということです。
全体の9割以上がネット側(番号盗用)だからといって、店頭は安全になったわけではありません。
さらに実務上重い話として、IC非対応の端末で偽造カードの被害が起きた場合、その損害は加盟店(お店)が負担するという国際的なルールの切り替え(ライアビリティシフト)が、日本でも2020年3月に導入されています。端末を替えていないこと自体が、そのままお店の金銭的リスクになります。
サインをもらえば本人確認になる?──PINが原則です
ここは数年で大きく変わった部分で、古い情報のまま運用しているお店がとても多いところです。現在のガイドライン【6.1版】では、次のように整理されています。
- 接触IC取引(カードを挿す)は、原則として暗証番号(PIN)の入力で本人確認する
- 非接触IC取引(かざす)は、一定金額(CVMリミット)以下なら本人確認を不要にできる
- CVMリミットを超える場合、カード型は接触IC取引に切り替えてPIN、スマートフォン等はデバイス側の生体認証などで本人確認する
| 取引の形 | CVMリミット以下 | CVMリミット超 |
|---|---|---|
| 接触IC取引(挿す) | 本人確認を不要にできる | 原則としてオフラインPIN |
| 非接触IC取引(かざす・カード型) | 本人確認を不要にできる | 接触IC取引へ切り替えて原則オフラインPIN |
| 非接触IC取引(かざす・スマホ等) | 本人確認を不要にできる | スマホ側のPINや生体認証で本人確認 |
サインはもう使えない?
「使えなくなった」というより、本人確認としての位置づけを失ったというのが正確です。ガイドラインには次のように書かれています。
従来本人確認として行われていた「サインの取得」は、各国際ブランドのルールにおいて本人確認としての有効性は認められていないが、加盟店の業務オペレーション上必要な場合に行うことを妨げるものではない。
(同【6.1版】5-2-1-2)
つまり、店内の運用の都合でサインをもらうのは自由ですが、それをもって「本人確認をした」ことにはならない、ということです。
サインをやめれば伝票の印刷や保管の手間が減る、という合理化の面もガイドラインで触れられています。
暗証番号を忘れたお客様には、どう対応する?
かつては「PINバイパス」という、暗証番号の入力を飛ばして取引を通す救済機能が認められていました。ところがこの運用はすでに廃止されています。
PINバイパスは、カード会員のPIN失念への一時的な救済措置として、クレジットカードの利用が可能となるようPIN入力をスキップする機能であるが、その運用は廃止されている。
(同【6.1版】5-2-1-2)
ここは特に注意してください。ガイドラインのFAQ(2022年12月更新)には、PINバイパスが「許容されております」という古い記載がそのまま残っています。しかし本体のガイドラインは【6.1版】で廃止済みと明記されました。ネット上の解説記事の多くは、いまだに古いほうの説明を載せています。
暗証番号が分からないお客様には、カード会社への確認を案内するのが現在の正しい対応です。ガイドラインでも、加盟店は「PIN確認のためにカード会社への案内に協力する」とされています。
なお、視覚障害などで暗証番号の入力が困難なお客様には、障害者差別解消法の観点から合理的な配慮による対応を行わなければならない、とも明記されています。
ここは店舗の接客そのものの話なので、スタッフに共有しておいてください。
義務②「カード情報を持たない」──非保持化とは何か?
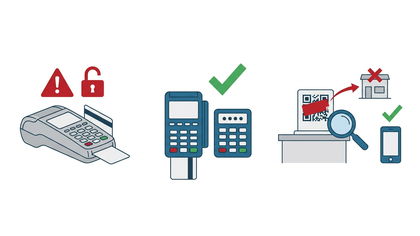
もうひとつの義務が、カード情報の保護です。選択肢は2つしかありません。
- 非保持化する(カード情報を自分の店の機器に持たない)
- PCI DSSという国際的なセキュリティ基準に準拠する(12の要件からなる厳しい基準で、中小のお店が自力で取るのは現実的ではありません)
ほとんどのお店にとっての答えは前者です。では「持たない」とは何を指すのでしょうか。
本ガイドラインで示す加盟店における「非保持化」とは、「自社で保有する機器・ネットワークにおいて『カード情報』を『保存』『処理』『通過』のいずれも行わないこと」を言い、カード情報に含まれる「機密認証データ」の保持も認められない。
(同【6.1版】5-2-1-1)
「保存」だけでなく「処理」「通過」も含まれているのがポイントです。自分の店のパソコンやネットワークをカード番号が通り抜けるだけでもアウト、という厳しい定義になっています。
いちばん多いのは、実はもう達成しているケース
安心してよい話もあります。ガイドラインには次の一文があります。
加盟店がPOSシステムでクレジットカード決済を行わず「IC対応した決済専用端末」のみを使用し、カード情報を直接外部の情報処理センター等に伝送している場合も「非保持化」に該当する。
(同【6.1版】5-2-1-1)
つまり、レジとは別にIC対応の決済端末(CCT)を1台置いていて、その端末が回線で直接カード会社側につながっているだけなら、それで非保持化は達成しています。多くの飲食店・小売店がこの形です。
POSレジでカード決済までしている場合は?
POSレジの画面から決済まで行っている場合は、構成によって変わります。実現方法は大きく3つです。
| 方式 | 仕組み | 向いているお店 |
|---|---|---|
| 外回り方式(決済専用端末連動型) | POSは金額を渡すだけで、カード情報は決済専用端末から直接外部へ送られる。POSを通らない | 多くの中小店舗の標準形 |
| 外回り方式(ASP/クラウド接続型) | カード情報を外部のセンターへ直接伝送する。自店のネットワークを通らない | クラウド型POSを使っている店 |
| 内回り方式(非保持と同等/相当) | PCI P2PEやPCI MPoCの認定ソリューション等でカード情報を暗号化し、自社内では復号できない仕組みにする | 自社システムを通す必要がある店 |
内回り方式は「カード会員データを特定できない状態とし、自社内で復号できない仕組みとすれば、仮に窃取されても不正に利用することは極めて困難」という考え方にもとづくものです。
どの方式になっているかは、決済端末を入れた会社(決済代行会社やカード会社)に聞けば教えてもらえます。
ここで1つ確認してほしいのが、スマートフォンやタブレットをカードリーダーにする決済サービスを使っている場合です。この形もPCI MPoC等の認定を受けたソリューションであれば要件を満たしますが、そうでない場合は自社の端末をカード情報が通ることになりかねません。契約先に「非保持化(または非保持と同等/相当)に該当しますか」と1問だけ聞いて、回答を記録しておいてください。
紙の伝票や電話メモは「保持」になる?
中小のお店で本当によくあるのが、「カード番号を紙に控えている」「電話予約でカード番号を聞いてメモしている」というケースです。これは意外な結論になります。
| 保存の形 | 「保持」になるか | 補足 |
|---|---|---|
| 紙(クレジット取引伝票、カード番号を記したFAX・申込書・メモ) | ならない | 他の部分で非保持化ができていることが前提 |
| 紙をスキャンした画像データ | ならない | 同上 |
| 電話での通話記録(音声データを含む) | ならない | 同上 |
| スキャン画像をテキスト化したデータ | なる | OCRで文字にした時点でテキストデータになり、保持に当たる |
| パソコンやレジに数字として入力・保存したデータ | なる | PCI DSS準拠が必要になる |
| セキュリティコード・暗証番号(PIN) | 保存自体が禁止 | 「機密認証データ」に該当し、保持を選んだ場合でも保存できない |
画像データからテキスト化した場合、それはテキストデータになると考えられます。そのような形式で保存されるのであれば保持となります。
(クレジットカード・セキュリティガイドライン FAQ 項番12)
ここは非常に細い線です。
紙をスキャンしてPDFで保管しているだけなら保持にならないのに、その画像をOCRにかけて検索できるようにした瞬間に保持になる——という違いがあります。
業務効率化のつもりで行った作業が、法令上の位置づけを変えてしまうわけです。
「紙なら保持にならない」=「紙なら放置してよい」ではありません。ガイドラインのFAQでも「情報保護の観点から、PCI DSSや個人情報保護法等を参考に自社の情報管理基準で保護を図ってください」とされています。カード番号が書かれた紙は、鍵のかかる場所に保管し、不要になったらシュレッダーで処分する。これはカードのルール以前に、個人情報保護法の安全管理措置の話です。
▶ 関連記事:オフィスの物理セキュリティ・入退室管理はどこまで必要?個人情報保護法の物理的安全管理措置とIPAのひな形・費用ゼロでできる対策【中小企業向け】
「うちはカード情報を持っていない」は本当?
非保持化しているつもりで、実は保持になっている——という落とし穴が2つあります。
落とし穴①:カード情報の「還元」を受けている
カード会社やASP/クラウドセンター等を運営する事業者から、カード情報の還元を受け自社で保有する機器・ネットワークにおいて「保存」「処理」「通過」のうち1つでも行っている場合(決済以外の目的の場合も含む)は、カード情報の保持となるためPCI DSSの準拠が必要となる。
(同【6.1版】5-2-1-1)
「決済以外の目的の場合も含む」という一文が重要です。
たとえば、売上の集計や顧客管理のために決済会社からデータをダウンロードしていて、そこにカード番号(マスクされていない状態)が含まれていれば、それだけで保持になります。
自店で使っている管理画面のCSVダウンロードや月次レポートに、カード番号が全桁のまま入っていないかを一度だけ確認してください。
多くの場合は下4桁だけのマスク表示になっていますが、そうでない契約形態もあります。
落とし穴②:読み取るつもりのない機器が読み取ってしまう
FAQには、こんな想定も書かれています。
カード情報の読み取りを想定していない機器において、従業員やカード会員が誤ってカード情報を読み取らせてしまう可能性があるが、どのような対策が考えられるか。
→ 誤ってカード情報を読み取らせないよう、従業員教育を実施することや、当該機器等にカード情報を読み取らせないよう注意表示すること等が考えられます。
(同FAQ)
ポイントカードやメンバーズカードの読み取り機に、お客様がうっかりクレジットカードを通してしまう、というケースです。
対策は「貼り紙」と「スタッフへの周知」——費用ゼロで、しかも公的なFAQが対策例として挙げているものです。
使っている決済端末が今も有効か、自分で確認できる?
あまり知られていませんが、決済端末にはPCI PTSという国際的なセキュリティ認定があり、その認定が有効かどうかは誰でも公式サイトで確認できます。
確認方法はガイドラインのFAQに書かれています。PCI SSC(PCI Security Standards Council)の公式サイトで、ベンダー名や製品名から自分の端末を検索するだけです。
| 表示 | 意味 | お店としての対応 |
|---|---|---|
| 再審査日(REASSESSMENT DATE)が黒 | 認定状況に問題なし | そのまま利用 |
| 再審査日がオレンジ | 失効猶予期間中 | 端末を入れた会社に今後の予定を確認 |
| 再審査日が赤 | 失効済 | 契約先のカード会社に継続利用の可否を確認 |
なお、FAQには「ソリューションベンダーには年次での再検証も求められており、再審査日より前であっても認定が失効する場合があります」という注記もあります。
年に一度、自分の端末の型番で検索してみる——これも費用ゼロでできる確認です。
決済端末そのものに、見慣れないものが付いていませんか?
このPCI PTSという基準は、暗号の強さだけを見ているわけではありません。
FAQによれば、この基準には「コア物理セキュリティ要件」や「POS端末統合セキュリティ要件」が含まれています。
つまり端末を分解したり、改造したりして中の情報を取り出されないことまで国際基準で求められている、ということです。
裏を返せば、端末に何かを取り付けられる・すり替えられるという事態が、世界的に想定されているということでもあります。お店の側でできる確認はシンプルです。
- 開店前に、決済端末に見覚えのない機器やケーブルが付いていないかを目で見る
- 端末が持ち去られないよう、可能なら固定するか、閉店時にバックヤードへしまう
- 端末の保守や交換を名乗る人が来たら、その場で対応せず、契約先に電話で確認する
- 端末を自分で分解したり、シールを剥がしたりしない(認定の前提が崩れます)
3つ目がとくに重要です。「決済端末の点検に来ました」と作業着姿で来訪し、端末をすり替えるという手口は、キャッシュレスが普及した国では古典的なものです。予定にない訪問はその場で断り、契約している決済代行会社・カード会社の窓口に、こちらから電話をかけて事実確認してください。窓口番号は、訪問者が渡した名刺ではなく、契約書や請求書に書かれているものを使います。
カード情報に触れる人を、決めていますか?
前に触れた「自社の役職員によるクレジットカード番号等の不正な取扱いを防止するための措置」を、お店の実務に置き換えると次のようになります。
- カード番号を書いた紙・伝票を保管している場所の鍵を誰が持つかを決める
- レジや管理画面のログインをスタッフ全員で共有しない(誰が操作したか分からない状態をやめる)
- アルバイトを含め、退職した人のアカウントをその日のうちに止める
- 「カード番号をメモしない」「お客様のカードを撮影しない」を採用時に1行で伝える
どれも費用はかかりません。とくに2つ目は、事故が起きたときに「誰がやったか分からない」という最悪の結論を避けるための備えでもあります。
▶ 関連記事:情報セキュリティ規程とは?就業規則との違い・無料ひな形(IPA付録5)の使い方と「規程だけでは懲戒できない」理由【中小企業向け】
▶ 関連記事:IT資産管理ツールの比較|法人向けおすすめ製品と費用相場・クラウド型の選び方【中小企業向け】
QRコード決済で店側が損をするのはどんなとき?
QRコード決済(コード決済)は割賦販売法のカード情報保護義務とは別の枠組みですが、お店が損をするリスクはむしろこちらのほうが分かりやすいです。
キャッシュレス推進協議会の「コード決済に関する統一技術仕様ガイドライン【店舗提示型】」に、店側のリスクが明記されています。
リスク①:掲示しているQRコードを貼り替えられる
静的QRコードを用いたコード決済は、あらかじめ契約店が印刷の上設置したQRコードを用いて決済を行うため、当該設置されている静的QRコードが不正に貼り換え、偽造等されれば、正常な決済が行われなくなる。また、同一の静的QRコードを複数回利用することが想定されているため、ワンタイムトークン等による偽造防止策を行うことができない。
(キャッシュレス推進協議会「コード決済に関する統一技術仕様ガイドライン【店舗提示型】」)
レジ横に置いてある、お客様に読み取ってもらうタイプのQRコード(店舗提示型)が対象です。
その上から別のQRコードを貼られると、お客様は支払ったつもりでも、お金は第三者に流れます。
しかも店側は「支払われていない」ことに、その場では気づきにくい。
同ガイドラインでは、コード決済事業者が取るべき対策の例として、契約店(お店)への次の指導が挙げられています。
| 対策 | 内容 | 費用 |
|---|---|---|
| 貼り替えの確認 | 設置してある静的QRコードの上に別の静的QRコードが貼られていないか、定期的に確認する | 0円 |
| 自分で決済してみる | 定期的に店側が自分で決済をしてみて、正当性を確認する | 決済額のみ |
| 複製しにくい形にする | 容易に複製できないパネルや特殊な用紙に印刷する | 印刷費のみ |
「朝の開店前にQRの掲示物を1枚ずつ見る」——これだけで防げます。剥がして貼り直された跡がないかを見るのがコツです。
リスク②:偽の「決済完了画面」を見せられる
もうひとつが、お客様側の画面を見て決済完了を判断する運用の危うさです。
当該決済完了画面が、以前に行われた決済画面のスクリーンショットや偽造・変造された画面等の不正な画面であった場合、契約店は決済が行われていないにもかかわらず、決済が行われたと誤認してしまう可能性がある。
(同ガイドライン)
これに対して、同ガイドラインはコード決済事業者に対し、店側が自分で決済完了を確認できる手段を提供しなければならないと定めています。
コード決済事業者は、契約店に対し、契約店が任意に決済完了情報を確認できる手段を提供しなければならない。
(同ガイドライン)
つまりお店の側は、お客様のスマホ画面を見るだけで商品を渡さず、自店の管理アプリやレジ側の通知で入金を確認するという運用にすればよいわけです。高額商品を扱う店ほど、ここを徹底する価値があります。
確認手段があるかどうかは決済サービスごとに違います。契約している事業者に「店側で決済完了を確認できる画面や通知はどこですか」と聞いて、スタッフ全員が見られる場所に手順を貼っておいてください。ガイドライン上、事業者はこれを提供する義務があります。
POSレジは「ただのパソコン」ではない?
見落とされがちですが、POSレジやタブレットレジの多くは中身がWindowsやAndroidのコンピューターです。つまりパソコンと同じようにウイルスにも感染しますし、OSのサポート終了も来ます。
しかも店舗のレジは、次のような条件が重なりやすい機器です。
- 売上に直結するので、営業時間中は絶対に止められない=更新を後回しにしがち
- 「専用機だから大丈夫」と思われていて、資産台帳にすら載っていないことが多い
- バックヤードのパソコンと同じネットワークにつながっていることが多い
- USBメモリでデータをやり取りする運用が残っていることがある
- 導入した会社に任せきりで、いまどのOSで動いているか誰も知らない
レジが止まれば、その日の営業が止まります。ランサムウェア(データを人質に身代金を要求する攻撃)にとって、これほど「払ってもらいやすい」相手はありません。
やることは難しくありません。まずレジと決済端末を資産台帳に載せること。次にレジ用のネットワークと事務用のネットワークを分けること。この2つで、ほとんどのリスクは下がります。
▶ 関連記事:Windows 10のESU(延長サポート)1年目が2026年10月13日に終了|法人向けの費用・「無料延長」の誤解・Windows 11移行と補助金【中小企業向け】
守らなかったらどうなる?──罰金ではなく、決済が止まります
この記事の冒頭で「罰金ではなく、カード決済が使えなくなる形で跳ね返る」と書いた理由がここです。
罰則規定はありません。しかしながら、加盟店のセキュリティ対策措置(クレジットカード番号等の適切な管理、不正利用の防止)が不十分な加盟店については、契約先のカード会社等による加盟店調査を通じて、必要なセキュリティ対策措置を早急に講じるよう指導等が行われることになります。なお、このような指導にもかかわらず、必要なセキュリティ対策が講じられない場合には、加盟店契約が解除される場合がありますのでご注意ください。
(クレジットカード・セキュリティガイドライン FAQ 項番5)
ではこの「加盟店調査」は誰がやるのかというと、カード会社側にも法律で義務が課されています。
経済産業省の監督基本方針では、カード会社を「クレジットカード加盟店網のゲートキーパー」と位置づけ、加盟店の対策状況を調査することを求めています。調査は3種類あります。
| 調査の種類 | タイミング | 内容 |
|---|---|---|
| 初期調査 | 加盟店契約を結ぶ前 | 店の属性・取扱商材などを調べ、契約してよいかを判断 |
| 定期調査 | 契約後、定期的に | 漏えい事故や不正利用の発生状況に応じて頻度を決めて実施 |
| 随時調査 | 必要に応じて | 不正利用発生額や不正利用発生率に留意して実施される |
定期調査及び随時調査等により、加盟店がガイドラインの対象となるクレジットカード番号等についてガイドラインに掲げる措置又はそれと同等以上の措置を講じていないことを確認した場合には、合理的な期間内に当該措置の実施を指導し、当該指導に従った措置が実施されているかについて確認すること。
(経済産業省「割賦販売法(後払分野)に基づく監督の基本方針」令和7年9月)
つまり「行政から罰金が来るか」ではなく、「契約しているカード会社から調査と指導が来て、従わなければ契約が切られるか」が現実のリスクです。カード決済が使えない飲食店・小売店がどうなるかは、説明するまでもありません。
カード情報が漏れたら何をする?──初動と、決済を再開するまで
ガイドラインには、漏えい時の対応も具体的に書かれています。
| 段階 | やること |
|---|---|
| ① 連絡 | 速やかに契約するカード会社(アクワイアラー)または決済代行業者に連絡する |
| ② 初動 | 漏えい元(データベースまたは決済端末等)をネットワークから切り離す |
| ③ 停止 | カード決済を一時停止するなどの措置を取る |
| ④ 調査 | フォレンジック調査(専門業者による原因調査)を行う |
| ⑤ 再開 | PCI DSS準拠等の再発防止措置についてカード会社と協議し、SAQ等の提出や対応を十分に講じたうえで、カード会社に再開の判断を求める |
注目してほしいのは⑤です。事故が起きたら、自分の判断で決済を再開することはできません。カード会社との協議を経て、再発防止策が認められて初めて再開できます。その間、カード決済は止まったままです。
また、漏れたのが個人情報でもある以上、個人情報保護法にもとづく報告義務が別に発生します。不正アクセスなど「不正の目的」による漏えいは、1人分でも報告対象です。
▶ 関連記事:サイバー攻撃を受けたら報告義務はある?個人情報の漏えい等報告(速報3〜5日・確報30日/60日)と2026年10月施行のサイバー対処能力強化法【中小企業向け】
▶ 関連記事:マルウェア感染調査(フォレンジック調査)とは?費用相場と調査会社の選び方【中小企業向け】
費用ゼロでできることは?
ここまでの内容を、お金のかからないものから順に並べ直します。このうち12個は今日から0円でできます。
| やること | 所要時間の目安 | 費用 |
|---|---|---|
| 店内の決済端末を全部数える(予備機・バックヤード・自動精算機も含めて) | 30分 | 0円 |
| それぞれがIC対応か、磁気しか読めないかを確認する | 30分 | 0円 |
| 磁気しか読めない端末を止めるか、契約先に交換を相談する | 電話1本 | 0円(交換費は要確認) |
| 暗証番号が分からないお客様への案内をスタッフに共有する(PINバイパスは廃止済み) | 朝礼1回 | 0円 |
| 契約先に「うちは非保持化に該当しますか」と1問聞いて、回答を記録する | 電話1本 | 0円 |
| カード番号を書いた紙・FAXの保管場所を決め、施錠して、不要分を廃棄する | 1時間 | 0円 |
| ポイントカードの読み取り機などに「クレジットカードは通さないでください」の表示を貼る | 15分 | 印刷代のみ |
| QRコードの掲示物に貼り替えの跡がないか、開店前に見る習慣をつける | 毎日1分 | 0円 |
| QR決済は、お客様の画面ではなく自店の通知・管理画面で入金を確認する運用にする | 朝礼1回 | 0円 |
| レジ・決済端末・バックヤードPCを一覧表(台帳)にする | 1時間 | 0円 |
| 決済端末の型番でPCI PTSの認定状況を検索する | 15分 | 0円 |
| 開店前に決済端末を目で見て、見覚えのない機器が付いていないか確認する | 毎日1分 | 0円 |
| レジや管理画面のログインの共有をやめ、紙の保管場所の鍵を誰が持つか決める | 30分 | 0円 |
最初の1つ——決済端末を全部数える——が、実はいちばん効きます。「全てIC対応」という義務は、何台あるかを把握していなければ満たしようがないからです。予備機や、使わなくなって引き出しに入っている端末が出てくることがよくあります。
お金をかける部分はどこ?──必要な製品と役割
費用ゼロの部分をやり切ったうえで、それでも埋まらないのが次の3つです。
- レジ・決済端末を含めた機器の管理(何台あるか、OSは最新か、を人の記憶に頼らない)
- レジ用ネットワークと事務用ネットワークの分離、および出入口の防御
- レジや事務PCが乗っ取られたときに気づく仕組みと、スタッフ教育
当社が取り扱っている製品で、それぞれの役割を担うものを整理しました。いずれも中小規模のお店で導入できる価格帯です。
| 項目 | LANSCOPE エンドポイントマネージャー | ISM CloudOne | SentinelOne データお守り隊 | Sophos Firewall | セキュリオ |
|---|---|---|---|---|---|
| 店舗での役割 | レジ・PC・決済端末を台帳で管理 | 端末の脆弱性を自動診断 | レジ・PCの監視と自動対処 | レジ用と事務用のネットワーク分離 | スタッフ教育と訓練 |
| タイプ | IT資産管理・MDM | IT資産管理・脆弱性診断 | EDR+24時間365日のSOC監視 | 次世代ファイアウォール | セキュリティ教育クラウド |
| 初期費用(税別) | 30,000円/契約 | 30,000円 | 0円 | 本体124,400円〜(XGS 107) | 100,000円 |
| 月額(税別) | 500円/台(ライトA 300円) | 600円/台〜(台数で逓減) | 1,000円/台〜 | 年42,000円〜(Standard・XGS 107) | 18,000円/月(50名以下) |
| エージェントを入れられない機器 | プリンター等も台帳登録可(最大10,000件) | — | — | — | — |
| この記事のどこを埋めるか | 端末を全部数える・OSを最新に保つ | 放置された脆弱性を見つける | 乗っ取りに気づく・止める | レジを事務ネットワークから切り離す | QR確認と決済完了確認を定着させる |
| 詳細 | 詳細を見る | 詳細を見る | 詳細を見る | 詳細を見る | 詳細を見る |
とくにLANSCOPE エンドポイントマネージャーは、パソコンやスマートフォンだけでなく、エージェント(管理用ソフト)を入れられない機器も任意項目として台帳に登録できます。
決済端末やPOSレジのように「ソフトを入れられないが管理はしたい」機器を扱うお店では、ここが実務上いちばん効きます。
また、事故が起きてしまったあとの調査については、当社でマルウェア感染調査サービスを提供しています。
300台まで298,000円(税別)、17時までの注文で翌日対応です。
詳細レポートは別途500,000円(税別)。
費用はいくらかかる?(従業員20名・レジ2台・PC10台のモデル)
小売店・飲食店を想定した試算です(税別)。
| 内訳 | 費用 |
|---|---|
| LANSCOPE ライトA 10台(初期30,000円+年36,000円) | 初年度 66,000円 |
| SentinelOne データお守り隊 10台(月1,000円×12か月) | 年 120,000円 |
| Sophos Firewall XGS 107(本体124,400円+Standard 年42,000円) | 初年度 166,400円 |
| セキュリオ ARライト(初期100,000円+月18,000円×12か月) | 初年度 316,000円 |
| 初年度合計 | 約668,400円(月あたり約55,700円) |
| 2年目以降 | 年 約514,000円(月あたり約42,800円) |
| (参考)事故が起きたときのマルウェア感染調査 | 298,000円〜(+詳細レポート500,000円) |
調査費用だけで、上の対策のおよそ半年分です。しかもこの298,000円は「何が起きたかを調べる」費用であって、止まっていた期間の売上も、離れたお客様も戻ってきません。
さらに、カード情報の漏えいが起きた場合、決済を再開するにはカード会社との協議と再発防止策の提出が必要です。その間ずっとカード決済が使えない、という損失はこの金額表には入っていません。
なお、最初にやるべき費用ゼロの11項目には、この費用は一切かかりません。予算が取れないお店は、まずそこからで構いません。
補助金は使える?
セキュリティ対策のITツールには、デジタル化・AI導入補助金(旧・IT導入補助金)が使える場合があります。
| 枠 | 補助額 | 補助率 |
|---|---|---|
| 通常枠 | 5万円〜450万円 | 原則1/2(小規模事業者は最大4/5) |
| セキュリティ対策推進枠 | 5万円〜150万円 | 小規模2/3・中小1/2(サービス利用料は最大2年分) |
申請にはSECURITY ACTIONの自己宣言IDとGビズIDが必要です。
SECURITY ACTIONは無料で審査もなく、IPA(情報処理推進機構)に自己宣言するだけの制度なので、補助金を考えているならまずここからです。
注意点が2つあります。ひとつは交付決定前に発注したものは補助の対象になりません。もうひとつは、決済端末そのものやレジの機器代・設置工事費は補助対象にならないことが多い点です。補助金で賄いやすいのはIT資産管理・EDR・教育といったITツール側で、端末の交換費用はカード会社や決済代行会社のキャンペーンを確認するほうが早いことがあります。要件は年度で変わるため、最新の公募要領の確認と専門家への相談をおすすめします。
▶ 関連記事:セキュリティ対策の費用は補助金で抑えられる?デジタル化・AI導入補助金2026の対象・補助率・申請の流れ【中小企業向け】
▶ 関連記事:SECURITY ACTION(セキュリティ対策自己宣言)とは?一つ星・二つ星の違いと宣言のやり方・デジタル化・AI導入補助金の申請要件【2026年版】
今日から始める7つの手順
| 順番 | やること | かかる時間 | 費用 |
|---|---|---|---|
| 1 | 店内の決済端末・レジを全部数えて紙に書き出す(予備機・自動精算機も) | 30分 | 0円 |
| 2 | 1台ずつIC対応か確認し、非対応があれば契約先に交換を相談する | 1時間 | 0円 |
| 3 | 契約先に「非保持化に該当しますか」と聞き、回答を記録する | 電話1本 | 0円 |
| 4 | カード番号を書いた紙の保管場所を決めて施錠し、不要分を廃棄する | 1時間 | 0円 |
| 5 | QRの掲示物の確認と、自店側での入金確認をスタッフのルールにする | 朝礼1回 | 0円 |
| 6 | レジ・決済端末・PCを台帳にして、OSの更新状況を把握する | 半日 | 0円〜 |
| 7 | レジ用と事務用のネットワークを分け、端末の監視と教育を入れる | 導入相談 | 有料 |
1〜5は費用ゼロで、しかも1日あれば終わります。
6と7は仕組みの話なので、予算と相談しながら進めてください。
順番には理由があります。
1〜5で「今どうなっているか」を把握してからでないと、6と7で何をいくら買えばよいかが決まらないからです。
まとめ
お店がカード決済を扱うということは、お客様の財産に直結する情報を預かるということです。だからこそ割賦販売法で義務が定められていますが、求められている内容そのものは決して難しくありません。
決済端末を全てIC対応にすること。
カード情報を自分の店に残さないこと。
この2つが法律上の義務です。
そこに、QRコードの掲示物を毎朝確認する、決済完了はお客様の画面ではなく自店の通知で確かめる、レジも台帳に載せて更新する——という日々の運用が加わります。
罰金はありませんが、対策が不十分なままだと加盟店調査で指導を受け、最終的には加盟店契約が解除される場合があります。
そうなれば、明日からお客様はカードで支払えません。
まずは今日、店内の決済端末を全部数えて、1台ずつIC対応かどうかを確かめてください。
費用はかかりません。
そして「全部IC対応でした」と確認できたなら、それ自体が法律上の義務をひとつ満たしているという証拠になります。
株式会社アーデントでは、店舗のレジ・決済端末を含めたIT資産の棚卸しから、ネットワークの分離、従業員教育、補助金を活用した導入までを一貫してご支援しています。
「うちの店は何から手をつければいいのか」という段階でも構いませんので、お気軽にご相談ください。
よくある質問
Q. 個人経営の小さな店でも対象になりますか?
A. なります。
割賦販売法の義務に、店舗の規模や従業員数による線引きはありません。
カード決済を受け付けている以上、決済端末のIC対応とカード情報の非保持化は求められます。
ただし前述のとおり、IC対応の決済専用端末を1台置いているだけのお店なら、その時点で条件を満たしていることがほとんどです。
Q. 決済端末は決済代行会社から借りているものですが、責任は自分にありますか?
A. はい。
義務を負っているのは端末を設置して決済を行っているお店(加盟店)です。
ただし、端末の仕様や非保持化の方式は決済代行会社・カード会社が把握しているので、「うちの構成は非保持化に該当しますか」「この端末はIC対応ですか」と聞いて、回答をメールなど記録に残る形でもらっておくのが実務的です。
Q. 磁気のカードリーダーは撤去しないといけませんか?
A. FAQでは「磁気カードリーダーの撤去を求めているわけではありません」とされています。
海外発行のカードなどICで処理できない場面が残るためです。
ただし、磁気で読み取ったカード情報を自店の機器に保存・処理・通過させるのであれば、それは「保持」に当たり、PCI DSS準拠が必要になります。
Q. 暗証番号を忘れたお客様に、サインで対応してもよいですか?
A. かつて認められていた「PINバイパス」(暗証番号の入力を飛ばす機能)は、現在のガイドライン【6.1版】で運用が廃止されています。
またサインの取得は、国際ブランドのルール上、本人確認としての有効性が認められていません。
暗証番号が分からないお客様には、カード会社へのご確認を案内してください。
なお、ネット上の解説記事には古い情報が多く残っているので注意してください。
Q. カード番号を書いた紙を保管していますが、違反ですか?
A. 他の部分で非保持化ができていれば、紙・紙をスキャンした画像・通話録音でカード情報を保存していても「保持」にはなりません。
ただし情報保護の観点から、施錠管理と適切な廃棄は必要です。
なお、スキャン画像をOCRでテキスト化した場合は「保持」に当たり、PCI DSS準拠が必要になるので注意してください。
Q. QRコード決済しか使っていない店も関係ありますか?
A. クレジットカードを扱っていなければ、割賦販売法にもとづくカード情報保護・不正利用防止の義務は直接は生じません。
ただし、店頭に掲示したQRコードの貼り替えや、偽の決済完了画面で「払ったふり」をされるリスクは、コード決済特有のものとして公的なガイドラインに明記されています。
掲示物の確認と、自店側での入金確認は必ず行ってください。
Q. 自動精算機やセルフレジは「対面」ですか?
A. 対面取引です。
ガイドラインのFAQでは「カードを読み取る端末内臓型の機器でカード取引を行うことから、対面取引と整理されます」とされ、IC対応が必要とされています。
無人だから対象外、ということにはなりません。
Q. 守らなかった場合、罰金はありますか?
A. 罰則規定はありません。
ただし、契約先のカード会社による加盟店調査で指導が行われ、それでも改善されない場合は加盟店契約が解除される場合があります。
現実的なリスクは罰金ではなく「カード決済が使えなくなること」です。
Q. IT担当者がいなくても対応できますか?
A. できます。
この記事の費用ゼロの11項目は、すべて店舗のスタッフだけで実施できる内容です。
端末の構成や非保持化の方式のように専門的な部分は、契約しているカード会社・決済代行会社に質問すれば回答が得られます。
仕組みとして手が回らない部分(端末の管理、ネットワークの分離、監視)だけを外部に任せるのが現実的です。
Q. まず何から相談すればよいですか?
A. まずは店内の決済端末とレジ、バックヤードのパソコンが何台あるかを数えたリストをご用意ください。
それがあるだけで、IC対応の状況、ネットワークの分け方、必要な費用、使える補助金まで具体的にご提案できます。
リストがない段階でのご相談でも構いません。
関連記事
▶ 関連記事:ECサイト・ネットショップのセキュリティ対策は何が義務?EC加盟店の脆弱性対策5項目と、対策しないとカード決済が止まる理由【中小企業向け】
▶ 関連記事:ネットワークカメラ・防犯カメラのセキュリティ対策はどこまで必要?9割が「外から見えるつもりはなかった」という現実と、映像を覗かれる仕組み・費用ゼロでできる7つの手順【中小企業向け】
▶ 関連記事:ひとり情シス・情シス不在の会社はセキュリティをどう回す?中小企業の約7割が「各自の対応」という現実と、優先順位・費用・外部の使い方【中小企業向け】
▶ 関連記事:サプライチェーン攻撃とは?中小企業が「踏み台」にされる手口と国内の被害事例・取引停止や損害賠償のリスクと対策【中小企業向け】
▶ 関連記事:パソコン・スマホを廃棄/リース返却するときのデータ消去は?「初期化しただけ」が危ない理由とNIST基準の3段階・消去証明書の見方【中小企業向け】
▶ 関連記事:サイバーBCPはどう作る?事業継続力強化計画(ジギョケイ)にサイバー攻撃を書く手順と、認定10万件・補助金の加点・税制の落とし穴【中小企業向け】
株式会社アーデント 代表取締役。2006年にオフィス専門不動産会社アーデントを創業。その後、オフィス賃貸仲介、ワークプレイス作りに10年以上携わり、合計500社以上のオフィス移転をサポート。2018年よりクラウドPBXを中心にネットワーク、通信分野を専門に400社以上の電話、ネット環境づくりをサポート。2022年より100以上のクラウドサービスの販売を開始。
デジタル化・AI導入補助金を使って、150社以上にクラウドツールを提供。IT活用による業務改善のDXコンサルを提供。ノーコードツールを使ったExcelやAccessからの基幹システム移行によるDX実績多数。サイバーセキュリティ対策の導入も50社以上を担当実績あり。
アマゾンで出版している書籍はこちら!
「AppSheetで作る中小企業の基幹システム」 ~Excel限界からの脱出。GoogleWorkspaceを使って、失敗しない業務アプリ導入を解説~
「Google Workspace完全活用マニュアル」 ~Google Workspaceをフル活用する方法を徹底解説!~
amzn.to/3w5zWfT
「中小法人向け サイバーセキュリティ完全ガイド」~サイバーセキュリティ対策で、特に中小企業が 守るべきポイントを網羅!~
amzn.to/3Y9Nm5n