会社の電話(ビジネスフォン・IP-PBX)が乗っ取られたら?不正利用された国際通話料は自社負担という現実と、無料で止められる仕組み・費用ゼロでできる7つの手順【中小企業向け】

結論から申し上げます。会社の電話(ビジネスフォン・IP-PBX)が第三者に乗っ取られて国際電話を不正に発信された場合、その通話料は原則として契約している会社が支払うことになります。NTT東日本・NTT西日本は2015年7月6日の報道発表で、この点をはっきりと書いています。「設備の故障・不具合に起因したものではないことから、お客さまに通話料を請求させていただいている」。
つまり、機器の設定やパスワードの管理が甘かったために入られたのであれば、その請求は自社に来ます。
しかも被害に気づくのは、たいてい翌月の請求書です。
攻撃はオフィスが無人になる土日・祝日や連休、深夜から早朝に集中するため、連休が明けて出社したときには、すでに数万円から数百万円の通話料が積み上がっています。
一方で、この被害を防ぐための対策は、そのほとんどが費用ゼロです。国際電話を使わない会社であれば、通信事業者に申し込むだけで国際発信を無料で止められますし、管理画面のパスワードを変える、外から入れる設定を消す、使わない国への発信を止める——これらはいずれも新しい機器を買う話ではありません。
この記事では、電話が狙われる仕組み、通話料の請求の考え方、会社の番号が特殊詐欺に使われたときに何が起きるか、そして今日から費用ゼロでできる手順までを、総務省・警察庁・JPCERT/CC・通信事業者各社の一次資料にもとづいて整理します。
そもそも「会社の電話」とは、何を指しますか?
「電話のセキュリティ」と言われても、何を指しているのか分かりにくいと思います。
会社の電話は、机の上の電話機だけで成り立っているわけではなく、電話機をまとめて制御している装置が必ずどこかにあります。
その装置が、今回の話の主役です。
| 呼び方 | 何をするものか | どこにあるか |
|---|---|---|
| ビジネスフォン(主装置) | 複数の電話機で外線を共有し、内線通話や転送を行う装置 | 事務所の壁や電話用ラックの中 |
| PBX(構内交換機) | 施設内の電話交換機。内線同士をつなぎ、公衆回線と接続する | 事務所やサーバールーム |
| IP-PBX | PBXの機能をソフトウェアで実現したもの。社内LANやインターネットにつながる | サーバー、または専用機器 |
| クラウドPBX | PBXの機能を事業者のクラウド上で提供するもの。管理はブラウザから | 事業者のクラウド(自社に装置なし) |
| IP電話対応ルーター(VoIPルーター) | ひかり電話などのIP電話を使うために回線と機器をつなぐ装置 | 回線の引き込み口 |
総務省はこのうちPBXとIP電話対応ルーターを名指しして注意喚起を出しています。
理由は単純で、この2つがインターネットにつながっているからです。
インターネットにつながっている装置は、世界中のどこからでも扉をノックされます。
自社がどれを使っているか分からない、という会社は珍しくありません。電話は導入時に工事会社が設置し、その後は誰も触っていないことが多いためです。まずは電話の保守契約書か、請求書に書かれている機器の型番を探してみてください。それが分からないと、この記事の対策のどれが自社に当てはまるかも判断できません。
▶ 関連記事:社内のネットワーク機器(ルーター・スイッチ・無線AP)のセキュリティ対策はどこまで必要?
なぜ、電話が狙われるのですか?
パソコンやサーバーが狙われるのは「情報を盗む」「業務を止めて身代金を取る」ためです。では電話はなぜ狙われるのか。答えは、電話は攻撃者にとって、そのままお金になるからです。
攻撃者は乗っ取った電話から、特定の国や地域へ大量に発信します。
その先には、着信すると通話料の一部が事業者に入る仕組みの番号が用意されています。
発信すれば発信するほど攻撃者側の収益になり、その通話料の請求は日本の会社に届く。
データを盗んで売る手間もいらず、機械的に発信を繰り返すだけで済むため、攻撃としては非常に効率が良いのです。
狙われる時間帯が決まっています
近年、PBXなどをご利用のお客さまに対し、かけた覚えのない高額な国際電話料金が請求される事象が発生しています。企業のお客さまの場合、とくにオフィスが無人となる土日・祝日や連休、深夜から早朝の間に被害に遭う傾向が見られます。
(NTTドコモビジネス「【ご注意ください】第三者による国際電話の不正利用について(更新版)」2024年10月28日)
これは対策を考えるうえで決定的な情報です。被害は「誰かが電話を使っている時間」ではなく、誰も電話機を見ていない時間に起きます。
だからこそ、人が気づくことを前提にした対策は機能しません。「不審な発信があったら気づく」のではなく、「そもそも発信できないようにしておく」という順番でなければ間に合わないのです。
乗っ取られると、何が起きますか?
高額な通話料だけが問題ではありません。電話の装置は、通話履歴や電話帳、転送設定といった会社の取引relationshipがそのまま見える情報を持っています。
| 起きること | 内容 |
|---|---|
| 高額な国際通話料の請求 | 無人の時間帯に機械的に発信され、翌月の請求書で判明する。原則として契約者の負担になる |
| 通話履歴・電話帳の漏えい | 管理画面には通話履歴、内線情報、電話帳、利用者情報が保存されている機種がある |
| 転送設定を書き換えられる | 会社にかかってきた電話を外部へ転送され、顧客との会話を第三者に聞かれる |
| 自社の番号が犯罪に使われる | 会社の代表番号を発信元として特殊詐欺などに悪用される |
| 会社の電話番号が利用停止になる | 警察から要請があった場合、通信事業者はその番号を利用停止する枠組みがある |
| 業務が止まる | 装置を止めて調査・再設定する間、電話が使えない。復旧に機器交換が必要になることもある |
この中でとくに軽視されがちなのが、下から2つ目の「番号が利用停止になる」です。
名刺、会社のホームページ、取引先に伝えた連絡先、契約書に書いた番号——そのすべてが同じ番号を指しています。
番号が止まるというのは、会社への連絡経路がまとめて切れることを意味します。
この点については、後ほど詳しく整理します。
不正利用された通話料は、誰が払うのですか?
ここが、この記事でいちばんお伝えしたい部分です。「乗っ取られたのだから、通信事業者が負担してくれるだろう」と考えたくなりますが、通信事業者の立場は明確です。
本事象については、NTT東西の設備の故障・不具合に起因したものではないことから、お客さまに通話料を請求させていただいているところです。
(NTT西日本・NTT東日本「ひかり電話における第三者による不正な利用に関する今後の対策等について」2015年7月6日 別紙2)
つまり、通信事業者の設備は正常に動いていた。正常に動いている回線から、正規の認証情報を使って発信された通話である。だから料金は契約者に請求される——という整理です。
乗っ取られた原因が自社に設置してある機器の設定やパスワードにあるならば、請求は自社に来ると考えておく必要があります。
「NTTが補償した」という話の正確な範囲
2015年の被害では、NTT東西が一部の契約者に個別対応を行いました。これを「NTTが補償してくれた」と紹介している解説記事がありますが、一次資料を読むと対象範囲はかなり限定的です。
お客さまが国際不正通話の発生を認知、確認され、対応策としてNTT東西によるひかり電話の国際通話の発信規制を選択され、NTT東西に申し出られたものの、発信規制の工事が完了するまでに時間を要した場合がございました。こうした国際通話の発信規制に時間を要したお客さまについては、個別にお客さまにご連絡のうえ、発信規制の申し出から工事完了までの間の国際不正通話により発生した通話料金相当額を、NTT東西よりお支払いいたします。[※NTT東西より個別にご連絡させていただく対象数:NTT東日本 約90件、NTT西日本 約30件]
(同上)
お支払いの対象になったのは「止めてくれと申し出たあと、工事が終わるまでの分」だけです。気づく前に発生していた通話料は対象になっていません。そして対象はNTT東西あわせて約120件。現在の請求や補償の扱いは契約しているサービスと約款によって異なるため、「万一のときは事業者が持ってくれる」という前提で対策を後回しにするのは危険です。
実際にいくら請求されたのか
2015年に問題が大きくなったきっかけは、ある通信機器販売会社が納入したビジネスフォンが大量に不正利用された事案でした。報道ベースの情報では、機械的に1万回を超える国際通話が発信され、1社あたりの請求が最高で約250万円に達したと伝えられています。発信先は西アフリカの国でした。
また総務省は、被害企業の多くが中小企業であり、1社あたりの被害額は数万円から数百万円だったとしています。「うちは小さい会社だから狙われない」という理屈は、この被害には当てはまりません。攻撃者は会社の規模を見ているのではなく、扉が開いている装置を探しているだけです。
この事案について報道ベースで指摘されている状態は、中小企業でそのまま起きていることでもあります。遠隔で保守しやすいようにIDとパスワードを全社共通にしていた、そのIDとパスワードがホームページ上で参照できる状態になっていた、サーバーのソフトウェアが6年間更新されていなかった。
1台の設定が破られたら全社の機器が破られる、という状態になっていないか。これは「うちの電話は共通のパスワードで管理していますか」という1問で確認できます。
国は、責任をどう配分しているのですか?
総務省は2015年6月12日に利用者向けの注意喚起を公表し、同年7月7日には電気通信事業者の関係5団体に対策の要請を行っています。その要請文の中に、責任の配分がはっきり書かれています。
このような事情に鑑みれば、第三者による不正利用を防ぐためには、まず、通信機器を設置・管理・運用する事業者等において十分な情報セキュリティ対策を実施することが望まれますが、当該不正利用が発生した場合には、利用者との間で国際電話サービスを提供する契約を締結している電気通信事業者においても、電気通信役務の提供に伴い生じる被害から利用者を保護するため、被害の未然防止及び拡大防止のために必要となる対策を講じることが期待されます。
(総務省「第三者によるIP電話等の不正利用への対策について(要請)」総情セ第70号・平成27年7月7日)
「まず」は機器を設置・管理・運用している側、つまりその電話を使っている会社自身です。通信事業者に期待されているのは、被害が発生したあとの「未然防止及び拡大防止」の役割です。
電話は工事会社が設置し、保守は別の会社が見ていて、回線は通信事業者と契約している——という構造だと、誰の担当なのか曖昧になりがちです。しかし国の整理では、一次的な責任は使っている会社にあります。
総務省が利用者に求めている対策は4つです。①ソフトウェアを最新のバージョンにアップデートする②アクセスログを記録・保存し、不審なアクセスの有無をチェックする③国際通話を利用しない場合は国際通話発信規制サービスを申し込む④不正利用の宛先になることが多い国/地域への発信を機器の設定で制限する。
4つのうち3つは、新しい機器を買う必要がありません。
▶ 関連記事:サイバーセキュリティ経営ガイドラインとは?経営者の3原則・重要10項目と、社長が最初にやる7つのこと
どうやって入られるのですか?
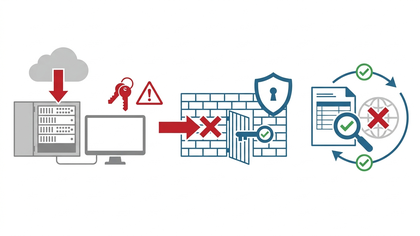
NTTドコモビジネスは、不正利用が確認されたケースを3つ挙げています。
・PBXのDISA(ダイレクト・イン・サービス・アクセス)機能やリモート保守、転送機能などが悪用されるケース
・IP-PBXのセキュリティ対策が不十分な場合に、インターネット経由でIP-PBXに不正アクセスされるケース
・IP電話接続機器のセキュリティ対策が不十分な場合に、接続のためのIDやパスワードを不正に入手してアクセスされるケース
(NTTドコモビジネス「【ご注意ください】第三者による国際電話の不正利用について(更新版)」2024年10月28日)
DISAとは、同社の注記によれば「外出先などから社内に電話をかけて遠隔で操作を行うことができる機能」です。
便利な機能ですが、外から社内の回線を使って発信できるということは、暗証番号が破られれば、外部の第三者も同じことができるという意味になります。
| 入られ方 | やり方 | 効く対策 | 優先度 |
|---|---|---|---|
| SIPへの総当たり | インターネット上を広く走査して応答した装置に、ID・パスワードを片端から試す | 外部に公開しない。IPアドレスで絞る。パスワードを長くする | 最優先 |
| DISA(外から社内経由で発信) | 外出先から社内に電話し、暗証番号を入れて外線発信する機能を悪用する | 使っていなければ機能を止める。使うなら暗証番号を長く | 最優先 |
| リモート保守 | 保守事業者が遠隔から設定を変えるための入口を悪用する | 常時接続をやめ、必要なときだけ開ける。保守業者のアカウントを棚卸し | 高 |
| 転送機能 | 着信を外部へ転送する設定を書き換えられる | 転送先の設定変更に管理者権限を要求する。設定を定期確認 | 高 |
| ID・パスワードの窃取 | IP電話接続機器の接続用ID・パスワードを何らかの経路で入手される | 初期値をやめる。使い回しをやめる。管理を仕組みに寄せる | 高 |
NTT西日本の2015年の報道発表では、この被害を「事象1:IP-PBXソフトウェア等のご利用におけるインターネット経由での内線電話端末としてのなりすまし」と「事象2:外出先等から接続し会社等の電話回線を利用して発信する機能を悪用した第三者不正利用」の2つに分類しています。
前者は装置そのものに外から入られるタイプ、後者は用意されている便利機能を外から使われるタイプです。自社の電話がどちらのリスクを持っているかは、「インターネットにつながっているか」と「外から発信できる機能を有効にしているか」の2点で判断できます。
攻撃者は、どんなパスワードを試しているのですか?
JPCERT/CCは、実際に日本国内で発生したIP-PBXの不正利用事案について、攻撃で使われた辞書の中身を公表しています。
これは非常に珍しい情報で、自社のパスワードがこの中に入っていないかをその場で確認できる実用的な資料です。
今回の報告で確認した SIP サーバへの攻撃では、インターネット上に公開されている攻撃ツールが使用され、ユーザー (ピア) 名やパスワードを、特定するための辞書攻撃が行われていました。この攻撃に使用された辞書は、主に数字や単語、人名で構成されていました。
(JPCERT/CC「不適切な設定で Asteriskを利用した場合に発生し得る不正利用に関する注意喚起」)
- 1桁から12桁までの数字の組み合わせ(サンプルパスワードである 1234 が含まれています)
- 単語や人名:coffee, japan, key, account, admin, password, pass, sip, test, voip, alice, bobby, michael など
- 単純な文字列と数字の組み合わせ:abcd123, pass1234, password1, pw1, passw0rd など
攻撃の手順は次のとおりです。
まずSIPの通信で使われる5060/udpのパケットをインターネットの広い範囲に送信し、応答した装置を見つける。
そこに対して上の辞書で総当たりを行い、通ったID・パスワードで海外へ発信する。
特定の会社を狙って調べているのではなく、応答した装置を順番に試しているだけです。
JPCERT/CCが推奨するパスワードの強度は「大文字、小文字、数字、記号を組み合わせ、最低でも 8 文字、可能ならば 14 文字以上」です。
あわせて見落としやすいのがユーザー名です。JPCERT/CCは「ユーザー名を長くする(内線番号とSIPのユーザ名はイコールである必要はありません)」と書いています。内線番号をそのままSIPのユーザー名にしていると、攻撃者は最初から半分の答えを持っていることになります。
▶ 関連記事:法人向けパスワード管理ツールの比較|1Password Business等おすすめ製品の選び方・料金相場
ウイルス対策ソフトを入れれば防げますか?
防げません。理由は単純で、ビジネスフォンの主装置やPBXには、ウイルス対策ソフトを入れられないからです。
ウイルス対策ソフトやEDRは、WindowsやmacOSといったOSの上に「エージェント」と呼ばれる常駐プログラムを入れて動きます。
電話の主装置は専用の機器で、利用者が自由にソフトウェアを追加できる構造になっていません。
これは複合機やネットワークカメラとまったく同じ事情です。
| 対策 | パソコン・サーバー | 電話の主装置・PBX |
|---|---|---|
| ウイルス対策ソフト・EDRの導入 | 入れられる | 入れられない(専用機器のため) |
| 守り方 | 端末の中に監視役を置く | 出入口・設定・パスワードで守る |
| 更新の担い手 | 自動更新やIT担当者 | 機器メーカー・保守事業者に依頼 |
つまり電話設備を守る作業は、「何かを入れる」ことではなく「開いているところを閉める」ことになります。
具体的には、インターネットに公開しない、外部から入れるアカウントを絞る、パスワードを推測できないものにする、使わない機能を止める、使わない国への発信を止める。
いずれも設定の作業であって、製品の購入ではありません。
▶ 関連記事:複合機・プリンターのセキュリティ対策はどこまで必要?「コピー機」ではなくサーバーである理由
▶ 関連記事:ネットワークカメラ・防犯カメラのセキュリティ対策はどこまで必要?映像を覗かれる仕組み
どこの国にかけられるのですか?
電気通信事業者協会(TCA)は、会員事業者の公開情報をまとめて不正利用の被害が報告されたことのある国・地域の一覧を公表しています。国番号つきなので、そのまま機器の発信規制の設定に使えます。
| 番号 | 国/地域名 | 番号 | 国/地域名 |
|---|---|---|---|
| 53 | キューバ | 263 | ジンバブエ |
| 212 | モロッコ | 269 | コモロ |
| 213 | アルジェリア | 355 | アルバニア |
| 220 | ガンビア | 370 | リトアニア |
| 224 | ギニア | 371 | ラトビア |
| 222 | モーリタニア | 372 | エストニア |
| 228 | トーゴ | 373 | モルドバ |
| 231 | リベリア | 375 | ベラルーシ |
| 232 | シエラレオネ | 377 | モナコ |
| 237 | カメルーン | 381 | セルビア |
| 239 | サントメプリンシペ | 382 | モンテネグロ |
| 242 | コンゴ | 387 | ボスニア・ヘルツェゴビナ |
| 245 | ギニアビサウ | 423 | リヒテンシュタイン |
| 252 | ソマリア | 670 | 東ティモール |
| 257 | ブルンジ | 677 | ソロモン諸島 |
30の国・地域です。
この一覧を見て、「自社の業務でこの30か国に電話をかけることがあるか」を考えてみてください。
多くの中小企業では、答えは「一度もない」だと思います。
それなら、この30か国への発信を機器側で止めるだけで、被害の大半は成立しなくなります。
なお、NTTドコモビジネスは自社の注意喚起の中で86の国・地域を発信先の例として挙げています(当方で件数を集計)。ロシア、スペイン、スイス、スウェーデン、ポーランド、メキシコ、トルコ、イスラエル、ヨルダンなど、TCAの一覧には入っていない国も含まれます。
つまり「危ない国だけ止める」という発想には限界があります。国際電話を業務で使っていないのであれば、国を選んで止めるのではなく、国際発信そのものを止めるほうが確実です。
「発信できる時間帯」を絞ることはできますか?
できる機種があります。そして、これは意外なほど効く対策です。
思い出していただきたいのは、被害が起きる時間帯です。NTTドコモビジネスは「とくにオフィスが無人となる土日・祝日や連休、深夜から早朝の間に被害に遭う傾向」と書いていました。
つまり被害が集中する時間は、正規の業務で電話をかけない時間とほぼ一致します。それなら、その時間に外線発信できないようにしてしまえばよい、という発想です。
| 絞る軸 | 設定の例 | 業務への影響 |
|---|---|---|
| 時間帯 | 営業時間外(深夜〜早朝)の外線発信・国際発信を止める | 夜間に電話をかける業務がなければ影響なし |
| 曜日 | 土日・祝日の外線発信・国際発信を止める | 休日出勤時に発信が必要なら例外の内線だけ許可する |
| 内線・端末 | 外線発信できる内線と、内線通話だけの内線を分ける | 会議室・倉庫・共用スペースの電話は内線だけで足りることが多い |
| 国・地域 | 取引のない国・地域への発信を止める(TCAの30か国など) | 海外との通話がなければ影響なし |
この4つは掛け算で効きます。「平日の日中に、外線発信を許可した内線から、取引のある国だけへ」しか発信できない状態にしておけば、深夜に会議室の電話から見知らぬ国へ大量発信されるという事態そのものが成立しません。
設定できるかどうかは機種によって異なります。保守事業者に「時間帯と内線で外線発信を制限できますか」と1問聞いてみてください。機器側の設定変更なので、多くの場合は追加のライセンス費用は発生しません。
通信事業者は、止めてくれるのですか?
止めてくれる仕組みは、実はかなり踏み込んだところまで用意されています。総務省の要請の別紙には、通信事業者が実施可能と考えられる対策が7つ挙げられています。
| 総務省が示した措置 | 内容 |
|---|---|
| (1)利用者への要請 | ホームページ等で接続・利用環境の確認、セキュリティ対策の強化を要請する |
| (2)申請による休止 | 契約者から申請を受けた場合には、国際電話の利用を速やかに休止する |
| (3)意向確認による休止 | 国際電話をしばらく利用していない回線について、契約者の意向を確認して休止する |
| (4)宛先国の公表 | 不正利用の宛先となっていた国を公表し、契約者側の端末での発信制限を促す |
| (5)料金急騰時の休止 | 料金を検知し、正規の利用者以外の蓋然性が高い場合に、その回線からの国際電話を休止する |
| (6)SIP認証の一時停止 | 発信元IPアドレスを分析し、蓋然性が高い場合はそのIPからのSIP認証を一時停止する |
| (7)特定国宛ての発信規制 | (1)〜(6)で困難な場合、専ら不正利用と認められるときは特定国宛ての発信を一時規制する |
注目していただきたいのは(5)です。料金が普段と比べて急に高騰した場合、通信事業者は契約者の同意を得る前に国際電話を止められると整理されています。
休止の措置を取る場合には、契約者に連絡を取り、契約者の同意を得ることが原則であるものの、夜間や休日であって連絡を取れない等緊急性が高いと認められる場合には、国際電話の利用を休止する措置をとった上、速やかに契約者に対して休止した旨を通知する。
(総務省「第三者によるIP電話等の不正利用への対策について(要請)」別紙(5))
ただし、ここを取り違えないでください。通信事業者が止めるのは被害の「拡大」です。止まるまでに発生した通話料は、そのまま請求として残ります。
しかも検知の起点は「料金が平時と比較して急激に高騰した」ことなので、一定の金額が積み上がってからでないと発動しません。「事業者が異常を見つけて止めてくれる」のを待つ対策は、請求が発生することを前提にした対策だということになります。
国際電話を使わないなら、無料で止められます
この記事の中で、もっとも効果が大きく、もっとも簡単で、しかも費用がかからない対策がこれです。国際電話を業務で使っていない会社であれば、通信事業者に申し込むだけで国際電話の利用を無料で休止できます。
固定電話・ひかり電話については、通信事業者5社(NTT東日本・NTT西日本・NTTコミュニケーションズ・KDDI・ソフトバンク)が共同で運営する「国際電話不取扱受付センター」が申込を受け付けています。
警察庁も、この申込によって「固定電話・ひかり電話を対象に国際電話番号からの発着信を無償で休止することができます」と案内しています。
| 窓口 | 連絡先 | 受付時間 |
|---|---|---|
| 国際電話不取扱受付センター(5社共同) | 0120-210-364/FAX 0120-210-535 | 平日9時〜17時(通話料無料) |
| でんわんセンター(総務省) | 03-6162-1111 | 平日10時〜17時(土日祝・年末年始を除く) |
| NTT東日本・NTT西日本 | ひかり電話は 0120-116116/固定電話は 116 | 9時〜17時(年末年始を除く) |
| KDDI | 0077-777 | 9時〜20時(土日祝日も受付) |
| NTTコミュニケーションズ | 0120-003300 | 9時〜17時(土日祝・年末年始を除く) |
| ソフトバンク(法人) | 0120-05-0061 | 平日10時〜17時 |
「でんわんセンター」は、総務省が2025年6月10日に開設した迷惑電話対策の相談窓口です。
総務省の報道発表では「固定電話の利用休止サービスを受け付ける、国際電話不取扱受付センターとも連携することで、国際電話を休止したい方の申込の円滑化を図ってまいります」とされています。
相談は無料(通話料は利用者負担)です。
どこに何を頼めばいいか分からない場合は、まずここに電話するのがいちばん早いと思います。
手続きの流れ
- 国際電話不取扱受付センター(0120-210-364)に電話し、利用休止申込書を送ってもらう
- 申込書に必要事項を記入・捺印し、同封の返信用封筒で返送するか、FAXで送信する
- センターから各国際電話会社へ通知され、各社が休止を登録する
2025年6月から、NTT東西が発信と着信をまとめて受け付けています
従来は、発信の休止はNTT東西へ、着信の休止は国際電話不取扱受付センターへ、と別々に連絡する必要がありました。
NTT東日本・NTT西日本は2025年6月10日の報道発表で、発信・着信双方の利用休止を自社で一元的に受け付ける運用を開始すると公表しています。
手続きが1回で済むようになったので、以前に「面倒だ」と思って見送った会社は、いま申し込むと楽になっています。
休止の前に確認しておくことが2つあります。1つは、休止すると、その事業者を利用するすべての海外への発信ができなくなることです。再開したい場合は再利用の手続きが必要で、使えるようになるまでに時間がかかることがあります。
もう1つは、050で始まる番号のIP電話など、この受付では対象外のサービスがあることです。050番号やクラウドPBXを使っている場合は、契約している事業者に個別に確認してください。
【2026年9月30日まで】NTT東西の特殊詐欺対策サービスが無償になります
こちらは期限がある話なので、先にお伝えします。
NTT東日本・NTT西日本は2025年6月10日の報道発表で、特殊詐欺対策サービスを新規に申し込んだ契約者の月額利用料および工事費を、期間と申込数を限定して無料にすると公表しました。
| 項目 | 内容 |
|---|---|
| 割引内容 | 特殊詐欺対策サービスの月額利用料および工事費を無償化 |
| 割引適用期間 | 2025年9月1日〜2027年3月31日 |
| 申込受付期間 | 2025年9月1日〜2026年9月30日 |
| サービスの内容 | 通話録音データをAIで解析し、特殊詐欺の疑いがある場合に事前登録の連絡先へ通知 |
| 問い合わせ | NTT東日本 0120-325-263/NTT西日本 0120-931-965(9時〜17時・土日年末年始を除く) |
申込受付は2026年9月30日までです。NTT東西は「受付終了後に申し込みいただいた方は、割引期間内であっても有料となります」「受付期間内であっても、お申し込み状況によって早期に受付を終了する場合があります」としています。一方で「割引適用期間および申込受付期間は延長されること、申込数は拡大されることがあります」とも書かれています。
なお、適用条件(対象となる契約形態、工事費の扱いなど)には注記があり、法人契約で対象になるかは契約内容によって異なります。申込の可否と条件は、必ず上記の窓口で確認してください。
逆に、会社の番号が特殊詐欺に使われたらどうなりますか?
ここは、他ではあまり書かれていない論点です。
乗っ取られた電話は、高額な国際通話を発信するためだけに使われるわけではありません。
会社の番号を発信元として、日本国内に詐欺の電話をかけるためにも使われます。
この場合に何が起きるか。総務省は、警察から要請があった場合の通信事業者の対応について、関係団体に順次通知して枠組みを広げてきました。
| 時期 | 対象に加わったもの | 通知先 |
|---|---|---|
| 令和元年9月27日 | 固定電話番号 | 電気通信事業者協会(TCA) |
| 令和3年11月26日 | 特定IP電話番号(050番号)を追加 | 電気通信事業者協会(TCA) |
| 令和4年12月1日から | クラウド電話などユニファイド通信サービスへ拡大 | 日本ユニファイド通信事業者協会 |
枠組みの中身は2段構えです。
- 番号の利用停止:都道府県警察が特殊詐欺に利用された番号を認知したら、通信事業者に利用停止を要請する。事業者はその番号を利用停止し、契約者(卸先の事業者を含む)の情報を警察庁に提供する
- 新しい番号の提供拒否:一定の基準を超えて利用停止要請の対象となった契約者について、警察庁が事業者に新規番号の提供拒否を要請し、事業者は一定期間その者への番号提供を拒否する
つまり、会社の電話が乗っ取られて詐欺に使われた場合、その電話番号は警察の要請で利用停止される可能性があります。名刺、ホームページ、会社案内、取引先に登録された連絡先、契約書——そのすべてが同じ番号を指しています。
そして2022年12月1日からはクラウド電話も対象です。「クラウドにしたから機器の心配がない」というのは、この枠組みには通用しません。
国が数えている数字を見てください
警察庁は、特殊詐欺に犯行利用された電話番号の数を番号の種別ごとに集計して公表しています。令和7年(2025年)の確定値は次のとおりです。
| 番号の種別 | 令和6年 | 令和7年 | 令和7年の構成比 |
|---|---|---|---|
| 国際番号 | 47,596件 | 92,996件 | 約75.5% |
| 携帯番号 | 5,375件 | 14,593件 | 約11.9% |
| 固定番号 | 12,835件 | 7,547件 | 約6.1% |
| 050番号 | 11,033件 | 6,489件 | 約5.3% |
| 判別不明番号 | 5,701件 | 1,513件 | 約1.2% |
| 計 | 82,540件 | 123,138件 | 100% |
国際番号が7割超を占めるのは、海外から日本にかけてくる詐欺電話が急増しているためです。警察庁は「令和5年7月以降、国際電話番号を利用した特殊詐欺が急増している」としています。
ただ、この記事で見ていただきたいのはその下の2行です。固定番号7,547件と050番号6,489件。あわせて14,036件は、日本のどこかで誰かが正規に契約している番号です。会社の代表番号も、この統計に入りうる番号です。
番号種別の集計方法には注意点があります。警察庁は「未使用の国番号が用いられた場合、令和6年12月以前は判別不明番号として計上していたが、令和7年1月以降は国際番号として計上」と注記しています。年ごとの増減をそのまま比較する際は、この変更を踏まえてご覧ください。
会社にかかってくる電話も、番号が偽装されています
ここまでは「会社の電話から発信される」側の話でした。
一方で、会社にかかってくる電話も問題になっています。
警察庁の令和7年確定値では、特殊詐欺の認知件数は27,832件(前年比+32.3%)、被害額は1,423.1億円(前年比+98.0%)で、件数・被害額ともに著しく増加しました。
そして被害者をだます最初の接触手段のうち、電話が78.8%を占めます。
オレオレ型の特殊詐欺と還付金詐欺にかぎれば9割以上が電話です。
SNSやメールが話題になりがちですが、詐欺の入口はいまも電話だということです。
警察や自宅の番号が表示される
TCAは、発信者電話番号が偽装されて着信する通話について、新聞で報道された事例を3つ挙げています。
| 偽装された番号 | 起きたこと |
|---|---|
| 自宅の電話番号 | 携帯に自宅の番号が表示され、出たところ「家族を人質にとっている。金を用意しろ」と言われた |
| 実家の電話番号 | 携帯に実家の番号が表示され、出たところ「強盗に入った」と言われ、20万円を振り込んだ |
| 警察署の電話番号 | 末尾が0110の警察を示す番号が表示され、示談名目で指定された番号にかけたところ20万円を請求された |
会社に置き換えれば、取引先の代表番号や、自社の別拠点の番号が表示された電話がかかってくることを想定しておく必要があります。表示された番号が本物であることは、その電話が本物であることを意味しません。
携帯電話・固定電話に自宅や警察などの電話番号が表示される不審な電話があった場合は次のことをお勧めします。自宅や警察などの電話番号の表示があっても、不審な内容の電話については一旦通話を終了し折り返し電話をかけ直し確認する。
(電気通信事業者協会「発信者電話番号が偽装されて着信する通話について」)
社内ルールにするなら、たった1行で足ります。「会社名や取引先を名乗る電話で、送金・振込・契約・個人情報にかかわる話が出たら、いったん切って、自分で調べた番号にかけ直す」。大切なのは「表示された番号に折り返す」のではなく「自分で調べた番号にかける」ことです。折り返し先が偽装されていれば、折り返しても相手は同じです。
▶ 関連記事:「社長からの指示メール」に要注意!BEC詐欺の手口と対策
自社の番号を偽装されても、通話料の請求は来ません
ここは正確に押さえておいてください。自社の代表番号が偽装表示されて詐欺に使われた場合、その通話料が自社に請求されることはありません。
なお、たとえば偽装されて自宅の電話番号が表示されていたとしても、偽装して表示されているだけなので自宅の電話に通話料金がかかることはありません。
(電気通信事業者協会「発信者電話番号が偽装されて着信する通話について」)
つまり同じ「会社の番号が悪用される」でも、2つはまったく別の事象です。乗っ取られて自社の回線から発信された場合は通話料の請求が来る、番号だけを偽装表示された場合は通話料は来ない。前者は自社の機器の問題であり、後者は通信網側の問題です。
ただし後者でも、「あなたの会社から詐欺の電話が来た」という問い合わせや苦情が自社に集中する事態は起こり得ます。受け皿を決めておくことは無駄になりません。
番号偽装への対策は、どこまで進んでいますか?
制度側では対策が進んでいます。
電気通信事業法にもとづく省令には「異なる電気通信番号の送信の防止」の規定があり、TCAはその運用に係るガイドラインを令和7年10月24日に第2版へ改定しています(あわせて「発信者番号偽装表示対策ガイドライン」は第3.1版)。
この規定には「ただし、他の利用者に対し、発信元を誤認させるおそれがない場合は、この限りでない」という例外があり、代表番号を通知する運用などはこの例外に該当し得るとされています。また同ガイドラインは、固定電話番号については「通知番号を設定する回線設備の設置場所の番号区画」と「通知番号の番号区画」を一致させることが地理的識別性の要件だと整理しています。
クラウドPBXやテレワークで「自宅から会社の03番号を出す」という運用は、このあたりの要件を事業者側が満たしているかどうかにかかってきます。事業者に確認しておくと安心です。
クラウドPBXなら安心ですか?
正直に申し上げると、クラウドPBXにすれば安心、ということはありません。設定と運用によってリスクは変わります。
クラウドPBXにすることで軽くなる負担は確かにあります。
自社に主装置を置かないので、ファームウェアの更新やハードウェアの保守は事業者側の仕事になります。
インターネットに公開された自社の装置がなくなるので、「5060/udpに応答してしまう装置」も自社からは消えます。
一方で、残る責任もあります。
管理画面に誰がログインできるか、内線ごとに国際発信を許しているか、退職者や元の担当者のアカウントが残っていないか——これは自社の運用の話であって、クラウドにしても自社に残ります。
そしてクラウドPBXの管理画面はインターネットから見えている場所にあります。
IDとパスワードだけで入れる状態なら、狙われる場所が「機器」から「管理画面」に移っただけです。
契約前・契約中に確認する9項目
- 管理画面へのアクセスをIPアドレスで制限できるか
- 管理画面に多要素認証を設定できるか(IDとパスワードだけになっていないか)
- 管理者と一般利用者の権限を分けられるか(全員が管理者になっていないか)
- 国際発信を止められるか。内線・ユーザー単位・時間帯で分けられるか。国/地域を指定できるか
- 通話明細とアクセスログを自社で確認できるか。どのくらいの期間さかのぼれるか
- 異常な国際発信や大量発信を検知して通知する仕組みがあるか
- 通話・音声データが暗号化されているか
- 不正な発信を検知したときの連絡と一時停止の運用がどうなっているか。夜間・休日も対応するか
- 事故が起きたときの責任分界点、通話料の扱い、そしてサービス終了時のデータの取り扱いが契約書・約款にどう書かれているか
スマートフォンを内線化している場合
最近は、社員のスマートフォンにアプリを入れて内線として使う運用が広がっています。会社の代表番号で発信できて便利ですが、この機能は「外から会社の回線を使って外線発信する」機能そのものです。
総務省の注意喚起でも、不正利用の手口として内線化したスマートフォンから会社のIP-PBXを経由して外線発信する機能を悪用し、パスワードを不正に入手して海外へ発信されるケースが挙げられています。つまりDISAと同じリスクを、アプリという形で持っているということです。
確認するのは3点です。アプリのログイン情報が端末に保存されたままになっていないか、端末を紛失・退職したときにそのアカウントを止める手順が決まっているか、そのアカウントから国際発信ができる状態になっていないか。
▶ 関連記事:法人スマホのモバイルセキュリティ対策|MDM・モバイルEPPの違いと費用相場・製品の選び方
先ほど見たとおり、クラウド電話も「特殊詐欺に使われた番号の利用停止」の枠組みの対象です(令和4年12月1日から、日本ユニファイド通信事業者協会に通知)。クラウドPBXを選ぶときは、機能と料金だけでなく、上の6項目を見積書と一緒に確認してください。アーデントはクラウドPBXの導入支援も行っていますので、既存のビジネスフォンからの切り替えを含めてご相談いただけます。
▶ 関連記事:多要素認証(MFA)セキュリティ強度ランキング|認証方式の強さと弱点を徹底解説
自前でIP-PBX(Asteriskなど)を動かしている場合は?
オープンソースのIP-PBXであるAsteriskなどを自社サーバーで動かしている場合は、設定の責任がすべて自社にあります。JPCERT/CCの注意喚起には、具体的な設定項目まで書かれています。
| 対策 | 具体的にやること | 費用 |
|---|---|---|
| インターネットに公開しない | ルーターの内側に置く。ファイアウォールでパケットを遮断する。外から接続する必要があるならVPN経由にする | 0円 |
| ゲストユーザーの発信を拒否 | sip.conf で allowguest=no を設定する(指定がない場合、既定ではゲストの発信が有効) | 0円 |
| 総当たりへの対策 | パスワードは大小英字・数字・記号を混ぜて最低8文字、可能なら14文字以上。ユーザー名も長くする | 0円 |
| 接続元をIPで絞る | sip.conf で deny=0.0.0.0/0.0.0.0 と permit=(許可アドレス)を設定する。iptables やFWでも絞る | 0円 |
| 存在しないユーザーの応答を変える | alwaysauthreject=yes を設定し、返答応答を404から403に変更してユーザー名の存在を漏らさない | 0円 |
| 外線発信そのものを絞る | 外線プレフィックスを特殊なものにする。内線ごとに外線発信の可否を分ける。010(国際)や00の発信を規制する | 0円 |
JPCERT/CCは、これ以外にも「Asteriskのサービスをroot権限で起動しない」「管理用インターフェースへのアクセスを制限する(SSHの公開鍵認証、manager.confでの制限)」「総当たり攻撃が来ていないかログを監視する」ことを挙げています。
いずれも設定変更だけで、追加費用はかかりません。
電話のソフトウェアにも脆弱性は出ます
2026年2月13日には、AsteriskにCVE-2026-23740およびCVE-2026-23741が公表されました。
CVE-2026-23740はCVSSv3.1の基本値7.8(HIGH)、CWE-427で、ast_coredumperというユーティリティが誰でも書き込めるディレクトリにファイルを書くため、ローカルの利用者がroot権限で任意のコマンドを実行できるという内容です。
影響を受けるのは Asterisk 20.18.2/21.12.1/22.8.2/23.2.2 より前のバージョンなどで、修正版が公開されています。
お伝えしたいのは個々の脆弱性の技術的な話ではありません。「電話の装置も、パソコンと同じように脆弱性が公表され、更新が必要になる」ということです。
そのうえで確認していただきたいのは1点だけです。自社の更新の対象一覧に、電話の装置は入っていますか。パソコンとサーバーは入っていて、電話は入っていない——というのが、多くの中小企業で起きていることです。
▶ 関連記事:Windows Updateを放置していませんか?パッチ管理の重要性
▶ 関連記事:CVSSとは?脆弱性の深刻度を評価する共通指標をわかりやすく解説
早く気づくには、どうすればいいですか?
被害額は、気づくまでの時間に比例します。金曜の夜に始まった不正発信を月曜の朝に知るのと、翌月の請求書で知るのでは、請求額が桁で変わります。
ここで使える、費用のかからない仕組みがあります。NTT西日本の2015年の報道発表には、こう書かれています。
お客さまご自身でも、当社が無料で提供するweb明細サービス(Myビリング)をご利用いただくことにより、インターネットからご利用料金、ご利用料金内訳、通話明細等をご確認いただけます。
(NTT西日本「ひかり電話における第三者による不正な利用に関する今後の対策等について」2015年7月6日)
同じ報道発表には「Myビリング」での前日までのご利用料金の確認方法が別紙として付いています。
つまり月次の請求書を待たずに、前日までの利用料金を自分で見られるということです。
なお通話明細の確認には通話明細の申し込みが必要です。
| 気づき方 | 何を見るか | 費用 |
|---|---|---|
| web明細で利用料金を見る | 前日までの利用料金と内訳。普段と比べて桁が違わないか | 0円(明細サービスは無料の場合あり) |
| 通話明細を見る | 見覚えのない国番号への発信、深夜・休日の発信、同じ番号への大量の発信 | 通話明細の申込が必要 |
| 機器のアクセスログを見る | 管理画面へのログイン試行、失敗の連続、見覚えのないIPアドレス | 0円(記録の設定が必要) |
| 機器の設定を見る | 見覚えのない内線・アカウント、勝手に有効化された転送・DISA・外部接続の設定 | 0円 |
総務省が利用者に求めている対策の2つ目は「通信機器やソフトウェアにアクセスログを記録、保存する機能がある場合には、アクセスログを記録、保存するようにし、不審なアクセスの有無をチェックする」です。
記録は後からさかのぼって取ることができません。今日設定しておけば来月の調査に使えますが、事故が起きた日に設定しても、その日より前のことは何も分かりません。
▶ 関連記事:セキュリティログの保持期間は6か月で十分?主要製品のデフォルト保持期間と延長オプションを徹底比較
乗っ取りが疑われるときは、何をすればいいですか?
見覚えのない国際通話の請求が来た、または通話明細に不審な発信があった場合の手順です。順番を守ってください。
- 国際発信を止める:機器側の設定で国際発信を止める。あわせて通信事業者に連絡し、国際電話の発信規制を申し込む(先ほどの窓口)
- 外から入れる経路を閉じる:管理画面の外部公開、DISA、リモート保守、VPN、転送設定など、外部から利用できる機能をいったん止める
- 通話明細とアクセスログを保存する:どの番号にいつ何回発信されたか、誰がどこからログインしたかの記録を、機器から消える前に取り出して保存する
- 通信事業者と保守事業者・機器メーカーに連絡する:発生している事象を伝え、機器の設定確認とソフトウェアの更新を依頼する
- ID・パスワードと権限を作り直す:管理者パスワード、SIPのユーザー名・パスワード、DISAの暗証番号を全部変える。退職者・元保守業者のアカウントは削除する
- 請求の扱いを契約先に確認する:約款上どう扱われるか、申し出た日付が記録に残っているかを確認する
電源を落とす前に、明細とログを確保してください。慌てて装置の電源を切ると、原因の特定に必要な記録が失われることがあります。また、原因が分からないまま設定を戻すと、同じ入口から再び入られます。「止める」と「調べる」を同時に進めることが大切です。
▶ 関連記事:サイバー攻撃を受けたらまず何をすべき?初動対応チェックリスト
▶ 関連記事:サイバーBCPはどう作る?事業継続力強化計画(ジギョケイ)にサイバー攻撃を書く手順
費用をかけずにできることは、どれですか?
ここまでに出てきた対策を、費用の有無で仕分けます。
| やること | どこで | 費用 |
|---|---|---|
| 国際電話の利用休止を申し込む | 国際電話不取扱受付センター等 | 0円 |
| 使わない国・地域への発信を止める | 機器の設定(保守事業者に依頼する場合は作業費) | 0円〜 |
| 管理画面の管理者パスワードを変える | 機器の管理画面 | 0円 |
| 初期IDや共通パスワードをやめる | 機器の管理画面 | 0円 |
| 外部から管理画面に入れる設定を消す | 機器の設定・ルーター | 0円 |
| DISA・転送・リモート保守の必要性を見直す | 機器の設定 | 0円 |
| 退職者・元保守業者のアカウントを削除する | 機器の管理画面 | 0円 |
| 内線ごとに外線発信・国際発信の可否を分ける | 機器の設定 | 0円 |
| 営業時間外・休日の外線発信を止める | 機器の設定(対応機種の場合) | 0円 |
| 管理者パスワードの貼り紙・平文ファイルをやめる | 電話機の周辺・共有フォルダ | 0円 |
| web明細を有効にして毎週見る | 通信事業者のweb明細サービス | 0円〜 |
| アクセスログを記録・保存する設定にする | 機器の設定 | 0円 |
| 機器の型番・保守契約先・管理者を台帳に書く | Excelでも可 | 0円 |
| 「番号が表示されても折り返して確認」を社内ルールにする | 社内規程・朝礼 | 0円 |
14項目のうち、追加費用が必ず必要になるものはひとつもありません。作業を保守事業者に頼めば作業費がかかりますし、通話明細は申込が必要な場合がありますが、それでも新しい機器やソフトウェアを買う話は1つも出てきません。
そして、この12項目のうちいちばん効くのは1行目です。国際電話を業務で使っていない会社なら、これだけで被害の成立条件がほぼ消えます。
▶ 関連記事:IT資産管理ツールの比較|法人向けおすすめ製品と費用相場・クラウド型の選び方
それでも足りない部分は、どの製品で埋めますか?
設定だけでは埋まらない部分が3つあります。
①自社の装置が外から見えていないかを継続的に確認する、②出入口で不要な通信を止める、③エージェントを入れられない機器を台帳で管理する。
この3つを埋める製品と、あわせて必要になるパスワード管理・教育を並べます。
| 項目 | Sophos Cyber Risk Management | Sophos Firewall | LANSCOPE エンドポイントマネージャー | 1Password Business | セキュリオ |
|---|---|---|---|---|---|
| 分類 | 脆弱性・攻撃対象領域の管理 | 次世代ファイアウォール | IT資産管理・操作ログ | パスワード管理 | セキュリティ教育 |
| 電話の守りで担う役割 | SIPポートや管理画面がインターネットから見えていないかを自動発見 | 外部から装置へ届く通信を出入口で遮断・アクセス元を限定 | エージェントを入れられないPBX・電話機を資産台帳に登録 | 管理者・SIPのパスワードを長く・使い回さず共有する | 偽装された電話への対応を従業員に教育する |
| 技術・特長 | Tenable技術(EASM+IASM)・AIによる優先順位付け(VPR) | XGSシリーズ・IPS・TLS検査・SD-WAN・Sophos Centralで一元管理 | クラウド型・プリンターやルーター等の非エージェント機器も最大10,000件登録可 | AES-256のゼロナレッジ暗号化・共有ボルト・監視塔Watchtower | 日本製・eラーニング・標的型攻撃メール訓練 |
| 24時間監視 | 専門アナリストが24/7で監視・能動通知 | —(Sophos MDRとの組合せで対応) | — | — | — |
| 初期費用(税別) | 要見積り | XGS 107 本体 124,400円 | 30,000円/契約 | — | 100,000円 |
| 料金の目安(税別) | 資産・ユーザー数に応じた年額サブスク | XGS 107 Xstream Protection 年 55,200円 | プランⅢ ベーシック 月 500円/台(ライトA 300円・ライトB 400円) | 標準価格 年 15,017円/ユーザー(20ライセンス以上) | ARライト 50名以下 月 18,000円(50名超は1名 月 360円) |
| 補助金 | 対応 | 対応 | 対応 | 対応 | 対応 |
| 詳細 | 詳細を見る | 詳細を見る | 詳細を見る | 詳細を見る | 詳細を見る |
この中でとくに電話設備と相性がよいのは、左から1つ目と3つ目です。
Sophos Cyber Risk Managementは、自社のドメインからインターネット公開資産を自動的に発見して継続スキャンします。
製品ページにも「気づかないうちに公開されていた開発用サーバ」を洗い出すと書かれていますが、これは「気づかないうちに公開されていた電話の管理画面」でも同じです。
攻撃者が5060/udpを走査して探しているのと同じものを、先に自分で見つけるという考え方になります。
LANSCOPE エンドポイントマネージャーは、製品ページに「プリンターやルーターなどエージェントがインストールできない機器もまとめて管理できます(最大10,000件まで登録可能)」と明記されています。
ビジネスフォンの主装置やIP-PBXは、まさにこの「エージェントを入れられない機器」です。
型番・設置場所・保守契約先・管理者・ファームウェアのバージョンを台帳に載せておけば、「うちの電話は誰が見ているのか分からない」という状態から抜けられます。
▶ 関連記事:脆弱性診断・脆弱性管理サービスの費用相場と選び方|マネージド脆弱性管理の違い
▶ 関連記事:UTM(統合脅威管理)とは?法人向けおすすめ製品の比較と費用相場・クラウド型の選び方
費用はどのくらいかかりますか?
従業員30名・PC30台・事務所1拠点・電話の主装置1台という前提で試算します(いずれも税別)。
| 内訳 | 金額 |
|---|---|
| 国際電話の利用休止・機器設定の見直し・パスワード変更・台帳作成 | 0円 |
| LANSCOPE ライトA 30台(初期30,000円+月300円×30台×12か月) | 初年度 138,000円 |
| Sophos Firewall XGS 107(本体124,400円+Xstream Protection 年55,200円) | 初年度 179,600円 |
| 1Password Business 20ライセンス(年15,017円×20) | 年 300,340円 |
| 初年度合計 | 約617,940円(月あたり約51,500円) |
| 2年目以降 | 年 約463,540円(月あたり約38,600円) |
| まず台帳と出入口だけに絞った場合 | 初年度 約317,600円(月あたり約26,500円) |
この金額と比べていただきたいのが、被害が起きたときの支出です。2015年の事案では、報道ベースで1社あたり最高約250万円の国際通話料が請求されました。総務省も、被害額は1社あたり数万円から数百万円だったとしています。
また、乗っ取りの原因を調べる必要が出た場合、当社のマルウェア感染調査サービスは300台まで298,000円(詳細レポートは別途500,000円)です。
金額の差だけの話ではありません。調査費用を払って分かるのは「何が起きたか」であって、請求された通話料が戻ってくるわけではありません。そして先に見たとおり、その通話料は原則として自社の負担です。
さらに、会社の番号が詐欺に使われて利用停止になった場合、失われるのは番号そのもの——つまり取引先からの連絡経路です。これはお金を払って戻す性質のものではありません。
補助金は使えますか?
セキュリティ関連のITツールについては、デジタル化・AI導入補助金を活用できる場合があります。
| 枠 | 補助額 | 補助率 |
|---|---|---|
| 通常枠 | 5万円〜450万円 | 原則1/2(小規模事業者は最大4/5) |
| セキュリティ対策推進枠 | 5万円〜150万円 | 小規模2/3・中小1/2(サービス利用料は最大2年分) |
注意点が3つあります。1つ目は交付決定前に発注すると対象外になることです。「先に契約して、あとから申請」はできません。
2つ目は、交付申請までにSECURITY ACTIONの自己宣言IDとGビズIDが必要になることです。3つ目は、電話機本体やビジネスフォンの設置工事費は補助対象にならない場合が多いことです。補助金で賄いやすいのは、IT資産管理・パスワード管理・教育・脆弱性管理といったITツール側になります。要件は年度と枠によって変わるため、最新の公募要領の確認と専門家への相談が必要です。
▶ 関連記事:セキュリティ対策の費用は補助金で抑えられる?デジタル化・AI導入補助金2026の対象・補助率・申請の流れ
▶ 関連記事:SECURITY ACTION(セキュリティ対策自己宣言)とは?一つ星・二つ星の違いと宣言のやり方
何から始めればいいですか?
順番があります。上から順に進めてください。
| 順番 | やること | なぜこの順番か | 費用 |
|---|---|---|---|
| 1 | 国際電話を業務で使っているかを確認する | 使っていなければ、次の手順だけで被害の成立条件が消える | 0円 |
| 2 | 国際電話の利用休止を申し込む(または使わない国への発信を止める) | もっとも効果が大きく、もっとも簡単で、無料でできる | 0円 |
| 3 | 機器の型番・保守契約先・管理者を書き出す | 何を使っているか分からなければ、以降の対策のどれが必要かも判断できない | 0円 |
| 4 | 管理画面のパスワードを変え、外部から入れる設定を消す | 攻撃の入口はここ。初期値・共通パスワード・不要な外部公開をやめる | 0円 |
| 5 | DISA・転送・リモート保守と、残っているアカウントを棚卸しする | 「便利だから有効にしてある機能」と「退職者のアカウント」が次の入口になる | 0円 |
| 6 | web明細とアクセスログを見る運用を決める | 請求書を待たずに気づける状態を作る。記録は後からさかのぼれない | 0円 |
| 7 | 外から見えていないかの継続確認と、出入口の制御を製品で補う | 1〜6をやったうえで、残る穴を仕組みで埋める | 有料 |
1〜6は費用ゼロで、今週のうちに終えられます。そして順番には理由があります。1〜2で被害の成立条件を消し、3〜5で入口を閉め、6で気づける状態にする。7から始めてしまうと、国際発信が開いたまま製品を買うことになり、もっとも効く対策を後回しにしてしまいます。
▶ 関連記事:ひとり情シス・情シス不在の会社はセキュリティをどう回す?優先順位・費用・外部の使い方
▶ 関連記事:情報セキュリティ規程とは?就業規則との違い・無料ひな形(IPA付録5)の使い方
よくある質問
Q. 従業員10名の会社でも、電話が狙われることはありますか?
A. あります。
総務省は、この被害の被害企業の多くが中小企業であり、1社あたりの被害額は数万円から数百万円だったとしています。
攻撃者は会社の規模や業種を調べているのではなく、インターネット上を走査して応答した装置に片端からパスワードを試しているだけです。
狙われる理由は「価値ある情報を持っているから」ではなく「扉が開いているから」です。
Q. うちの電話は古いビジネスフォンで、インターネットにつながっていません。関係ありますか?
A. 装置がインターネットにつながっていない場合、外から装置に入られるリスクは大きく下がります。
ただし2点だけ確認してください。
1つはDISAや転送などの機能で、これは電話回線経由で外から使われる可能性があります。
TCAも、アナログ電話でも「外出先等から接続し会社等の電話回線で発信する機能を有するPBX等を利用する場合、パスワード設定等のセキュリティ対策が不十分だった場合に、不正利用の可能性があります」としています。
もう1つは着信側で、番号を偽装した詐欺の電話は回線の種類に関係なくかかってきます。
Q. 国際電話の利用休止を申し込むと、業務に影響はありませんか?
A. その事業者を利用するすべての海外への発信ができなくなります。
海外の取引先や海外拠点に電話をかけることがある会社は、休止ではなく「使う国だけ許可し、それ以外を止める」という設定のほうが現実的です。
なお休止後に再開したい場合は再利用の手続きが必要で、使えるようになるまでに時間がかかることがあります。
海外との通話が本当にないかは、通話明細で過去の実績を確認すると判断しやすくなります。
Q. 不正利用された通話料は、交渉すれば減額してもらえますか?
A. 通信事業者の基本的な立場は「設備の故障・不具合に起因したものではないため、契約者に請求する」です。
2015年にNTT東西が個別対応を行った例はありますが、その対象は「発信規制の申し出から工事完了までの間」の通話料に限られ、対象数はNTT東西あわせて約120件でした。
気づく前の通話料は対象になっていません。
現在の扱いは契約しているサービスと約款によって異なるため、契約先に個別に確認してください。
あわせてサイバー保険の補償範囲の確認もお勧めします。
Q. 電話の設定は工事会社に任せています。それでも自社の責任になりますか?
A. 総務省の要請文は「まず、通信機器を設置・管理・運用する事業者等において十分な情報セキュリティ対策を実施することが望まれる」としています。
実際の設定作業を工事会社や保守事業者に委託していても、その機器を使って事業を行っているのは自社です。
まずは保守契約の範囲を確認してください。
ファームウェアの更新は契約に含まれているか、国際発信の制限は依頼できるか、設定変更の履歴は残っているか。
この3点を書面で確認しておくと、責任の所在がはっきりします。
Q. クラウドPBXに切り替えれば、この問題は解決しますか?
A. 自社に主装置を置かなくなるため、ファームウェアの更新や機器の保守という負担は軽くなります。
ただし「管理画面に誰がログインできるか」「内線ごとに国際発信を許しているか」「退職者のアカウントが残っていないか」は自社の運用として残ります。
また、クラウド電話も特殊詐欺に使われた番号の利用停止の枠組みの対象です(令和4年12月1日から)。
切り替えを検討する際は、本文の「契約前・契約中に確認する6項目」を見積書と一緒に確認してください。
Q. 会社の代表番号を名乗る不審な電話がかかってきました。通話料は自社に来ますか?
A. 来ません。
TCAは「偽装されて自宅の電話番号が表示されていたとしても、偽装して表示されているだけなので自宅の電話に通話料金がかかることはありません」と明記しています。
これは会社の番号でも同じです。
ただし「あなたの会社から詐欺の電話が来た」という問い合わせや苦情が自社に集まることはあり得ます。
誰がその連絡を受けるかを決めておいてください。
自社の回線から実際に発信されているのか、番号だけを偽装されているのかは、通話明細を見れば区別できます。
Q. 会社の電話番号が特殊詐欺に使われたら、番号は本当に止まるのですか?
A. 止まる仕組みがあります。
都道府県警察が特殊詐欺に利用された番号を認知したら通信事業者に利用停止を要請し、事業者はその番号を利用停止のうえ、契約者の情報を警察庁に提供する枠組みが令和元年9月から運用されています。
令和3年11月には050番号が追加され、令和4年12月からはクラウド電話などにも対象が拡大しました。
さらに、一定の基準を超えて利用停止要請の対象となった契約者には、新しい番号の提供を一定期間拒否する仕組みもあります。
Q. 社内にIT担当者がいません。どこから手をつければいいですか?
A. 2つだけやってください。1つ目は国際電話を業務で使っているかを確認し、使っていなければ利用休止を申し込むことです。国際電話不取扱受付センター(0120-210-364)に電話するだけで、費用はかかりません。どこに何を頼めばいいか分からない場合は、総務省の「でんわんセンター」(03-6162-1111)に相談できます。
2つ目は電話の保守契約書を探して、保守事業者に「国際発信の制限と管理者パスワードの変更をお願いしたい」と伝えることです。専門知識は必要ありません。
Q. ウイルス対策ソフトやUTMを入れているのに、なぜ電話が狙われるのですか?
A. ウイルス対策ソフトは端末の中に監視役を置く仕組みで、電話の主装置には入れられません(専用機器のため)。
またUTMを入れていても、電話の装置がUTMの外側に置かれていたり、SIPの通信を通す設定になっていたりすれば、そこから入られます。
電話設備を守るのは「何かを入れること」ではなく「開いているところを閉めること」だと考えてください。
Q. まず何から相談すればいいですか?
A. 「自社の電話がどういう構成になっているか分からない」という状態からのご相談で問題ありません。
アーデントでは、電話の保守契約書や請求書をもとに現状を整理し、費用ゼロでできる設定の見直しから、クラウドPBXへの切り替え、出入口の制御や資産台帳の仕組み化、デジタル化・AI導入補助金の活用まで、まとめてご相談いただけます。
▶ 関連記事:会社のドメイン名・DNS・SSL証明書はどう守る?一度手放したドメインは原則取り戻せないという現実と、証明書の有効期間200日化・費用ゼロでできる7つの手順【中小企業向け】
まとめ
会社の電話(ビジネスフォン・IP-PBX)が第三者に乗っ取られて国際電話を不正発信された場合、その通話料は原則として自社の負担になります。
NTT東西は「設備の故障・不具合に起因したものではないことから、お客さまに通話料を請求させていただいている」とはっきり書いています。
2015年に個別対応が行われた範囲も「発信規制を申し出てから工事が終わるまでの分」に限られ、気づく前の通話料は対象になっていません。
攻撃はオフィスが無人になる土日・祝日や連休、深夜から早朝に集中します。つまり人が気づくことを前提にした対策では間に合いません。
そして電話の主装置にはウイルス対策ソフトを入れられないため、守り方は「何かを入れる」のではなく「開いているところを閉める」になります。
総務省の要請文は、責任の配分をこう整理しています。「まず、通信機器を設置・管理・運用する事業者等において十分な情報セキュリティ対策を実施することが望まれる」。一次的な責任は、その電話を使っている会社にあります。
そのうえで、通信事業者は料金の急騰を検知して契約者の同意を得る前に国際電話を止められる仕組みを持っています。ただし止まるのは被害の「拡大」であって、それまでの通話料は請求として残ります。
もう1つ、忘れないでいただきたいのが「発信」だけではないという点です。会社の番号が特殊詐欺に使われた場合、警察の要請でその番号が利用停止される枠組みが令和元年から運用されており、令和4年12月からはクラウド電話も対象です。止まるのは番号そのもの——名刺、ホームページ、取引先に伝えた連絡先のすべてです。
警察庁の令和7年の統計でも、特殊詐欺に犯行利用された番号のうち固定番号7,547件と050番号6,489件、あわせて14,036件は「誰かが正規に契約している番号」でした。
対策は、そのほとんどが費用ゼロです。本文の12項目のうち、追加費用が必ず必要になるものはひとつもありません。
そして今日いちばん効くのは、国際電話を業務で使っていないかを確認し、使っていなければ利用休止を申し込むことです。国際電話不取扱受付センター(0120-210-364・平日9時〜17時・通話料無料)に電話するだけで、無料でできます。
どこに頼めばいいか分からない場合は、総務省が2025年6月に開設した「でんわんセンター」(03-6162-1111・平日10時〜17時)に相談できます。
電話は、どの会社にもあります。そして多くの場合、導入時に工事会社が設置して以降、誰も設定を見ていません。
「うちの電話は、外から誰かがログインできる状態になっていないか」——この1問に答えられるかどうかを、今日確認してみてください。答えられなければ、それはまだ確認していないという意味です。確認するのに費用はかかりません。
アーデントでは、ビジネスフォンやIP-PBXの現状整理から、クラウドPBXへの切り替え、出入口の制御、資産台帳の仕組み化、そしてデジタル化・AI導入補助金を活用したコスト削減まで、まとめてご支援しています。
「電話のことは電話屋さんに任せてある」という状態のままで不安な方も、お気軽にご相談ください。
▶ 関連記事:会社のSNS公式アカウントが乗っ取られたら?不正アクセスの4分の3が「人とパスワードの管理」という現実
▶ 関連記事:サプライチェーン攻撃とは?中小企業が「踏み台」にされる手口と国内の被害事例
▶ 関連記事:サイバー攻撃を受けたら報告義務はある?個人情報の漏えい等報告(速報3〜5日・確報30日/60日)
他社の製品も含めて横並びで比較して選びたい方は、法人向けセキュリティソフト7社一括比較もあわせてご覧ください。
この記事の対策に使える当社取扱製品
| Sophos Firewall(料金・機能) | LANSCOPE エンドポイントマネージャー(料金・機能) |
株式会社アーデント 代表取締役。2006年にオフィス専門不動産会社アーデントを創業。その後、オフィス賃貸仲介、ワークプレイス作りに10年以上携わり、合計500社以上のオフィス移転をサポート。2018年よりクラウドPBXを中心にネットワーク、通信分野を専門に400社以上の電話、ネット環境づくりをサポート。2022年より100以上のクラウドサービスの販売を開始。
デジタル化・AI導入補助金を使って、150社以上にクラウドツールを提供。IT活用による業務改善のDXコンサルを提供。ノーコードツールを使ったExcelやAccessからの基幹システム移行によるDX実績多数。サイバーセキュリティ対策の導入も50社以上を担当実績あり。
アマゾンで出版している書籍はこちら!
「AppSheetで作る中小企業の基幹システム」 ~Excel限界からの脱出。GoogleWorkspaceを使って、失敗しない業務アプリ導入を解説~
「Google Workspace完全活用マニュアル」 ~Google Workspaceをフル活用する方法を徹底解説!~
amzn.to/3w5zWfT
「中小法人向け サイバーセキュリティ完全ガイド」~サイバーセキュリティ対策で、特に中小企業が 守るべきポイントを網羅!~
amzn.to/3Y9Nm5n