CrowdStrikeとSentinelOneは法人ならどっち?料金・台数別の費用・EDRの仕組み・24時間監視の違いを比較【中小企業向け】
EDR(侵入された後の動きを記録し、止めるためのセキュリティ)を検討すると、ほぼ必ず名前が挙がるのがCrowdStrike(クラウドストライク)とSentinelOne(センチネルワン)です。
どちらも世界的に評価の高い製品ですが、「結局うちにはどちらが合うのか」が分かりにくいという声を多くいただきます。
この記事の結論
- PC1台あたりの月額はほぼ同じ:CrowdStrikeは月1,104円、SentinelOne(当社の「データお守り隊」)は月1,000円から(いずれも税別・当社取扱価格)。
- 小さな会社ほどSentinelOneが有利:CrowdStrikeは最低10ライセンスから。5台の会社なら年間で約7万円の差がつきます。
- 考え方が違う:CrowdStrikeは「クラウドで世界中の攻撃と照らし合わせ、専門チームが探しに行く」、SentinelOneは「端末の中のAIがその場で止めて、元に戻す」。
- スマホまでEDRで守りたいならCrowdStrike、サイバー保険と補助金の対応まで一緒に欲しいならSentinelOneが向いています。
この記事では、当社が実際に取り扱っている2製品の料金をもとに、台数別の費用、機能の違い、監視の中身、それぞれの弱点までを中小企業の担当者の方向けに整理します。
CrowdStrikeとSentinelOneは、どんな製品?
どちらもアメリカのEDR専業ベンダーで、従来型のウイルス対策ソフトとは違い「侵入される前提」で端末を見張る製品です。
パターンファイル(既知のウイルスの指名手配書)に頼らず、AIやふるまい検知で未知の攻撃にも対応します。
| 項目 | CrowdStrike(クラウドストライク) | SentinelOne(センチネルワン) |
|---|---|---|
| 本社 | 米国(2011年創業) | 米国(2013年創業) |
| 主力製品 | CrowdStrike Falcon | Singularity |
| 設計の考え方 | クラウドで集めて分析する | 端末の中のAIが自分で判断する |
| 人による監視 | 専門チームが攻撃を探しに行く(脅威ハンティング) | AIで24時間365日監視+SOCチームが対応 |
| 得意なこと | 世界中のデータを使った検知と調査 | その場での遮断と、被害ファイルの自動修復 |
| 当社の提供形態 | CrowdStrike Auto-bid | SentinelOne データお守り隊 |
▶ 関連記事:EDRとは?ウイルス対策ソフト(AV)・NGAVとの違い
いちばんの違いは何?──クラウドで見るか、端末の中で判断するか
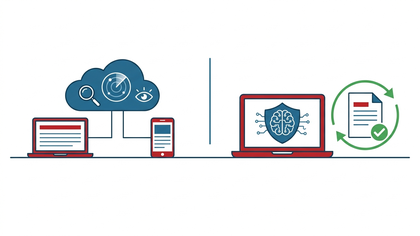
CrowdStrikeは、端末に入れる軽いプログラム(エージェント)が動きを記録し、それをクラウドに送って分析します。
世界中の攻撃の情報を集めた「Threat Graph」と照らし合わせ、さらに専門チームが不審な動きを自分から探しに行くのが特徴です。
SentinelOneは、端末の中にAIを持たせ、その場で「これは攻撃だ」と判断して止めます。
ネットにつながっていなくても判断できるうえ、攻撃者に書き換えられたり消されたりしたファイルを、ワンクリックで元に戻す自動修復(ロールバック)の機能があります。
| 比べるポイント | CrowdStrike | SentinelOne |
|---|---|---|
| 判断する場所 | 主にクラウド | 主に端末の中 |
| ネットが切れたとき | 既存ルールで一部はブロックできるが、脅威ハンティングなど高度な分析は使えない | 端末内のAIで検知・防御を続けられる |
| 感染後の後始末 | 隔離・プロセス停止 | 隔離・プロセス停止+ファイルの自動修復 |
| 端末への負荷 | 非常に軽い | 軽い |
| 調査のしやすさ | クラウドに集まった記録で全社を横断して調べやすい | 攻撃の流れを自動でつなげて表示(ストーリーライン) |
たとえるなら、CrowdStrikeは「街じゅうの防犯カメラの映像を管制センターで見ている警備会社」、SentinelOneは「各部屋に自分で判断して鍵を閉め、荒らされた部屋を元に戻す警備ロボット」です。
どちらが優れているというより、何を重視するかで選び方が変わります。
料金はいくら?当社の取扱価格で比べると
当社で取り扱っている2製品の料金は次のとおりです(いずれも税別・PC1台あたり)。
| 項目 | CrowdStrike Auto-bid | データお守り隊 | データお守り隊+Control | データお守り隊+Complete |
|---|---|---|---|---|
| 月額(1台) | 1,104円 | 1,000円 | 1,100円 | 1,660円 |
| 年額(1台) | 13,248円 | 12,000円 | 13,200円 | 19,920円 |
| 初期費用 | 0円 | 0円 | 0円 | 0円 |
| 最低ライセンス数 | 10 | 1台から | 1台から | 1台から |
| 上限・割引 | 250台まで(それ以上は要相談) | 30台以上で値引き可 | 30台以上で値引き可 | 30台以上で値引き可 |
| 詳細 | 詳細を見る | 詳細を見る | 詳細を見る | 詳細を見る |
参考までに、海外の公式価格(1台あたりの年額の目安)は次のとおりです。
CrowdStrikeはFalcon Go 約59.99ドル、Falcon Pro 約99.99ドル、Falcon Enterprise 約184.99ドル。SentinelOneはSingularity Core 約69.99ドル、Control 約79.99ドル、Complete 約179.99ドルです。
日本で購入する場合は代理店の価格体系になり、当社の価格は監視の体制を含めた形で提供しています。
海外の価格は為替や時期で変わり、日本での購入価格とは一致しません。
見積りを比べるときは「どの機能まで含まれているか」「誰が警告を見るか」をそろえて比べてください。
台数別に計算すると、どちらが安い?
PC1台あたりの差は月104円ですが、CrowdStrikeの「最低10ライセンス」が小さな会社では大きく効きます。
台数別の年額を計算すると次のようになります(税別・値引き前)。
| PCの台数 | CrowdStrike | データお守り隊 | +Control | +Complete |
|---|---|---|---|---|
| 5台 | 132,480円(10ライセンス分) | 60,000円 | 66,000円 | 99,600円 |
| 9台 | 132,480円(10ライセンス分) | 108,000円 | 118,800円 | 179,280円 |
| 10台 | 132,480円 | 120,000円 | 132,000円 | 199,200円 |
| 30台 | 397,440円 | 360,000円 | 396,000円 | 597,600円 |
| 50台 | 662,400円 | 600,000円 | 660,000円 | 996,000円 |
| 100台 | 1,324,800円 | 1,200,000円 | 1,320,000円 | 1,992,000円 |
10台未満の会社では、差がいちばん大きくなる
5台の会社の場合、CrowdStrikeは10ライセンス分を払うことになり、データお守り隊との差は年間72,480円になります。
9台でも年間約2万円の差です。従業員が10名に満たない会社では、まずSentinelOneから検討するのが現実的です。
USB制御や脆弱性の管理まで揃えると、ほぼ同額になる
CrowdStrike Auto-bidにはUSBデバイスの管理が含まれています。一方、SentinelOneでUSB・Bluetoothの制御を使うにはControlオプション(月1,100円)が必要です。
機能をそろえて比べると、CrowdStrike 1,104円 と SentinelOne+Control 1,100円でほぼ同額になり、10台以上なら価格はほとんど判断材料になりません。
なお、OS以外のソフトのバージョンと脆弱性を一覧で把握する機能は、CrowdStrikeでは別オプション、SentinelOneではControl以上に含まれます。
「古いソフトが残っていないか」まで管理したい会社は、この差も見積りで確認してください。
▶ 関連記事:エンドポイントセキュリティの費用はいくら?EPP・EDR・MDRの料金相場
機能を横並びで比べると?
| 項目 | CrowdStrike Auto-bid | SentinelOne データお守り隊 |
|---|---|---|
| ウイルスの侵入防止(EPP) | 〇 | 〇 |
| 侵入後の検知と対処(EDR) | 〇 | 〇(ActiveEDR) |
| 人による監視・脅威ハンティング | 〇(専門チームが攻撃を探索) | AIで24時間365日監視+SOC対応/Deep VisibilityはComplete |
| 被害ファイルの自動修復 | △(隔離・停止が中心) | 〇(ワンクリック自動修復) |
| オフライン時の防御 | △(既存ルールでの防御のみ) | 〇(端末内AIで継続) |
| スマホのEDR | 〇(Android・iPhone) | ×(PCのみ) |
| USBデバイスの管理 | 〇 | Control以上で〇(Bluetoothも) |
| ソフトの脆弱性の一元把握 | 別オプション | Control以上で〇 |
| SOCによるリモート操作代行 | — | Control以上で〇 |
| Web上の公開資産・設定ミスの検出 | 〇(アタックサーフェス管理) | — |
| ログの保持 | 端末に保存せずクラウドで監視 | 侵入後のデータを1年(Completeは感染前14日も) |
| サイバー保険 | — | 最大50万円が付帯 |
| デジタル化・AI導入補助金 | 要確認 | 対応 |
| 詳細 | 詳細を見る | 詳細を見る |
表を見ると、CrowdStrikeは「探す力」と「守る範囲(スマホ・公開資産)」、SentinelOneは「戻す力」と「付帯サービス(保険・補助金)」に強みが分かれていることが分かります。
「24時間監視」の中身は、どう違う?
どちらも「24時間365日」をうたっていますが、中身は同じではありません。
| 比べるポイント | CrowdStrike | SentinelOne(データお守り隊) |
|---|---|---|
| 誰が見ているか | 脅威ハンティングの専門チームが、検知の網をすり抜けた攻撃を自分から探す | AIが常時監視し、SOCチームが警告への対処を代わりに行う |
| 自社がやること | 重大な警告が出たときの判断と社内対応 | 警告の内容を確認し、SOCと連絡を取る |
| さらに任せたい場合 | Falcon Complete(フルマネージドのMDR) | Vigilance(MDR)/Completeオプション |
情報システムの担当者が1人、または兼任しかいない会社では、「警告が出たあと誰が何をするか」が本当の分かれ目になります。
インストールの段階からSOCチームが支援するSentinelOne(データお守り隊)は、担当者がいない会社でも始めやすい形です。
▶ 関連記事:MDRサービス徹底比較|CrowdStrike Falcon Complete vs Sophos MDR vs SentinelOne Vigilance
▶ 関連記事:セキュリティ運用は外部に任せられる?MSS・SOC・MDRの違いと費用相場
社用スマホも守りたい場合は?
CrowdStrike Auto-bidは、AndroidとiPhoneをEDRで保護できます。
一方、当社のデータお守り隊はPCのみの保護です。社用スマホが多く、スマホも同じ管理画面で見たい会社にはCrowdStrikeが向いています。
スマホを何台、どのライセンスで数えるかは構成によって変わるため、見積りの際に台数をお知らせください。
なお、スマホの紛失対策(遠隔ロック・データ消去)はEDRではなくMDM(端末管理)の役割です。
▶ 関連記事:法人スマホのモバイルセキュリティ対策|MDM・モバイルEPPの違い
それぞれの弱点・注意点は?
CrowdStrikeの注意点
- 価格はやや高め:最低10ライセンスのため、小規模な会社では割高になります。
- オフラインでは一部制限:既存のルールでの防御はできますが、脅威ハンティングなどクラウド連携が必要な分析は使えません。
- 2024年7月の大規模障害:2024年7月19日、Windows向けの設定ファイル(コンテンツ更新)の不具合で、世界で約850万台のWindows端末が起動できなくなりました。サイバー攻撃ではなく更新の不具合が原因で、その後は段階的な配信などの再発防止策が取られています。
SentinelOneの注意点
- 管理画面は英語表記が中心:分かりにくい場合があります(当社で日本語のサポートを行っています)。
- 誤検知が出ることがある:AIで判断するため、業務ソフトを攻撃と見なす場合があり、除外設定の調整が必要になることがあります。
- データお守り隊はPCのみ:スマホのEDRは対象外です。
ロールバックは、バックアップの代わりにはなりません
SentinelOneの自動修復は、端末の中で書き換えられたファイルを戻す仕組みです。
ファイルサーバーやNAS、Microsoft 365などのクラウド上のデータまで戻せるわけではないため、バックアップは別に用意してください。
▶ 関連記事:バックアップの基本「3-2-1ルール」とは
第三者の評価は?
両社とも、調査会社GartnerのMagic Quadrant(エンドポイント保護プラットフォーム)でリーダーに位置づけられていると各社が発表しています。
また、実際の攻撃手順を再現して検知力を見るMITRE ATT&CK Evaluationsにも参加してきましたが、この評価は順位や合否を付けるものではありません。「1位」という広告表現は各社の解釈なので、数字の比べ方には注意が必要です。
▶ 関連記事:セキュリティソフトの比較は何を基準に選ぶ?第三者評価機関と「検知率99%」の読み方
Microsoft 365を使っているなら、Defenderではだめ?
Microsoft 365 Business Premiumを契約している会社は、Microsoft Defender for BusinessというEDRを追加費用なしで使えます。
Microsoftの管理画面に慣れた担当者がいるなら、まずDefenderを有効にするのも現実的な選択です。
ただしDefenderは「警告を誰が見るか」を自社で用意する必要があります。
夜間や休日の警告に対応できる人がいない場合は、監視付きのCrowdStrikeやSentinelOneを選ぶ意味が出てきます。
▶ 関連記事:Microsoft Defender for Business 完全ガイド
結局、どちらを選べばいい?
| こんな会社なら | おすすめ | 理由 |
|---|---|---|
| PCが10台未満 | SentinelOne | 最低ライセンスがなく、年間数万円安くなる |
| 情報システムの担当者がいない | SentinelOne | SOCがインストールから支援し、警告対応も任せやすい |
| ランサムウェアの被害をすぐ戻したい | SentinelOne | 被害ファイルのワンクリック自動修復 |
| サイバー保険や補助金も使いたい | SentinelOne | 保険最大50万円付帯・補助金対応 |
| 社用スマホもEDRで守りたい | CrowdStrike | AndroidとiPhoneをEDRで保護 |
| 取引先が大企業で、同じ水準を求められる | CrowdStrike | 大企業での導入実績が多く、説明しやすい |
| Webに公開している資産の設定ミスも見たい | CrowdStrike | アタックサーフェス管理を含む |
他社の製品も含めて横並びで比較して選びたい方は、法人向けセキュリティソフト7社一括比較もあわせてご覧ください。
導入する前に、社内で決めておくことは?
どちらの製品でも、導入しただけでは守りは完成しません。次の3つを先に決めておくと、いざというときに迷いません。
- 警告の連絡を誰が受けるか:メールの宛先と、休日・夜間の連絡先を決めておきます。
- 端末をネットから切り離す判断を誰がするか:営業中のPCを止める判断は、担当者ではなく責任者が持つと決めておきます。
- 除外する業務ソフトの一覧:会計・生産管理などの業務ソフトを誤って止めないよう、導入時に洗い出します。
▶ 関連記事:サイバー攻撃を受けたらまず何をすべき?初動対応チェックリスト
補助金で費用を抑えられる?
デジタル化・AI導入補助金では、セキュリティ対策のITツールの利用料が補助の対象になることがあります。
通常枠は補助額5万〜450万円で補助率は原則1/2(小規模事業者は最大4/5)、セキュリティ対策推進枠は5万〜150万円(小規模事業者2/3・中小企業1/2)で、サービス利用料は最大2年分が対象です。
申請にはSECURITY ACTIONの自己宣言IDとGビズIDが必要で、交付決定前に発注したものは対象外になります。
当社のデータお守り隊は補助金に対応しています。要件は年度ごとに変わるため、検討時点の公募要領の確認や専門家への相談をおすすめします。
▶ 関連記事:セキュリティ対策の費用は補助金で抑えられる?デジタル化・AI導入補助金2026
今のウイルス対策ソフトから乗り換えるには?
- PCの台数とOS(Windows・Mac・Linux)、社用スマホの台数を数える
- 今のソフトの契約期限を確認し、切り替えの時期を決める
- 数台で試験導入し、業務ソフトが止まらないか確認する
- 今のソフトを削除してから、新しいエージェントを全台に入れる
- 警告の連絡先と、端末を切り離す手順を社内に共有する
2つのセキュリティソフトを同時に入れると、動作が重くなったり誤作動したりすることがあります。
切り替えは必ず「古いソフトを外してから新しいソフトを入れる」順番で行ってください。
よくある質問
Q. 10名の会社に、CrowdStrikeは大げさですか?
A. 機能として大げさということはありませんが、最低10ライセンスのため、PCが10台未満だと割高になります。
10台以上でスマホも守りたい場合は十分検討に値します。
Q. CrowdStrikeの2024年の障害は、また起きませんか?
A. 原因はサイバー攻撃ではなく更新の不具合で、その後は更新を段階的に配信する仕組みに改められています。
どの製品でも更新の不具合はありうるため、更新を全台に一斉適用しない運用は製品を問わず有効です。
Q. SentinelOneは誤検知が多いですか?
A. AIで判断するため、業務ソフトを攻撃と見なすことがあります。
導入時に業務ソフトを洗い出し、除外設定をしておけば多くは防げます。
Q. どちらもIT担当者なしで運用できますか?
A. どちらも監視の仕組みはありますが、警告の連絡を受けて社内で判断する人は必要です。
担当者がいない会社には、SOCが対処まで支援するデータお守り隊が始めやすいです。
Q. Macやサーバーにも入れられますか?
A. どちらもWindowsだけでなくMacやLinuxに対応しています。
サーバーを含める場合は台数の数え方が変わることがあるため、見積りの際にお知らせください。
Q. 見積りは無料ですか?
A. はい。台数と使っている環境を教えていただければ、2製品を同じ条件でお見積りします。
▶ 関連記事:CrowdStrikeとSophos(ソフォス)は法人ならどっち?料金・台数別の費用を比較
まとめ
CrowdStrikeとSentinelOneは、PC1台あたりの月額がほぼ同じで、どちらも世界的に評価の高いEDRです。
違いが出るのは、最低ライセンス数(CrowdStrikeは10)、スマホを守れるか、被害を元に戻せるか、そして保険や補助金といった付帯サービスです。
10台未満・担当者がいない・ランサムウェアの復旧を重視する会社はSentinelOne、スマホも守りたい・大企業と同じ水準を求められる会社はCrowdStrikeが向いています。
まずはPCとスマホの台数を数え、同じ条件で見積りを比べてみてください。
▶ 関連記事:CrowdStrike(クラウドストライク)とは?評判・メリット/デメリット・料金
▶ 関連記事:SentinelOne(センチネルワン)とは?評判・メリット/デメリット・料金プラン
この記事の対策に使える当社取扱製品
| CrowdStrike(料金・機能) | SentinelOneデータお守り隊(料金・機能) |
| Sophos MDR(料金・機能) | クラウドバックアップ powered by Acronis(料金・機能) |
株式会社アーデント 代表取締役。2006年にオフィス専門不動産会社アーデントを創業。その後、オフィス賃貸仲介、ワークプレイス作りに10年以上携わり、合計500社以上のオフィス移転をサポート。2018年よりクラウドPBXを中心にネットワーク、通信分野を専門に400社以上の電話、ネット環境づくりをサポート。2022年より100以上のクラウドサービスの販売を開始。
デジタル化・AI導入補助金を使って、150社以上にクラウドツールを提供。IT活用による業務改善のDXコンサルを提供。ノーコードツールを使ったExcelやAccessからの基幹システム移行によるDX実績多数。サイバーセキュリティ対策の導入も50社以上を担当実績あり。
アマゾンで出版している書籍はこちら!
「AppSheetで作る中小企業の基幹システム」 ~Excel限界からの脱出。GoogleWorkspaceを使って、失敗しない業務アプリ導入を解説~
「Google Workspace完全活用マニュアル」 ~Google Workspaceをフル活用する方法を徹底解説!~
amzn.to/3w5zWfT
「中小法人向け サイバーセキュリティ完全ガイド」~サイバーセキュリティ対策で、特に中小企業が 守るべきポイントを網羅!~
amzn.to/3Y9Nm5n